OFFENSIVE SECURITY & FORENSICS MASTERCLASS
#1 Codex × Kali Linux:マルウェアフォレンジック総集編
ZIP・RAR・7zのハッシュ抽出から、わずか12バイトでパスワードなしに無力化するKnown-Plaintext Attack、qpdfによる0秒権限回避、C2制御サーバーを基盤とした実践的なランサムウェアシミュレーション、そしてWannaCryのインメモリRSAキー復元とCodex MCPによる自動解析まで — 10章で完成させる実践的なセキュリティエンジニアリングパイプライン。
VIDEO
中核的なパラダイムシフト
単純な総当たり攻撃から数学的な鍵復元とAIアクティブ侵入へ
無意味な時間の浪費となるパスワードの総当たりを終わらせ、ファイルアーキテクチャの暗号学的脆弱性の攻略とAIエージェントの自動化によって、実務的な分析力を完成させます。
기존의 수동 대입 방식
長い、または特殊文字が混在していると、数週間つけっぱなしにしても解読できない
실전 모의해킹 파이프라인
✓ bkcrack 12バイトのPNGヘッダーからパスワードなしで内部キーを数学的に即時復元
기존의 수동 대입 방식
出所不明の有料復旧ツールに文書をアップロードしてデータ漏洩のリスク
실전 모의해킹 파이프라인
✓ qpdfで0秒で権限を無効化し、&Excel XMLタグ操作で1秒でシート保護を回避
기존의 이론 중심 교육
単に"ランサムウェアは危険だ"という表面的な警告と注意喚起にとどまる
실전 모의해킹 파이프라인
✓ 隔離環境で実際の感染を実行し、ファイル暗号化・C2通信・デスクトップ改変などの具体的な症状を直接体感する実習
기존의 수동 대입 방식
YARA、Ghidra、capa、FLOSSのコマンド結果を一つ一つ手動で取りまとめる
실전 모의해킹 파이프라인
✓ FastMCPベースのCodex連携により、PE構造・IOCの抽出からPDFレポートの作成まで全自動化
複雑なマルチブートや、別途ハッキング専用の物理マシンを購入する必要はありません。Windows WSL2上でKasmVNCベースのKali Linux GUIコンテナを起動し、ウェブブラウザ(`localhost:3001`)からすぐにアクセスできる、100%隔離された安全な実習インフラを提供します。
ワンクリック自動インストールスクリプト
install_kali_final.shでJohn、hashcat、bkcrack、YARA、Ghidraを一括セットアップ
NVIDIA CUDA GPUアクセラレーション
WSL2ドライバーパススルーにより、ホストGPUで毎秒10億個のハッシュを超高速クラック】【。
CPUマルチコア・デュアルトラック
外付けGPUがなくても、john --fork=$(nproc) の並列化手法により、ノートパソコンでも快適に実習できます。
攻撃 & フォレンジックショーケース
チャプター別の実戦攻撃 & フォレンジック主要成果物
講義で直接構成・実行する実践的な攻撃シナリオと、復旧・分析デモの成果物です。
CH 02-03 · GPU & CPUクラッキング
John the Ripper vs Hashcat:470+形式の超高速並列ハッシュクラッキング
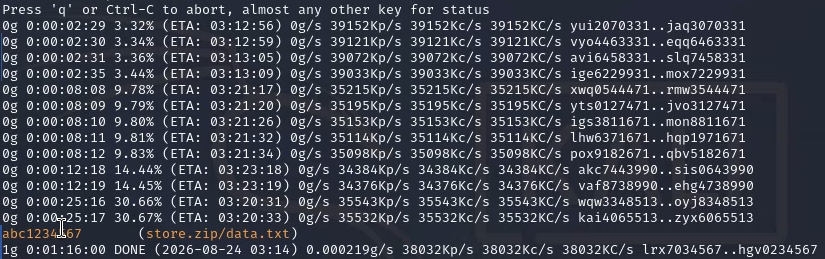
ZIP(PKZIP/AES)、RAR5、7-Zipアーカイブのヘッダー検証ハッシュを抽出し、GPU CUDAアクセラレーション演算とCPUの--forkマルチコア並列化によって、複雑なパスワードを超高速で復元する実習デモ画面です。
zip2john
hashcat CUDA
rockyou.txt
--fork マルチコア
第5章 · PDF GUIツール
PDF文書セキュリティ分析 & ドラッグ&ドロップによる権限制限解除GUIツール開発
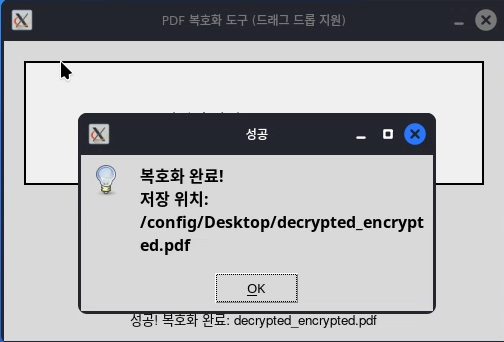
User開くパスワードとOwner権限パスワードの構造的な違いを明らかにし、qpdfの中核復号ロジックをPythonのpikepdfおよびTkinterと組み合わせ、ファイルをドラッグ&ドロップするだけで0秒で印刷・コピー制限が解除されるGUIユーティリティを完成させた結果です。
qpdf --decrypt
pikepdf
Tkinter GUI
0秒で権限制限解除
CH 08 · ランサムウェア攻撃シミュレーション
実践ランサムウェア感染症状の体感:リアルタイムのファイル暗号化・C2通信・デスクトップの強制改変
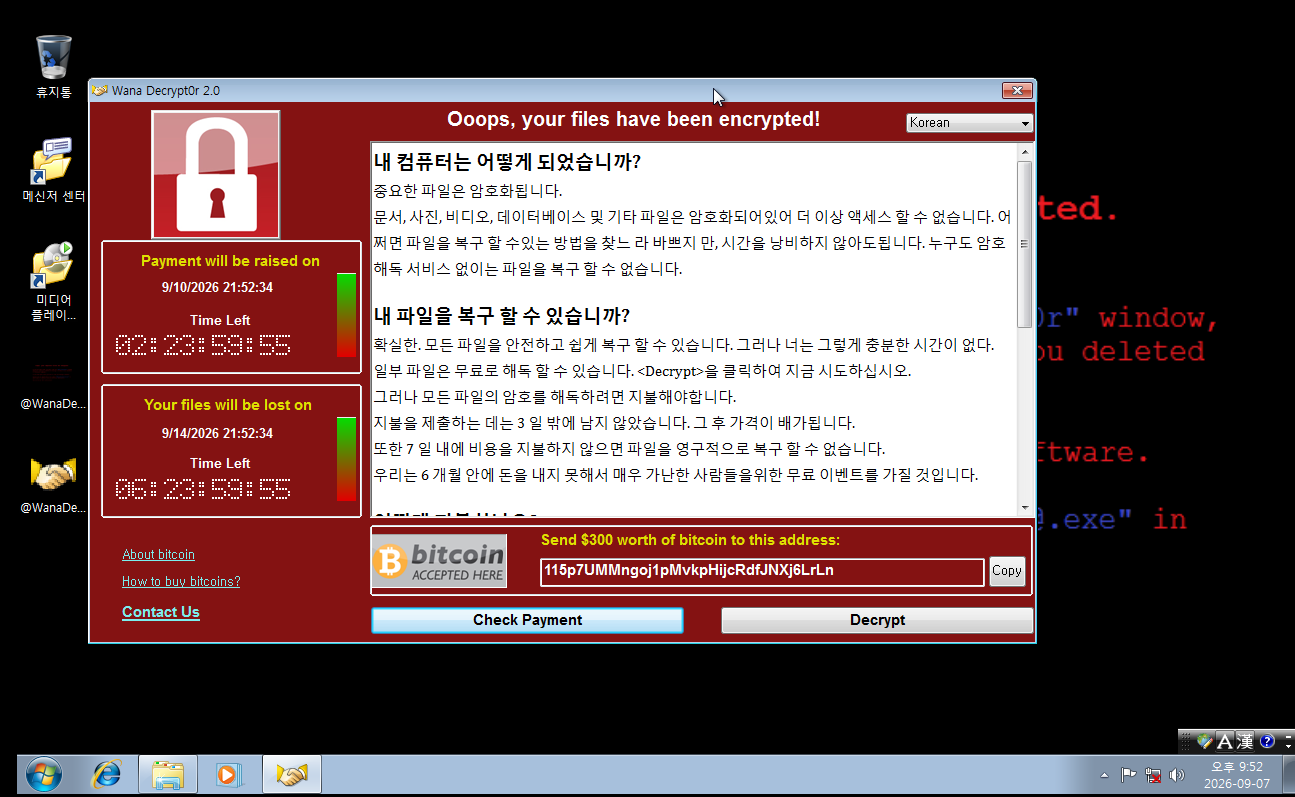
安全な仮想マシン隔離環境で実際のWannaCryランサムウェアを実行し、すべてのファイル拡張子が.WNCRYに強制的に暗号化され、ビットコイン要求ウィンドウが表示され、デスクトップが赤色の警告に改変される実際のインシデント症状を直接体感・分析する実習結果です。
実際の感染症状を体感
リアルタイムのファイル暗号化
デスクトップの強制改変
隔離VM分析環境
CH 09 · WannaCry Forensics
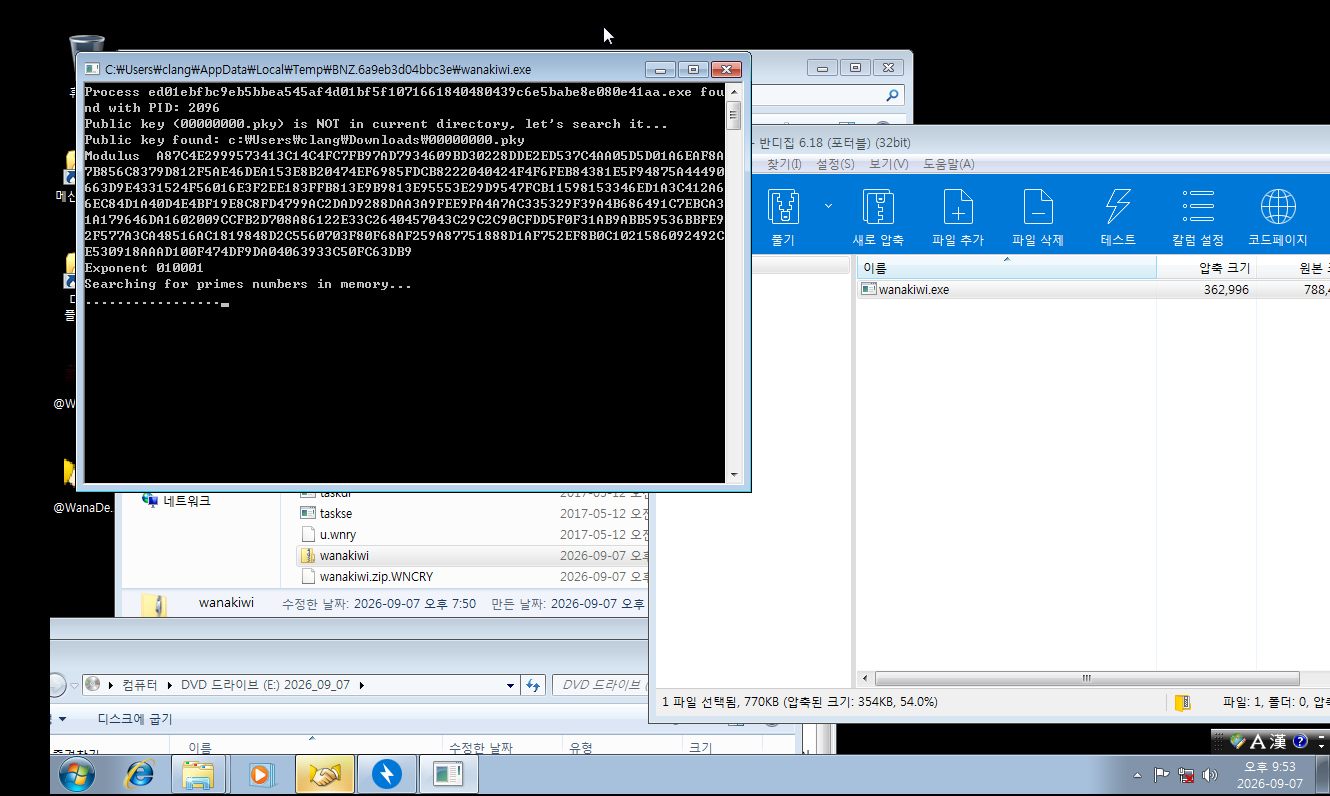
WannaCryインメモリ・フォレンジック:wanakiwiによるRSA秘密鍵の再構成およびファイル復元
Windows仮想マシンの隔離環境でWannaCry感染後、プロセスメモリのヒープに残存する素数 p、qをリアルタイムでスキャン・抽出し、RSA-2048秘密鍵を再構成して、.WNCRY暗号化ファイルを100%元どおりに復元するメモリフォレンジック実習画面です。
wanakiwi
CryptoAPIヒープ分析
RSA-2048復元
WNCRY完全復旧
CH 09 · Kali & Codex AI分析
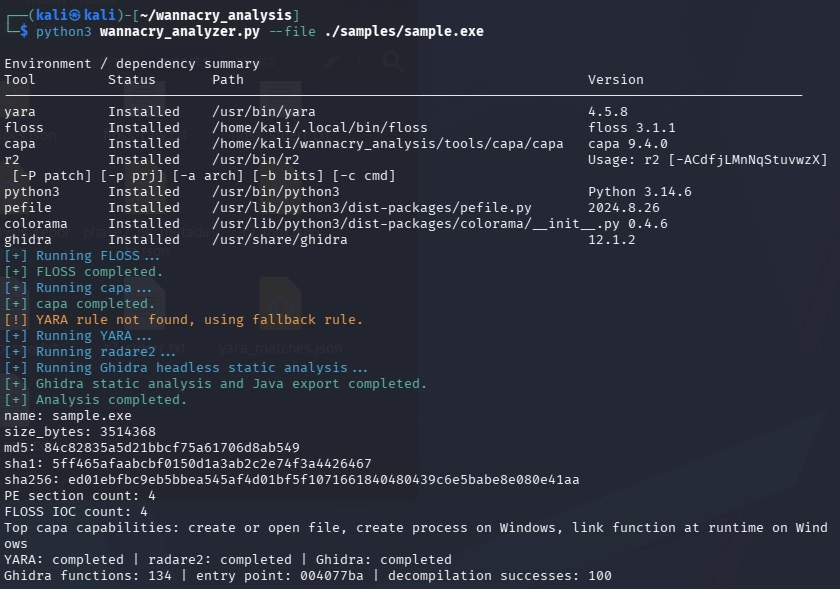
Kali Linux専門分析ツールチェーン連携:WannaCryサンプル分析 & Codexインシデントレポート自動生成
Kali Linuxに構築したYARA、FLOSS、capa、radare2、Ghidra Headlessなどの専門的な静的・動的解析ツールチェーンをパイプラインとして連携し、ワナークライの実行サンプルファイル(sample.exe)を精密に解析します。さらに、OpenAI Codex AIエージェントを通じて、侵害指標(IOC)と関数のデコンパイル結果を集約したプロフェッショナルなセキュリティレポートを自動生成します。
Kali Linux分析ツールチェーン
Ghidra Headless & capa
WannaCryサンプルの詳細分析
Codexによるレポート自動生成
カリキュラムの詳細構成
全10章の詳細カリキュラム
全51個の詳細レッスンで構成されています。
全チャプターの実習ソースコード & ツールキットを提供: install_kali_final.sh自動インストールスクリプト、RansomwareSim C2シミュレーター、FastMCPセキュリティツールサーバー、自動分析レポートテンプレート一式をダウンロードいただけます!
CH 00
オリエンテーション & 暗号化の核心原理
ホワイトハッカーの倫理
0-1 講義紹介および全体実習ロードマップガイド 0-2 前提知識およびハードウェア推奨仕様 仮想化拡張機能 VT-x/AMD-V必須 0-3 [必読] 2026年情報通信網法改正案とホワイトハッカー倫理綱領 法的責任 & 10大倫理原則 0-4 [PPT理論] ファイル暗号化の中核アーキテクチャ(共通鍵・公開鍵・KDF・暗号の発展史総まとめ)
CH 01
DockerベースのKali Linux環境構築 & ツール一括セットアップ
ワンクリックDocker
1-1 Windows WSL2環境でDocker Desktopをインストール & Kali Linux GUIコンテナを実行 KasmVNC localhost:3001 1-2 WebブラウザからのGUI接続および必須ツール一括自動インストールスクリプト(install_kali_final.sh) 1-3 ツールごとの正常動作確認および7z2john Perlライブラリ(LZMA)のトラブルシューティング & rockyou.txtの解凍
CH 02
John the Ripper:CPUベースの圧縮ファイルクラッキング基礎
CPUクラッキング
2-1 John the Ripperの動作原理と470以上のハッシュ形式をサポートする構造の分析 2-2 ZIPファイルのハッシュ抽出とフォーマット分析(zip2johnの実習) 2-3 RAR3 / RAR5ヘッダー保護ハッシュの抽出(rar2john実習) 2-4 7-Zipハッシュの抽出と注意事項(7z2john.pl実習) 2-5 Dictionary攻撃:rockyou.txtの由来と変形ルール(Rules)の活用テクニック
CH 03
hashcat:GPUアクセラレーション&CPU並列クラッキング実践攻略
GPU CUDA 1秒あたり10億件
3-0 [事前準備] NVIDIA GPUドライバー & WSL2 CUDA連携設定(nvidia-smi検証) 3-1 GPU並列演算の原理および環境別Kaliコンテナの起動(トラックA:CUDA vs トラックB:CPU) 3-2 [CUDAトラック] GPU全体のベンチマーク(hashcat -b)測定および主要圧縮形式別の性能分析 3-3 [CUDAトラック] 実習用圧縮ファイルおよびハッシュファイルの準備(ZIP Store、RAR5、7z) 3-4 [CUDAトラック] カスタム文字セット(?1?2?3)の設計および段階的な桁数拡張(--increment)手法 3-5 [CUDAトラック] 主要な圧縮フォーマット別(17200、13600、13000、11600)GPUマスク攻撃の実践 3-6 [CPUトラック] John the RipperによるCPU単独クラックおよびhashcatとの長所・短所比較 3-7 [CPUトラック] John the Ripperのマルチコア(--fork)高速化およびCPUパフォーマンス最適化の実習
CH 04
AIエージェント:Codexベースの能動的クラッキング設計
Codex AIエージェント
4-1 OpenAI Codex CLIのインストールおよびChatGPT無料アカウントのブラウザ連携ガイド 4-2 FastMCPベースのKali Linuxセキュリティツールサーバー構築およびCodex連携 4-3 完成形Kali MCPサーバーのデプロイおよびCodexセキュリティツール拡張機能の検証 4-4 Codex × FastMCP 実習:システム監視・パッケージ制御および総合自動化プロンプト10種 4-5 LLM安全ガードレールへの対応およびrun_john.pyベースのローカルハッシュクラッキング自動化
CH 05
PDF文書パスワード分析および権限制限0秒回避
0秒で権限無力化
5-1 PDFセキュリティアーキテクチャ:開くためのパスワード(User)と権限パスワード(Owner)の違いを分析 5-2 pdf2johnを利用したPDF文書パスワードハッシュ抽出手法 Technique for Extracting PDF Document Password Hashes Using pdf2john 5-3 CPU(John the Ripper)およびGPU(Hashcat)ベースのPDF開封パスワードクラッキング実践 5-4 qpdf --decryptコマンドで印刷・コピー・編集制限を完全無効化 0秒で復号化 5-5 Python pikepdf & Tkinterベースのドラッグ&ドロップPDF復号GUIツール開発
CH 06
MS Office(Word・Excel)のパスワード解析とシート保護を1秒で回避
XML構造解析
6-1 MS Office暗号化の変遷(Office 97 RC4の脆弱性 vs 2013+ AES-256構造) 6-2 office2john.py로 Word / Excel 해시 추출하기 6-3 hashcat (-m 9400) 실전 크래킹과 PBKDF2 100,000회 연산 방어 효과 분석 6-4 Excel .xlsx内部のZIPコンテナ構造およびOOXMLファイルシステムの分析 6-5 sheet1.xmlタグの操作によるExcelシート保護の完全解除 1秒でシート保護を回避
CH 07
既知平文攻撃:わずか12バイトでZIPを無力化する
数学的な鍵の復元
7-1 1990年代PKZIP ZipCryptoストリーム暗号の構造的脆弱性分析 7-2 暗号文 ⊕ 平文のXOR演算による3つの内部キー(Key0~2)復元の数学的原理 7-3 bkcrackツールのインストールおよび環境構築(バイナリのダウンロード & ソースコードのビルド) 7-4 [実践攻撃] PNG 12バイトのマジックヘッダーを利用したパスワード不要の機密復号 0秒復号ZIPの生成 7-5 bkcrack攻撃の成功条件の診断および辞書ファイル仕様確認ガイド
CH 08
ランサムウェアの解剖 & デモ総合演習
C2通信シミュレーション
8-1 ランサムウェア(Ransomware)の進化の歴史と動作サイクルの概要 8-2 ランサムウェアのハイブリッド暗号化アーキテクチャ(対称鍵Fernet+RSA非対称鍵の組み合わせ) 8-3 RansomwareSim: C2制御サーバー通信に基づく実践的なランサムウェアシミュレーション(ターゲットファイルの暗号化 & デスクトップの改変) 8-4 RansomwareSim: Decoder復号化演習、C2キー受信データの復元および脅威の総合分析
CH 09
WannaCryランサムウェア総合分析:VMware実習からCodex+MCPフォレンジックまで
インメモリRSA復元
9-1 実習環境の構築:VMware + Windows 7 SP1 Host-Only隔離ネットワークの構成および安全規則 9-2 WannaCry概要:2017年に世界中を麻痺させたSMBワームランサムウェアの分析 9-3 WannaCry感染実行およびwanakiwiによる復号化の試行(インメモリRSA素数p、qの探索・復元) メモリフォレンジック 9-4 Kali Linuxマルウェア静的解析環境の構築(YARA、FLOSS、capa、Ghidra、radare2) 9-5 OpenAI Codex CLI連携自動分析パイプラインおよびセキュリティ統制ルール 9-6 Kali Linuxの日本語化、Codex総合分析レポートの生成およびXeLaTeX PDF変換の検証 9-7 WannaCryインシデント防御戦略、エンタープライズ実務対応ガイドおよび総合実習評価
Codex × Kali Linux ペネトレーションテスト & フォレンジックマスター
Ch 00からCh 09まで、実務で検証されたすべての自動化スクリプトとシミュレーターをそのまま実行してみてください。
10チャプター、全51レッスン
DockerワンクリックKali GUI環境
C2ランサムウェアシミュレーターのソースコード
FastMCPセキュリティサーバーBlueprint
永久所有 & 無制限の繰り返し受講