#1 Codex × Kali Linux: Kiểm thử xâm nhập bằng tác nhân AI, từ bẻ khóa mật khẩu ZIP·PDF đến phân tích ransomware
Từ phân tích cơ chế mã hóa của ZIP, PDF và MS Office đến mổ xẻ thực tế mã độc tống tiền WannaCry, bạn sẽ làm chủ các công cụ phân tích tĩnh và kỹ thuật bẻ khóa tăng tốc bằng GPU. Đây là khóa học kỹ thuật bảo mật thiên về thực hành, giúp hoàn thiện năng lực ứng phó sự cố thông qua việc xây dựng quy trình phân tích mã độc thế hệ mới và tự động tạo báo cáo bằng OpenAI Codex.
Thực hành giải mã mật khẩu tài liệu và bẻ khóa tăng tốc bằng GPU sử dụng John the Ripper, hashcat và bkcrack
Phân tích tĩnh mã độc tống tiền WannaCry và khôi phục khóa trong bộ nhớ dựa trên YARA, FLOSS, capa, Ghidra
Xây dựng quy trình tự động hóa phân tích mã độc tích hợp OpenAI Codex và tạo báo cáo sự cố bảo mật bằng XeLaTeX
LỚP HỌC CHUYÊN SÂU VỀ AN NINH TẤN CÔNG & ĐIỀU TRA SỐ
#1 Codex × Kali Linux:
Kiểm thử xâm nhập bằng tác nhân AI & tổng hợp toàn diện về pháp chứng mã độc
Từ trích xuất hash của ZIP·RAR·7z đến Known-Plaintext Attack vô hiệu hóa mà không cần mật khẩu chỉ với 12 byte, bypass quyền hạn 0 giây bằng qpdf, mô phỏng ransomware thực chiến dựa trên máy chủ điều khiển C2, cho đến khôi phục khóa RSA trong bộ nhớ của WannaCry và tự động phân tích bằng Codex MCP — một pipeline kỹ thuật bảo mật thực chiến hoàn chỉnh qua 10 chương.
SECURITY SERIES #1Phiếu giảm giá đặc biệt 30% nhân dịp ra mắt
Vượt qua các lệnh terminal thủ công, đường ống bảo mật thế hệ mới được điều phối bởi tác nhân AI Codex
Không cần ghi nhớ hơn 470 cú pháp hash và các công cụ reverse engineering phức tạp của Kali Linux, đây là một quy trình bảo mật chủ động, trong đó LLM thông qua máy chủ FastMCP trực tiếp hoàn tất mọi việc từ xác định lỗ hổng, phân tích tĩnh đến tạo báo cáo.
✓ Kali GUI Docker WSL2 chỉ với một cú nhấp (KasmVNC)✓ GPU (CUDA 1 tỷ mỗi giây) & CPU (--fork) với hai luồng xử lý✓ Trình mô phỏng ransomware C2 & khôi phục khóa trong bộ nhớ
Từ brute-force đơn giản đến khôi phục khóa bằng toán học và xâm nhập chủ động với AI
Chấm dứt việc thử mật khẩu tốn thời gian vô ích, hoàn thiện năng lực phân tích thực tiễn bằng cách khai thác các lỗ hổng mật mã trong kiến trúc tệp và tự động hóa bằng tác nhân AI.
Khai thác mã hóa tệp nén
기존의 수동 대입 방식
Nếu mật khẩu dài hoặc chứa ký tự đặc biệt, dù để chạy trong vài tuần cũng không thể giải mã được.
실전 모의해킹 파이프라인
✓bkcrack khôi phục ngay lập tức khóa nội bộ bằng phương pháp toán học từ header PNG 12 byte mà không cần mật khẩu
Vượt qua bảo vệ tài liệu PDF và Office
기존의 수동 대입 방식
Nguy cơ rò rỉ dữ liệu khi tải tài liệu lên các công cụ khôi phục trả phí không rõ nguồn gốc
실전 모의해킹 파이프라인
✓Vô hiệu hóa quyền bằng qpdf trong 0 giây & thao tác thẻ XML của Excel để vượt qua bảo vệ trang tính trong 1 giây
Ứng phó và phân tích ransomware
기존의 이론 중심 교육
Chỉ dừng lại ở những cảnh báo hời hợt và lời nhắc nhở đơn giản rằng "phần mềm tống tiền rất nguy hiểm"
실전 모의해킹 파이프라인
✓Thực hành trực tiếp trong môi trường cách ly bằng cách thực thi nhiễm độc thực tế và tự mình trải nghiệm các triệu chứng cụ thể như mã hóa tệp, giao tiếp C2, thay đổi màn hình nền…
Điều khiển công cụ bảo mật và pháp y tĩnh
기존의 수동 대입 방식
Tổng hợp thủ công từng kết quả lệnh của YARA, Ghidra, capa và FLOSS
실전 모의해킹 파이프라인
✓Tự động hoàn toàn việc phân tích cấu trúc PE, trích xuất IOC và tạo báo cáo PDF nhờ tích hợp Codex dựa trên FastMCP
Thiết lập môi trường Kali Linux cô lập chỉ với một cú nhấp chuột dựa trên Docker
ONE-CLICK DOCKER SETUP
Bạn không cần thiết lập multiboot phức tạp hay mua riêng một máy vật lý chuyên dụng cho việc hack. Chúng tôi cung cấp một cơ sở hạ tầng thực hành an toàn, được cách ly 100%, bằng cách khởi chạy container GUI Kali Linux dựa trên KasmVNC trên Windows WSL2, cho phép truy cập ngay qua trình duyệt web (`localhost:3001`).
Tập lệnh cài đặt tự động chỉ với một cú nhấp chuột
Thiết lập hàng loạt John, hashcat, bkcrack, YARA và Ghidra bằng install_kali_final.sh
Tăng tốc GPU NVIDIA CUDA
Crack siêu tốc 1 tỷ hash mỗi giây bằng GPU máy chủ thông qua cơ chế chuyển tiếp trình điều khiển WSL2
Đa lõi CPU, hai luồng
Ngay cả khi không có GPU rời, bạn vẫn có thể thực hành thoải mái trên máy tính xách tay bằng kỹ thuật song song hóa john --fork=$(nproc)
Trình bày Tấn công & Pháp y số unerquicklich
Sản phẩm cốt lõi về tấn công thực tiễn & pháp chứng theo từng chương
Đây là các kịch bản tấn công thực tế được trực tiếp thiết lập và thực thi trong khóa học, cùng với các sản phẩm demo về khôi phục và phân tích.
CH 02-03 · Bẻ khóa GPU & CPU
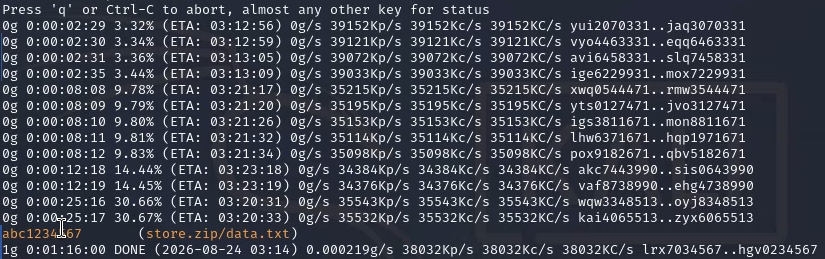
John the Ripper so với Hashcat: bẻ khóa hash song song siêu tốc với hơn 470 định dạng
Đây là màn hình demo thực hành trích xuất hash xác minh header của các tệp lưu trữ ZIP(PKZIP/AES), RAR5 và 7-Zip, sau đó khôi phục mật khẩu phức tạp với tốc độ cực nhanh nhờ tính toán tăng tốc GPU CUDA và xử lý song song đa lõi CPU bằng --fork.
zip2johnhashcat CUDArockyou.txt--fork đa lõi
CH 05 · Công cụ GUI PDF
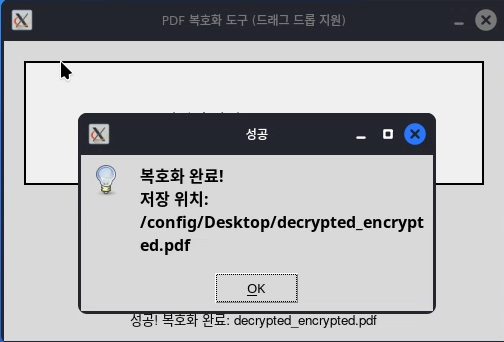
Phân tích bảo mật tài liệu PDF & phát triển công cụ GUI vô hiệu hóa quyền hạn bằng thao tác kéo và thả
Đây là kết quả hoàn thiện tiện ích GUI trong đó làm rõ sự khác biệt về cấu trúc giữa mật khẩu mở của User và mật khẩu quyền hạn của Owner, đồng thời kết hợp logic giải mã cốt lõi của qpdf với Python pikepdf và Tkinter, giúp gỡ bỏ hạn chế in ấn và sao chép chỉ trong 0 giây khi kéo thả tệp vào.
qpdf --decryptpikepdfGiao diện TkinterGỡ hạn chế quyền trong 0 giây
CH 08 · Mô phỏng tấn công ransomware
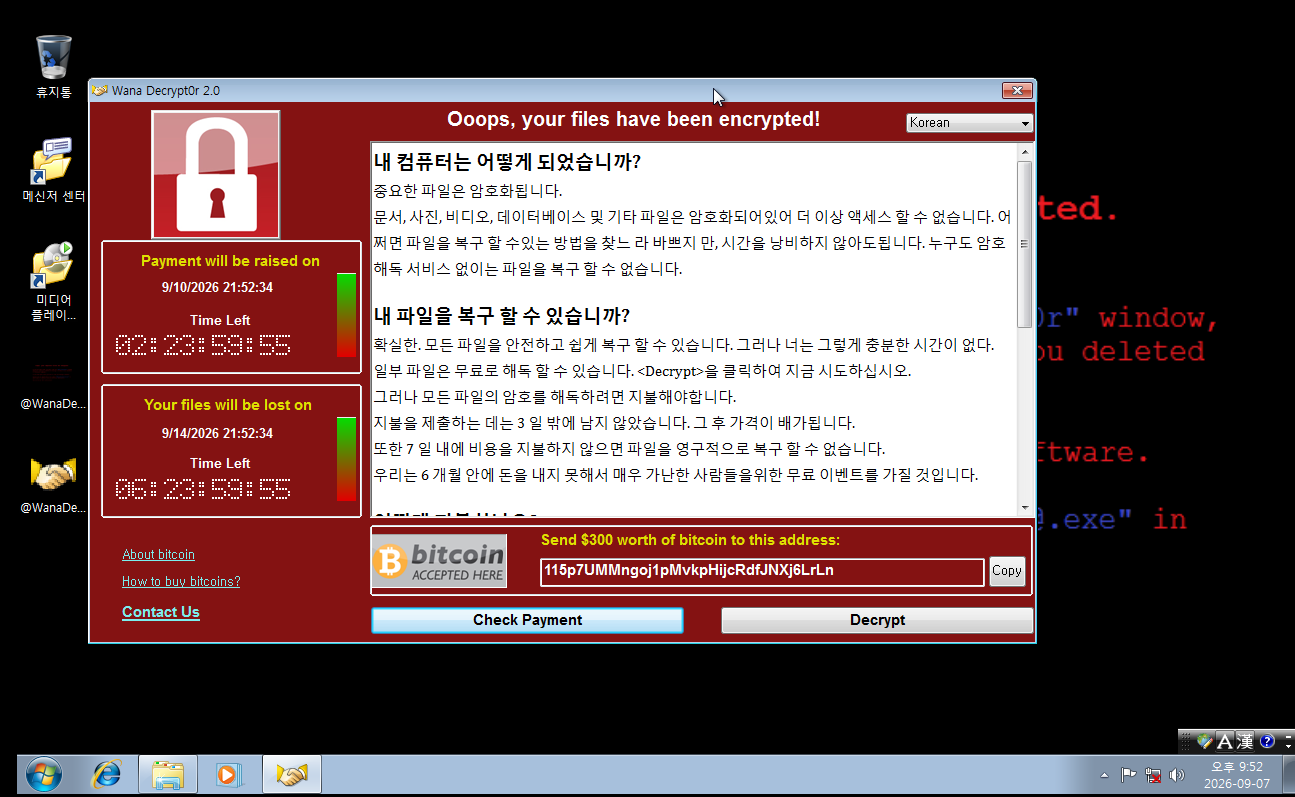
Trải nghiệm thực tế các triệu chứng nhiễm ransomware: mã hóa tệp theo thời gian thực · liên lạc C2 · cưỡng chế thay đổi màn hình nền
Đây là kết quả thực hành trực tiếp trải nghiệm và phân tích các triệu chứng thực tế của sự cố xâm nhập, bằng cách chạy ransomware WannaCry thực tế trong môi trường máy ảo được cô lập an toàn, khiến phần mở rộng của tất cả các tệp bị mã hóa bắt buộc thành .WNCRY, cửa sổ yêu cầu thanh toán bằng Bitcoin xuất hiện và hình nền bị thay đổi thành cảnh báo màu đỏ.
Trải nghiệm triệu chứng lây nhiễm thực tếMã hóa tệp theo thời gian thựcBắt buộc thay đổi màn hình nềnMôi trường phân tích VM cách ly
CH 09 · Điều tra pháp chứng WannaCry
Pháp y trong bộ nhớ WannaCry: Tái cấu trúc khóa riêng RSA và khôi phục tệp bằng wanakiwi
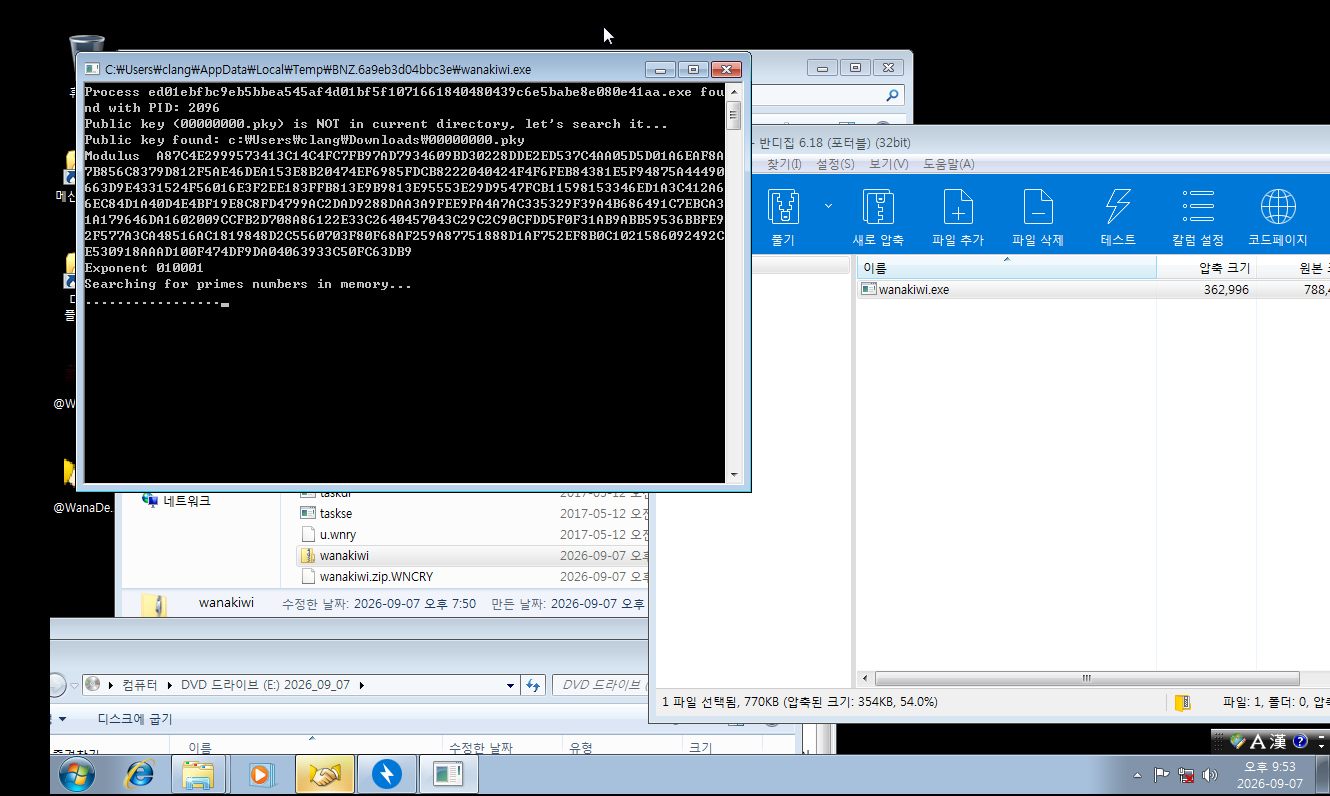
Đây là màn hình thực hành pháp chứng bộ nhớ, trong đó sau khi WannaCry lây nhiễm trong môi trường máy ảo Windows được cách ly, các số nguyên tố p, q còn tồn tại trong heap bộ nhớ tiến trình được quét và trích xuất theo thời gian thực để tái cấu trúc khóa riêng RSA-2048, đồng thời khôi phục 100% các tệp được mã hóa .WNCRY về bản gốc.
wanakiwiPhân tích heap CryptoAPIKhôi phục RSA-2048Khôi phục hoàn toàn WNCRY
CH 09 · Phân tích Kali & Codex AI
Tích hợp chuỗi công cụ phân tích chuyên nghiệp trên Kali Linux: Phân tích mẫu WannaCry & Tự động tạo báo cáo sự cố bảo mật bằng Codex
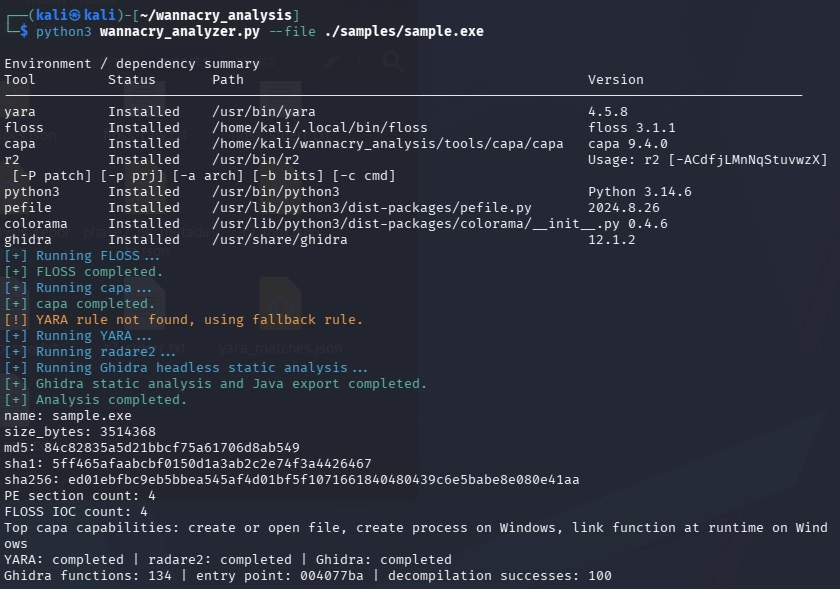
Tích hợp thành một pipeline các công cụ phân tích tĩnh và động chuyên nghiệp được triển khai trên Kali Linux như YARA, FLOSS, capa, radare2, Ghidra Headless, v.v. để phân tích chuyên sâu tệp mẫu thực thi WannaCry (sample.exe), đồng thời tự động tạo báo cáo bảo mật chuyên nghiệp tổng hợp các chỉ dấu xâm nhập (IOC) và kết quả dịch ngược hàm thông qua tác nhân AI OpenAI Codex.
Bộ công cụ phân tích Kali LinuxGhidra Headless & capaPhân tích chuyên sâu mẫu WannaCryTự động tạo báo cáo Codex
Chi tiết chương trình học
Chi tiết chương trình học gồm 10 chương trọn vẹn
Được cấu thành từ tổng cộng 51 bài học chi tiết.
Toàn bộ mã nguồn thực hành & bộ công cụ cho các chương: Bạn có thể tải xuống toàn bộ script cài đặt tự động install_kali_final.sh, trình mô phỏng C2 RansomwareSim, máy chủ công cụ bảo mật FastMCP và mẫu báo cáo phân tích tự động!
CH 00Định hướng & nguyên lý cốt lõi của mã hóaĐạo đức của hacker mũ trắng
4 bài học
0-1Giới thiệu khóa học và hướng dẫn lộ trình thực hành tổng thể
0-2Kiến thức tiên quyết và cấu hình phần cứng khuyến nghị Bắt buộc có phần mở rộng ảo hóa VT-x/AMD-V
0-3[Bắt buộc đọc] Dự luật sửa đổi Luật Mạng thông tin và truyền thông năm 2026 cùng Bộ quy tắc đạo đức hacker mũ trắng Trách nhiệm pháp lý & 10 nguyên tắc đạo đức
0-4[Lý thuyết PPT] Kiến trúc cốt lõi của mã hóa tệp (tổng hợp toàn diện về khóa đối xứng, khóa công khai, KDF và lịch sử phát triển của mật mã)
CH 01Thiết lập môi trường Kali Linux dựa trên Docker & cài đặt hàng loạt công cụDocker một cú nhấp
3 bài học
1-1Cài đặt Docker Desktop trong môi trường Windows WSL2 & khởi chạy container GUI Kali Linux KasmVNC localhost:3001
1-2Truy cập GUI trình duyệt web và tập lệnh tự động cài đặt hàng loạt các công cụ cần thiết (install_kali_final.sh)
1-3Kiểm tra hoạt động bình thường của từng công cụ, khắc phục sự cố thư viện Perl 7z2john (LZMA) & giải nén rockyou.txt
CH 02John the Ripper: Cơ bản về bẻ khóa tệp nén bằng CPUBẻ khóa bằng CPU
5 bài học
2-1Phân tích nguyên lý hoạt động của John the Ripper và cấu trúc hỗ trợ hơn 470 định dạng hash
2-2Trích xuất hash tệp ZIP và phân tích định dạng (thực hành zip2john)
2-3Trích xuất hash được bảo vệ bằng header RAR3 / RAR5 (thực hành rar2john)
2-4Trích xuất hash 7-Zip và các lưu ý (thực hành 7z2john.pl)
2-5Tấn công Dictionary: nguồn gốc của rockyou.txt và kỹ thuật sử dụng các quy tắc biến thể (Rules)
CH 03hashcat: Tăng tốc GPU & bẻ khóa song song bằng CPU trong thực chiếnGPU CUDA 1 tỷ lượt mỗi giây
8 bài học
3-0[Chuẩn bị] Thiết lập liên kết trình điều khiển GPU NVIDIA & WSL2 CUDA (xác minh bằng nvidia-smi)
3-1Nguyên lý tính toán song song trên GPU và khởi động container Kali theo từng môi trường (Nhánh A: CUDA so với Nhánh B: CPU)
3-2[Lộ trình CUDA] Đo benchmark toàn bộ GPU (hashcat -b) và phân tích hiệu năng theo các định dạng nén chính
3-3[Lộ trình CUDA] Chuẩn bị tệp nén và tệp hash dùng cho thực hành (ZIP Store, RAR5, 7z)
3-4[CUDA track] Thiết kế bộ ký tự tùy chỉnh (?1?2?3) và kỹ thuật mở rộng dần số lượng ký tự (--increment)
3-5[CUDA] Thực hành tấn công mask GPU theo từng định dạng nén chính (17200, 13600, 13000, 11600)
3-6[Lộ trình CPU] Thực hành bẻ khóa chỉ bằng CPU dựa trên John the Ripper và so sánh ưu nhược điểm với hashcat
3-7[Lộ trình CPU] Thực hành tăng tốc đa lõi (--fork) John the Ripper và tối ưu hiệu năng CPU
CH 04AI Agent: Thiết kế quá trình cracking chủ động dựa trên CodexAI Agent Codex
5 bài học
4-1Hướng dẫn cài đặt OpenAI Codex CLI và liên kết trình duyệt với tài khoản ChatGPT miễn phí
4-2Xây dựng máy chủ công cụ bảo mật Kali Linux dựa trên FastMCP và tích hợp với Codex
4-3Triển khai máy chủ Kali MCP hoàn chỉnh và kiểm chứng các chức năng mở rộng công cụ bảo mật của Codex
4-4Thực hành Codex × FastMCP: giám sát hệ thống, kiểm soát gói và 10 loại prompt tự động hóa tổng hợp
4-5Ứng phó với các rào chắn an toàn của LLM và tự động hóa việc bẻ khóa hash cục bộ dựa trên run_john.py
CH 05Phân tích mật khẩu tài liệu PDF và vượt qua giới hạn quyền trong 0 giâyVô hiệu hóa quyền trong 0 giây
5 bài học
5-1Kiến trúc bảo mật PDF: Phân tích sự khác biệt giữa mật khẩu mở tài liệu (User) và mật khẩu quyền hạn (Owner)
5-2Kỹ thuật trích xuất hàm băm mật khẩu tài liệu PDF bằng pdf2johnTechnique for Extracting PDF Document Password Hashes Using pdf2john
5-3Thực hành bẻ khóa mật khẩu mở PDF dựa trên CPU (John the Ripper) và GPU (Hashcat)
5-4Vô hiệu hóa hoàn toàn các hạn chế in, sao chép và chỉnh sửa bằng lệnh qpdf --decrypt giải mã trong 0 giây
5-5Phát triển công cụ GUI giải mã PDF dựa trên Python pikepdf & Tkinter với tính năng kéo và thả
CH 06Phân tích mật khẩu MS Office (Word·Excel) và vượt qua bảo vệ trang tính trong 1 giâyPhân tích cấu trúc XML
5 bài học
6-1Lịch sử phát triển cơ chế mã hóa MS Office (lỗ hổng RC4 trên Office 97 so với cấu trúc AES-256 từ phiên bản 2013 trở đi)
6-2Trích xuất hash Word / Excel bằng office2john.py
6-3Phân tích thực chiến việc bẻ khóa bằng hashcat (-m 9400) và hiệu quả bảo vệ của 100.000 lần tính toán PBKDF2
6-4Phân tích cấu trúc container ZIP bên trong Excel .xlsx và hệ thống tệp OOXML
6-5Hoàn toàn gỡ bỏ bảo vệ trang tính Excel thông qua thao tác thẻ sheet1.xml Bỏ qua bảo vệ trang tính trong 1 giây
CH 07Tấn công bản rõ đã biết: Vô hiệu hóa ZIP chỉ với 12 byteKhôi phục khóa bằng toán học
5 bài học
7-1Phân tích lỗ hổng cấu trúc của mã hóa luồng PKZIP ZipCrypto trong những năm 1990
7-2Nguyên lý toán học khôi phục 3 khóa nội bộ (Key0~2) thông qua phép toán XOR giữa bản mã và bản rõ
7-3Cài đặt công cụ bkcrack và thiết lập môi trường (tải xuống tệp nhị phân & biên dịch mã nguồn)
7-4[Tấn công thực tế] Giải mã dữ liệu mật không cần mật khẩu bằng header magic 12 byte của PNG Tạo ZIP giải mã trong 0 giây
7-5Hướng dẫn chẩn đoán điều kiện thành công của cuộc tấn công bkcrack và kiểm tra quy cách tệp từ điển
CH 08Phân tích & thực hành tổng hợp về ransomwareMô phỏng giao tiếp C2
4 bài học
8-1Tổng quan về lịch sử phát triển và chu trình hoạt động của ransomware (Ransomware)
8-2Kiến trúc mã hóa lai của ransomware (kết hợp khóa đối xứng Fernet + khóa bất đối xứng RSA)
8-3RansomwareSim: Mô phỏng ransomware thực tế dựa trên giao tiếp với máy chủ điều khiển C2 (mã hóa tệp mục tiêu & thay đổi màn hình nền)
8-4RansomwareSim: Thực hành giải mã Decoder, khôi phục dữ liệu nhận khóa C2 và phân tích tổng hợp mối đe dọa
CH 09Phân tích toàn diện ransomware WannaCry: từ thực hành VMware đến pháp y Codex+MCPKhôi phục RSA trong bộ nhớ
7 bài học
9-1Thiết lập môi trường thực hành: Cấu hình mạng cách ly Host-Only với VMware + Windows 7 SP1 và các quy tắc an toàn
9-2Tổng quan về WannaCry: Phân tích mã độc tống tiền dạng sâu SMB đã làm tê liệt toàn thế giới vào năm 2017
9-3Thực thi lây nhiễm WannaCry và thử giải mã bằng wanakiwi (tìm kiếm, khôi phục các số nguyên tố RSA p, q trong bộ nhớ) phân tích pháp y bộ nhớ
9-4Thiết lập môi trường phân tích tĩnh mã độc trên Kali Linux (YARA, FLOSS, capa, Ghidra, radare2)
9-5Tích hợp OpenAI Codex CLI, quy trình phân tích tự động và các quy tắc kiểm soát bảo mật
9-6Việt hóa Kali Linux, tạo báo cáo phân tích tổng hợp bằng Codex và xác minh chuyển đổi PDF bằng XeLaTeX
9-7Chiến lược phòng thủ trước sự cố xâm nhập WannaCry, hướng dẫn ứng phó thực tiễn trong doanh nghiệp và bài đánh giá thực hành tổng hợp
Codex × Kali Linux Bậc thầy kiểm thử xâm nhập & pháp y
Từ Ch 00 đến Ch 09, hãy thử chạy nguyên trạng tất cả các tập lệnh tự động hóa và trình mô phỏng đã được kiểm chứng trong thực tế.
Tổng cộng 51 bài học trong 10 chươngMôi trường Kali GUI Docker chỉ với một cú nhấp chuộtMã nguồn trình mô phỏng ransomware C2Blueprint máy chủ bảo mật FastMCPSở hữu trọn đời & học lại không giới hạn
Khuyến nghị cho những người này
Khóa học này dành cho ai?
Kỹ sư mới vào nghề về pháp chứng kỹ thuật số và đội ứng phó sự cố (CERT)
Nhà phát triển muốn xây dựng hệ thống phân tích bảo mật thông minh dựa trên sự hợp tác với AI
Cần biết trước khi bắt đầu?
Kinh nghiệm về các lệnh cơ bản của Linux và thiết lập môi trường ảo (VirtualBox, VMware)
Hiểu cú pháp cơ bản của Python và khả năng viết các tập lệnh đơn giản
Hiểu các khái niệm cơ bản về giao thức mạng (TCP/IP) và an toàn thông tin
Xin chào! Tôi là sinh viên đã tốt nghiệp khoa Khoa học máy tính tại Đại học Sogang và hiện đang chuẩn bị học lên cao học.
Hồi cấp ba, tôi tình cờ bắt đầu học phát triển web full-stack và tự động hóa giao dịch bằng Python, từ đó tôi đã trở nên say mê lập trình.
Sau đó, tôi đã tích lũy kinh nghiệm qua nhiều dự án và hoạt động gia sư lập trình khác nhau, đồng thời chia sẻ các kỹ năng và bí quyết của mình. Thông qua những trải nghiệm này, tôi đang nỗ lực tạo ra những bài giảng có thể giúp ngay cả những người mới bắt đầu tiếp cận với lập trình cũng cảm thấy rằng "Hóa ra nó có thể dễ dàng đến thế!".
Tôi hy vọng có thể hỗ trợ việc học của các bạn thông qua những ví dụ thực tiễn và lời giải thích gần gũi. Xin cảm ơn.