inflearn logo
知識共有
inflearn logo

ソフトウェアサプライチェーンセキュリティ実践:SBOMから来歴証明まで

社内パッケージ名ひとつを起点とする依存関係攻撃を自分のPCで再現し、SBOM・PRゲート・来歴証明によってデプロイ前に防ぐ方法を、npmとGradleのプロジェクトで実際に演習します。

1名 が受講中です。

難易度 初級

受講期間 無制限

devsecops
devsecops
gradle
gradle
npm-ci
npm-ci
devsecops
devsecops
gradle
gradle
npm-ci
npm-ci

この講座で身につくこと

  • 依存関係が入ってくる経路を、名前 → 出所 → 内容 → 実行の4段階に分けて確認する視点

  • スコープ・.npmrc・ロックファイル・ignore-scriptsによるnpm依存関係攻撃の防止設定

  • CycloneDX・SPDX SBOMを作成・読み込み、最小限の要素でチェックする方法

  • CVSS・EPSS・KEVで修正順を決め、VEXで「影響なし」を根拠とともに記録する方法

  • リリースSBOMをDependency-Trackにアップロードして新たなCVEを監視する経路

  • Dependency Reviewで脆弱な依存関係をマージ前にブロックするPRゲート

  • Gradleリポジトリの統合とverification-metadata、サードパーティSDK(AAR)の点検とアプリのSBOM

  • リリースファイルに出所証明を付与し、配布前にリポジトリ・ワークフロー・タグを固定して検証するスクリプト

社内パッケージ名ひとつで、他人のコードがビルドに入り込みます

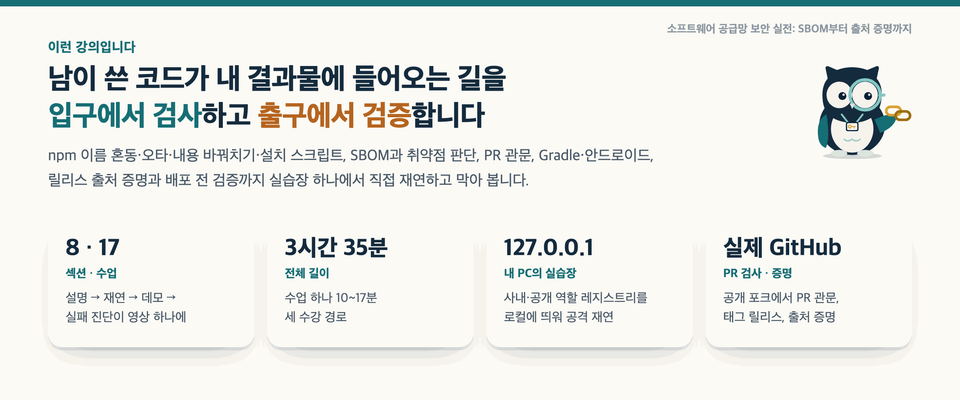
自分のコードには問題がないのに、依存関係ひとつ、設定一行、ビルド工程ひとつを通じて、他人のコードが入り込む事態が後を絶ちません。この講義では、npmプロジェクトとGradle・Androidプロジェクトを使い、依存関係攻撃を自分のPCで実際に再現し、防ぎ、SBOMに記録し、リリースに出所証明を添えて、配布前に検証するところまで、最初から最後まで一貫して学びます。

  • 各レッスンは解説(アニメーション)→再現(実際の事故の構造を演習環境で)→デモ(実際のターミナル・GitHub・Dependency-Trackの画面)の順に進みます。攻撃の再現はすべて自分のPC内のローカルレジストリでのみ行います。

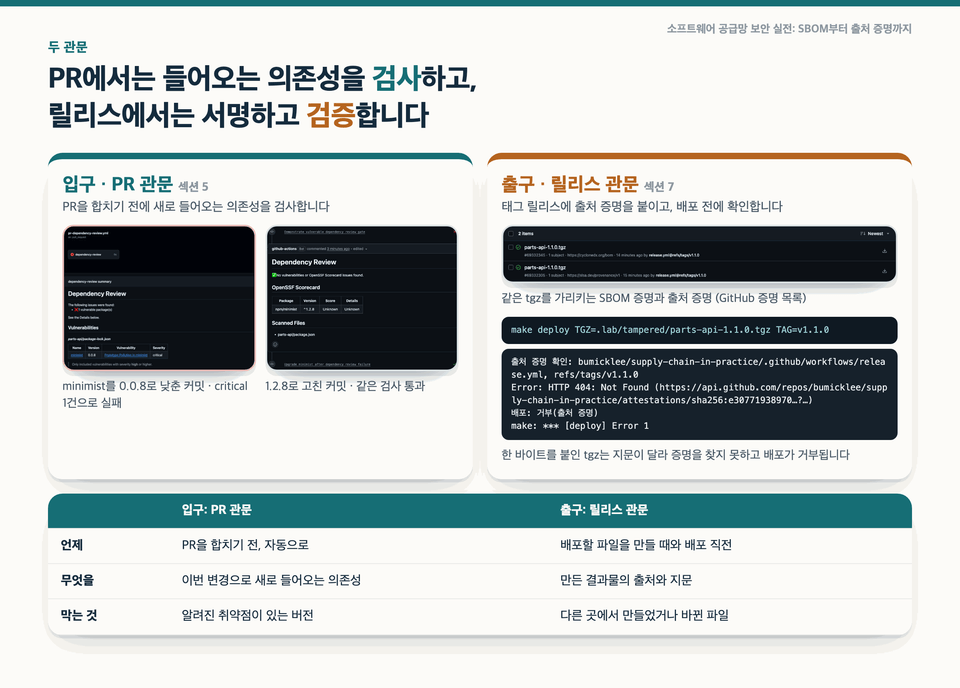
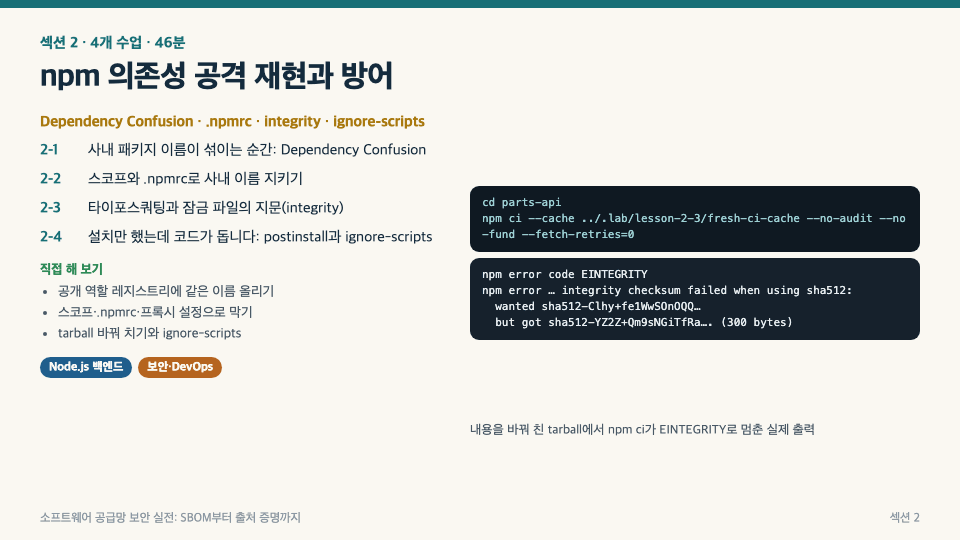
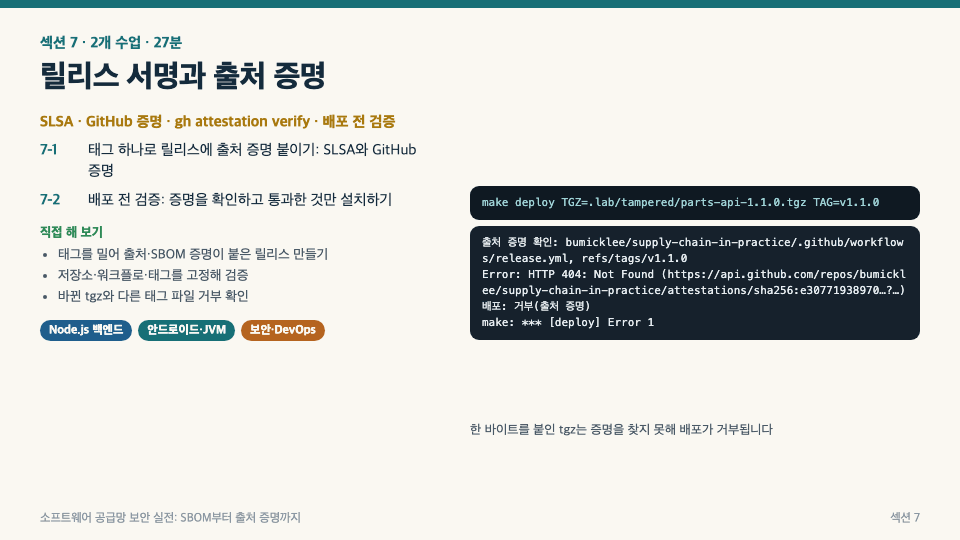
  • 公開リポジトリのより高いバージョンが社内パッケージに勝つ場面、ロックファイルのフィンガープリントが差し替えられたファイルを阻止する場面、脆弱な依存関係を含むPRがマージ前に阻止される場面、差し替えられたリリースファイルがデプロイ前に拒否される場面を実際に目にします。

  • 8つのセクション、17のレッスン、合計3時間35分です。Node.jsバックエンド(14レッスン)・Android/JVM(11レッスン)・セキュリティ/DevOps(全17レッスン)の3つの受講ルートから、自分の仕事に合った道を選べます。

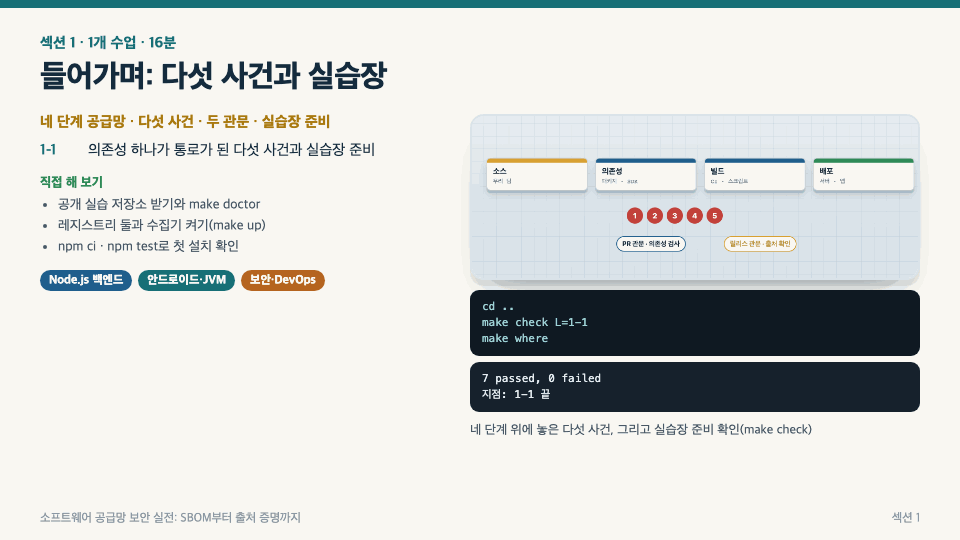
なぜこの講義を作ったのですか?event-stream(2018)、Codecov(2021)、Dependency Confusion研究(2021)、ua-parser-js(2021)、xz-utilsバックドア(2024)。5つの事件はいずれも、企業のコードではなく依存関係とビルドプロセスを通じて侵入しました。しかし、SBOM、脆弱性の判断、PR検査、署名や出所証明を個別に紹介する資料は多くても、1つのプロジェクトで攻撃の再現からデプロイ前の検証までを一通り実践する講義はなかなか見つかりませんでした。Gradleの依存関係検証とAndroid SDKの点検をあわせて扱う講義は、さらに希少です。この講義は、そんな空白を埋めるために作りました。

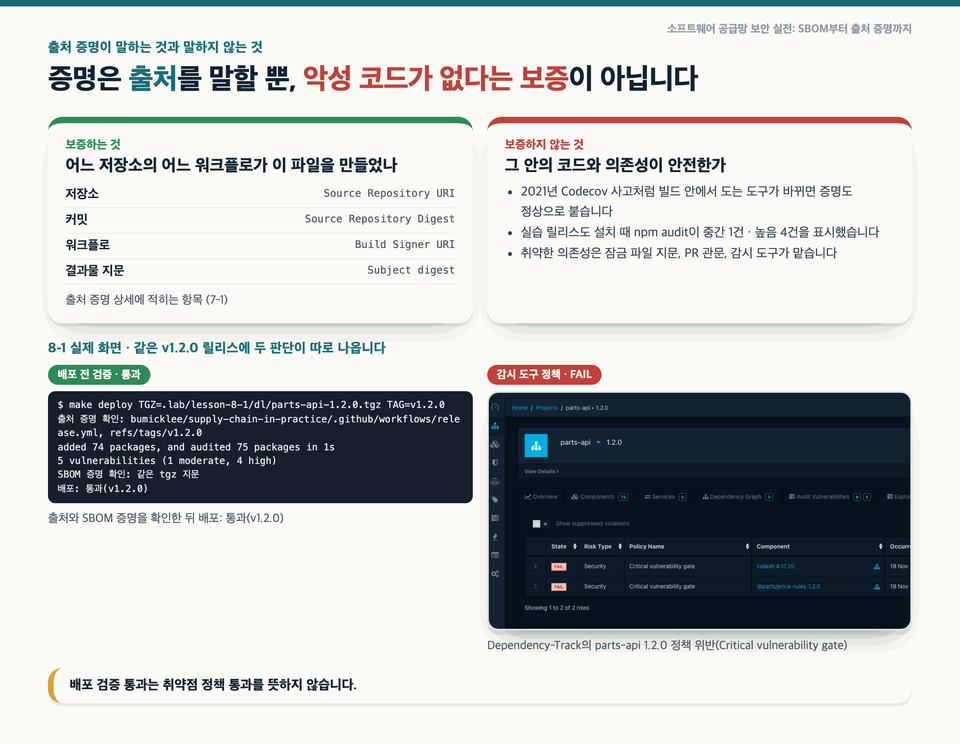
率直にお伝えしたいことがあります。出所証明は、「私たちのリポジトリのワークフローがこのファイルを作成した」ことを保証するだけで、ソースコードに悪意のあるコードが含まれていないことを保証するものではありません。デプロイ検証に合格したリリースでも、脆弱性ポリシーでは不合格になることがあります。実際、最後の演習では出所検証には合格しましたが、監視ツールの脆弱性ポリシーでは不合格となりました。この講義では、ツールひとつですべて解決するとは言わず、各ゲートで何を確認し、何を確認しないのかを一緒に見ていきます。

本講座では、以下の内容を学びます

セクション (1) はじめに · 5つの事件と実習環境

依存関係一つが侵入口となった五つの事件をソース → 依存関係 → ビルド → デプロイというサプライチェーンのフロー図に当てはめ、この講義で設ける二つの関門(PR関門とリリース関門)を見ていきます。公開演習リポジトリをクローンし、make doctorで準備状況を確認した後、ローカルレジストリを起動して最初のインストールを完了します。

セクション (2) npm依存関係攻撃の再現と防御・Dependency Confusion、スコープ、integrity、postinstall

社内パッケージと同じ名前のパッケージを公開レジストリにより高いバージョンで登録すると、インストール時にそちらが選ばれる状況を再現します。**スコープと.npmrc**で取得先を指定し、つづりが一文字だけ異なる名前や差し替えられたファイルを**ロックファイルの指紋(integrity)**で阻止し、インストールするだけで実行されるpostinstallをignore-scriptsで無効にします。名前 → 出所 → 内容 → 実行という四重の防御として整理します。

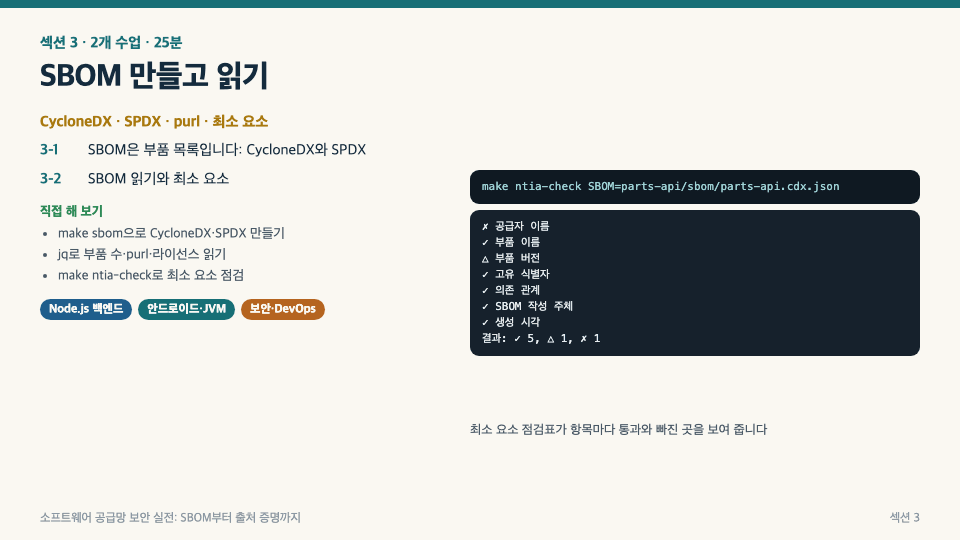
セクション (3) SBOMを作成して読む · CycloneDX、SPDX、purl、最小要素

SBOMをコンポーネント一覧として理解し、同じプロジェクトでCycloneDXとSPDXの2つの形式を作成して、同じコンポーネントを並べて比較します。jqでコンポーネント数・推移的依存関係・purl・ライセンスを抽出し、最小要素のチェックリストで漏れがないか確認します。ロックファイルなしで作成するとコンポーネント数が異なる理由も、実際に確認します。

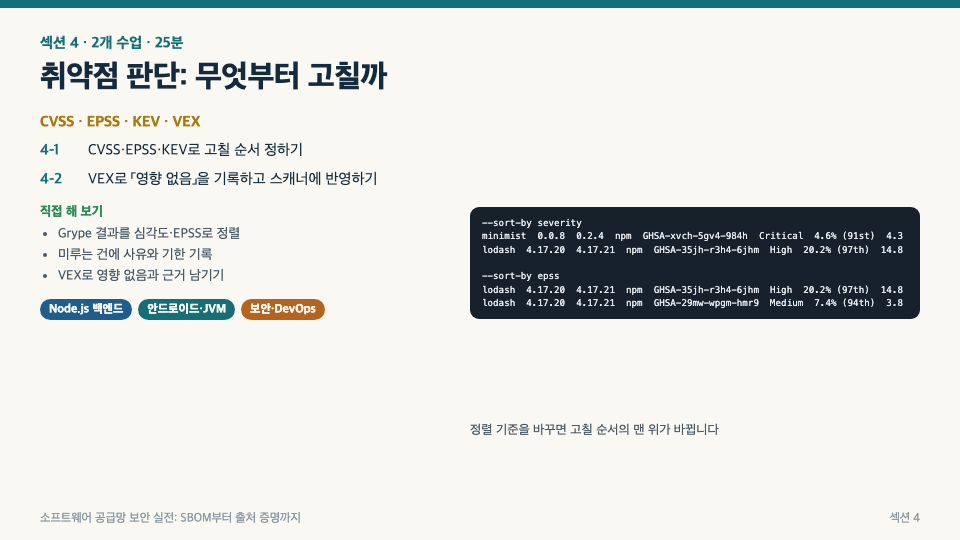
セクション (4) 脆弱性の判断:何から修正するか · CVSS、EPSS、KEV、VEX

CVSSはどれほど深刻か、EPSSは今後悪用される可能性、KEVはすでに悪用されているかに答えます。スキャナーの結果を基準ごとに並べ替え、修正する順番がどう変わるかを確認します。また、実際には影響のない警告は、根拠とともにVEXに「影響なし」と記録し、スキャナーに反映させます。根拠なしに記録した「影響なし」が、新たな警告を隠してしまう場面も再現します。

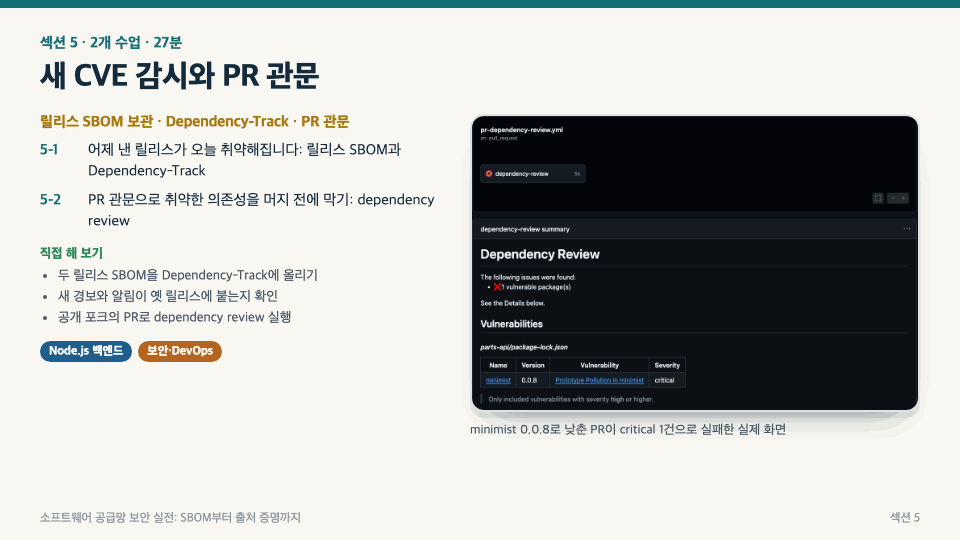
セクション (5) 新規CVEの監視とPRゲート · Dependency-Track、dependency review

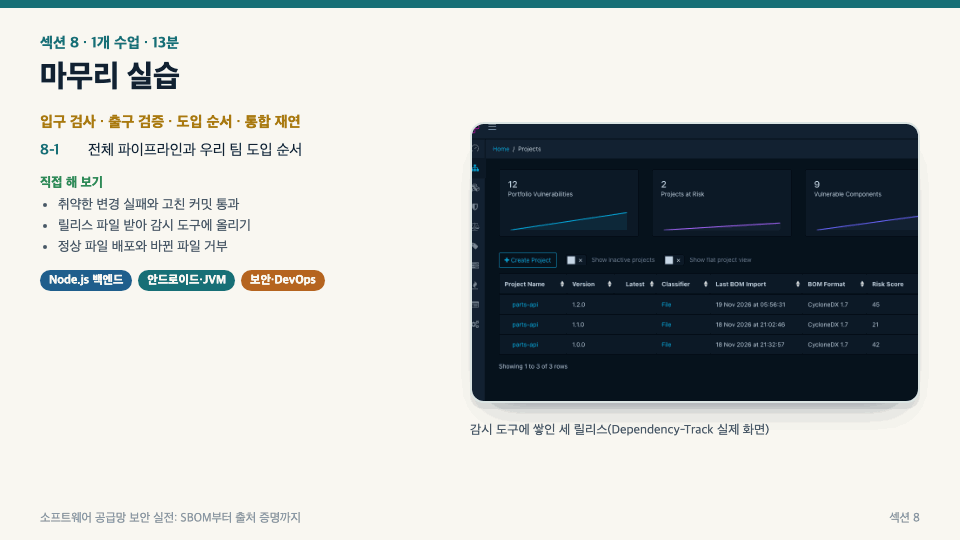
SBOMは自ら追跡しません。リリースごとにSBOMをDependency-Trackにアップロードし、ポリシーとアラートを設定して、すでにリリースしたものに新たなアラートが付く経路を作ります。そしてGitHubのdependency reviewで、脆弱な依存関係を含むPRがマージ前に失敗し、バージョンを修正すると通過する様子を実際のPR画面で確認します。

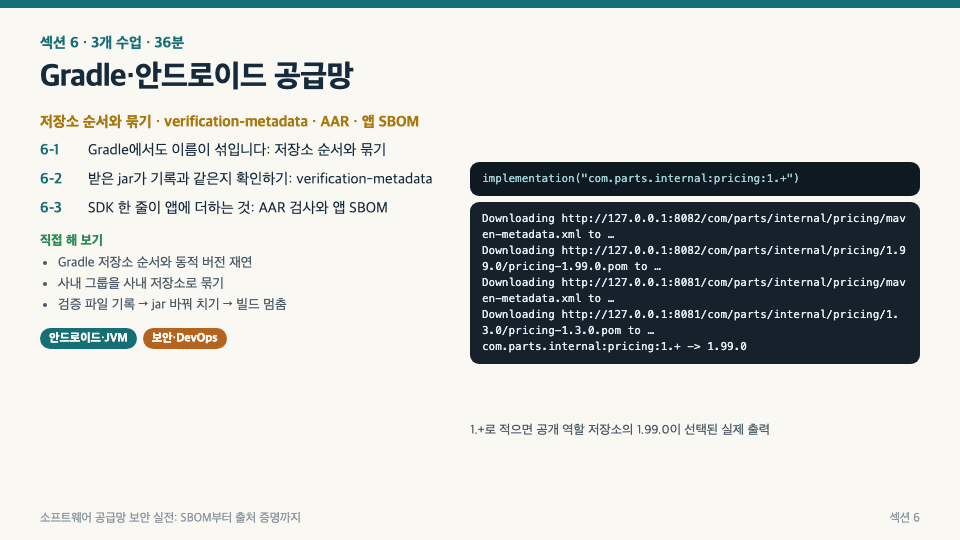
セクション (6) Gradle・Androidサプライチェーン・リポジトリの順序、verification-metadata、AAR

Gradleでも名前が混同されます。リポジトリの順序が原因で、社内グループが公開リポジトリから取得されてしまう場面を再現し、exclusiveContentでリポジトリを限定して防ぎます。**verification-metadata.xml**で、取得したjarが記録と一致するか確認できるようにし、サードパーティSDK(AAR)がアプリに追加する権限やネイティブライブラリを、マージレポートとアプリSBOMで見つけます。

セクション (7) リリース署名と来歴証明 · SLSA、GitHub artifact attestations、デプロイ前検証

タグを1つpushすると実行されるリリースワークフローで、配布するファイル(tgz)に出典証明とSBOM証明を付与します。デプロイスクリプトはgh attestation verifyでリポジトリ・ワークフロー・タグを固定して検証し、合格したものだけをロックリストに従ってインストールします。内容を変更したファイルや、別のリポジトリまたは別のタグから作成されたファイルが拒否されることまで確認します。

セクション (8) 総仕上げの実習・全体パイプラインと導入順序

脆弱な依存関係を含むPRがブロックされ、修正してマージし、タグをプッシュして証明付きのリリースを作成し、監視ツールにSBOMをアップロードして、デプロイ前の検証を通過させるまでの一連の流れを、最初から最後まで実践します。最後に私たちのチームが何から導入するか、その順序を整理します。

次のような方に
おすすめです

受講対象

  • npmを使ってサービスを開発・デプロイするNode.jsバックエンド開発者

  • GradleでライブラリやAndroidアプリをビルドし、サードパーティSDKを組み込む開発者

  • CI/CDとリリース手順を担当するDevOps・プラットフォーム担当者

  • SBOMの提出やサプライチェーンセキュリティの点検を求められたものの、どこから始めればよいか分からず途方に暮れているセキュリティ担当者

  • SBOM・SLSA・VEXといった言葉は聞いたことがあるものの、実際に動かしたことはない方

前提知識

  • npm installやGradleビルドを試したことがある程度で大丈夫です。セキュリティの知識はなくても構いません。

  • ターミナルでコマンドを実行して出力を読み取ることができ、Gitでクローンやコミットをしたことがあれば大丈夫です。

こんにちは
brunoleebi8302です。

経歴認証済み

IT業界が激動の時代を迎えていたY2Kの頃、サーバー開発者として第一歩を踏み出した。その後、さまざまな業種の現場で開発者とインフラエンジニアの役割を行き来しながら、技術の基礎から複雑なインフラエコシステムまで、身をもって習得してきた。数多くのシステムを構築・改善してきた経験を土台に、近年はITセキュリティおよび融合技術の領域で新たな価値を生み出している。

カリキュラム

全体

18件 ∙ (3時間 34分)

講座資料:

授業資料
講座掲載日: 
最終更新日: 

受講レビュー

まだ十分な評価が集まっていない講座です。
ぜひ最初のレビューをお寄せください。

brunoleebi8302の他の講座

知識共有者の他の講座はこちら

似ている講座

同じ分野の他の講座を見てみましょう!

期間限定セール

¥38,500

22%

¥6,288