inflearn logo
知識共有
inflearn logo

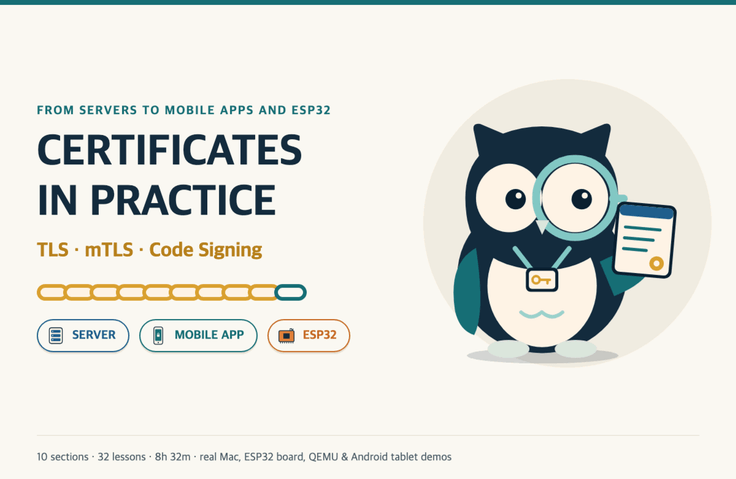
サーバー・アプリ・ESP32まで、証明書の実践:TLS・mTLS・コード署名

証明書の有効期間が47日に短縮される時代、サーバーのTLS・mTLS・社内CAから、モバイルアプリやESP32のサーバー検証・署名付きアップデート・ハードウェアキーの証明まで、実際のコンソール・ボード・タブレット画面を使って学ぶ証明書実践講座

1名 が受講中です。

難易度 初級

受講期間 無制限

tls
tls
openssl
openssl
Android
Android
esp32
esp32
tls
tls
openssl
openssl
Android
Android
esp32
esp32

この講座で身につくこと

  • 証明書エラーの番号と深さを読み取り、チェーンが切れている箇所を特定する能力

  • 47日間の有効期間に合わせた自動更新・reload・期限切れ監視(ARI、自分の証明書一覧)の構成

  • 社内CA(オフラインルート+step-ca中間CA)で短期証明書とSSH証明書を発行した経験

  • サービス間でmTLSを構築し、フロントエンドでの終端、ヘッダー偽装、2つのCAが重複する切り替えといった運用上の落とし穴を避ける方法

  • ESP32とモバイルアプリがサーバーを検証する仕組みと、3つの失敗要因(名前・ルート・時計)の診断方法

  • 署名付きOTA・アプリ署名・Secure Bootでデバイスとアプリのコードを保護する構造

  • ハードウェアキー証明をサーバー側で判定するための12項目のチェックリストとその限界

  • CT監視・CAA・証明書ピンニングのメリット・デメリットなど、連鎖が途切れた場合に備える運用習慣

  • 自分のサービスやデバイスに証明書の自動化を導入する手順


証明書が一つでも途切れると、サーバーもアプリもデバイスも止まります


TLS証明書がどのように作られ、どのように信頼され、どこで途切れるのかを、サーバーからモバイルアプリ、ESP32ボードまで追いながら学びます。WebサービスのHTTPS、サービス間のmTLS、社内CA、アプリやファームウェアの署名付きアップデート、デバイスのハードウェアキーによる証明など、証明書が使われる実務の現場を一つの講義で扱います。

  • 各授業では解説(アニメーション)→再現(実際の事故)→デモ(実際の画面)の順に進み、原理を見た直後に同じ動画内でターミナル・ボード・タブレットを使って確認します。

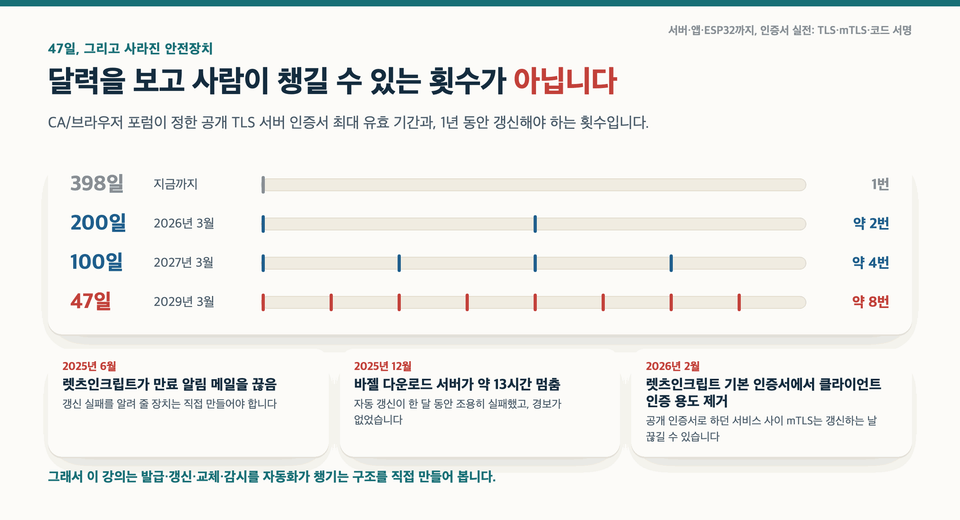
  • 公開TLS証明書の最大有効期間は、2026年3月に200日、2027年3月に100日、2029年3月に47日へと短縮されます。47日では、1年に8回ほど更新する必要があります。

  • 10セクション、32レッスン、合計8時間32分です。サーバー・モバイルアプリ・ESP32の3つの受講ルートから、自分の仕事に合った道を選べます。

なぜこの講義を作ったのですか?同じ日に2つのチームで障害が発生したとしましょう。Webチームでは決済ページの証明書が未明に期限切れになり、デバイスチームでは工場から出荷された1万台のデバイスがサーバーに接続できなくなりました。一見関係がないように見えますが、たどっていくと同じ証明書チェーンの一つのリンクに行き着きます。Webサーバーなら設定を1行変えるだけで直せますが、現場に出たデバイスや、すでにインストールされているアプリは、修正用のアップデートすら受け取れないかもしれません。実際に2025年12月、ビルドツールのBazelのダウンロードサーバーは、自動更新が1か月間ひっそりと失敗し続けた末に証明書が期限切れとなり、13時間ほど停止しました。証明書に関する講義はたくさんありますが、そのほとんどはサーバーの設定で終わります。この講義ではサーバーとアプリとデバイスを同じチェーン上に置き、更新と監視を人ではなく自動化が担う仕組みを実際に作ってみます。

本講座では、以下の内容を学びます


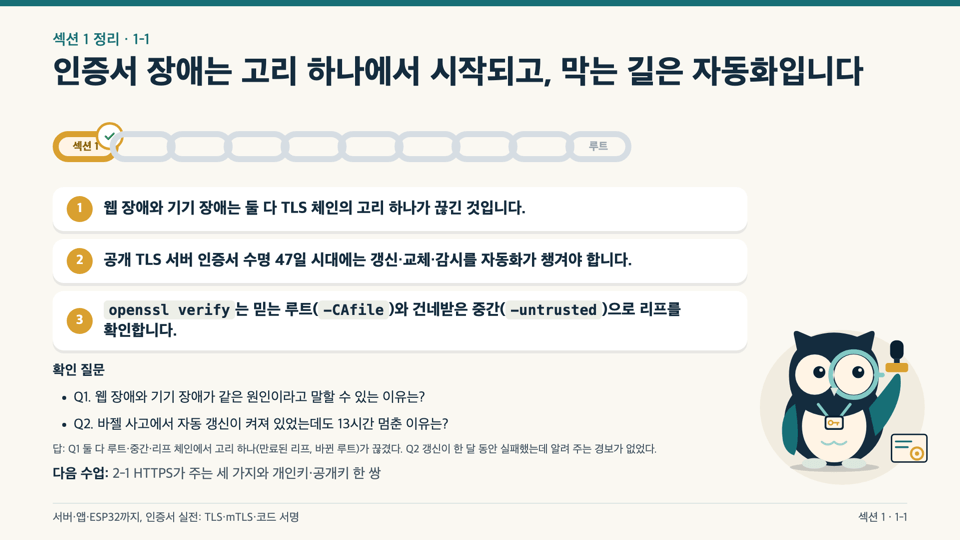
セクション (1) はじめに・2つの障害、講義の全体像、実習環境の準備

同じ日に発生したWeb証明書の期限切れと、1万台のデバイスの接続失敗を追いながら、証明書障害がチェーンの一つのリンクから始まることを確認します。サーバーTLS、アプリ署名、ファームウェアOTAがそれぞれ何を信頼して始まるのかを整理し、演習用リポジトリを受け取って、最初のチェーン検証まで完了します。


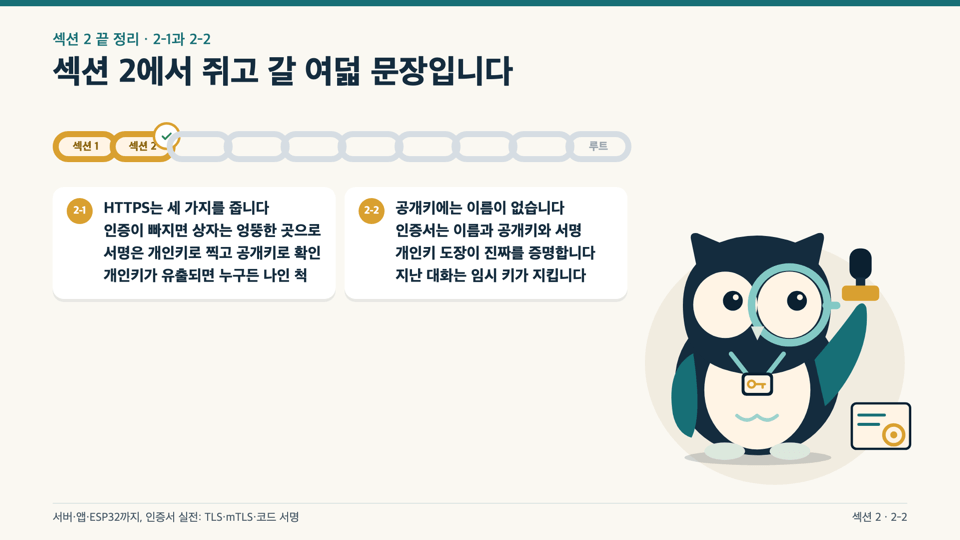
セクション (2) 鍵ペアとTLS・秘密鍵・公開鍵、TLS 1.3、耐量子性

HTTPSがもたらす3つの要素(機密性・完全性・認証)と、秘密鍵・公開鍵のペアから始めます。実際のTLS 1.3ハンドシェイクログを1行ずつ読み、OpenSSL 3.5でデフォルトで選択される耐量子ハイブリッド鍵交換(X25519MLKEM768)を確認します。


セクション (3) 証明書と信頼チェーン・証明書の構造、チェーンが破綻する5つのケース

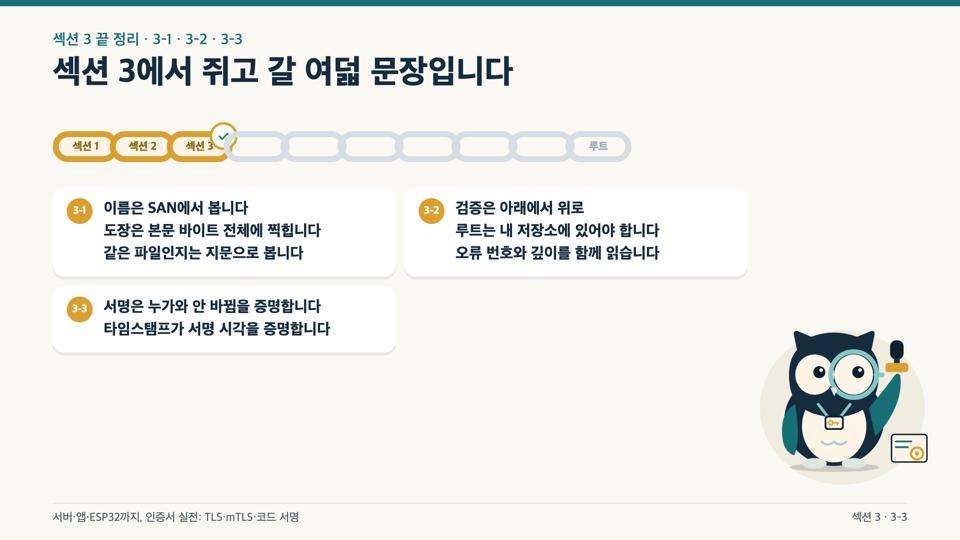
証明書1枚をフィールド単位で読み解き、ルート・中間・リーフへと続くチェーンを自分で検証します。意図的に壊した5つのチェーンを同じコマンドで検証し、エラー番号と深さから途切れた箇所を特定する方法を学び、電子署名・タイムスタンプ・JWTまで同じ原理で結び付けます。

セクション (4) 発行と更新 · ACME、HTTP-01・DNS-01、自動更新、ARI

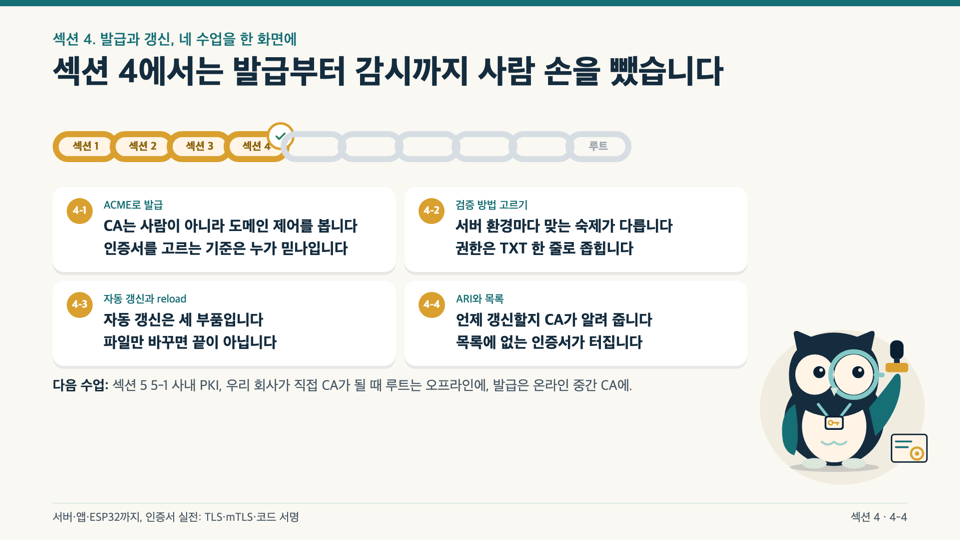
自分のPCで起動したテスト用ACMEサーバーを使い、証明書の発行を最初から最後まで追っていきます。HTTP-01とDNS-01のどちらを選ぶか、自動更新がファイルを書き換えるだけで終わってはいけない理由(reload)、ARIでCAが更新時期を知らせる方法や、自分の証明書一覧の作成について扱います。

セクション (5) 社内CA・オフラインルート、step-ca、短命証明書

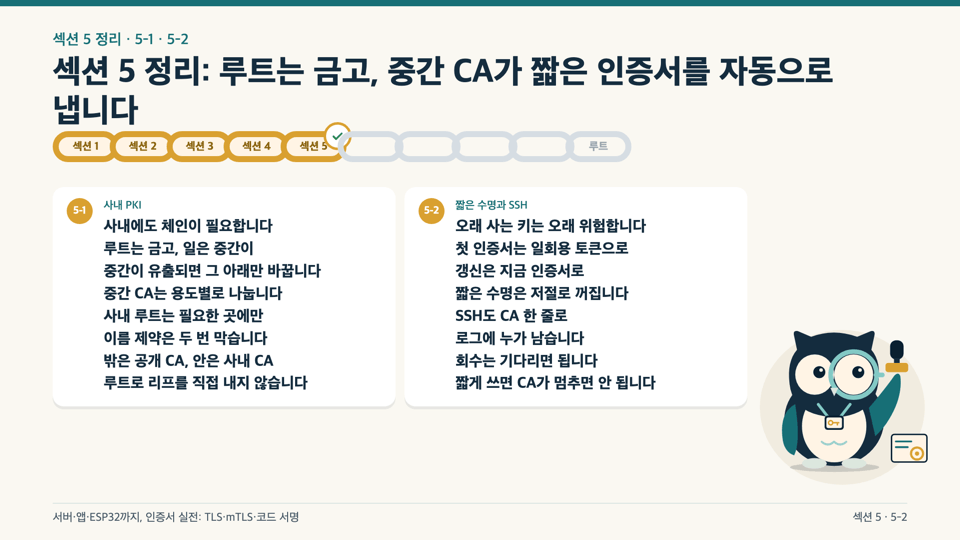
自社が直接CAになる場合の構成を作ります。ルートCAはオフラインの金庫に保管し、オンラインの中間CA(step-ca)が短命証明書とSSH証明書を自動で発行します。

セクション (6) mTLSとTLSの運用・証明書がそのまま身元、ヘッダー偽装、HSTS

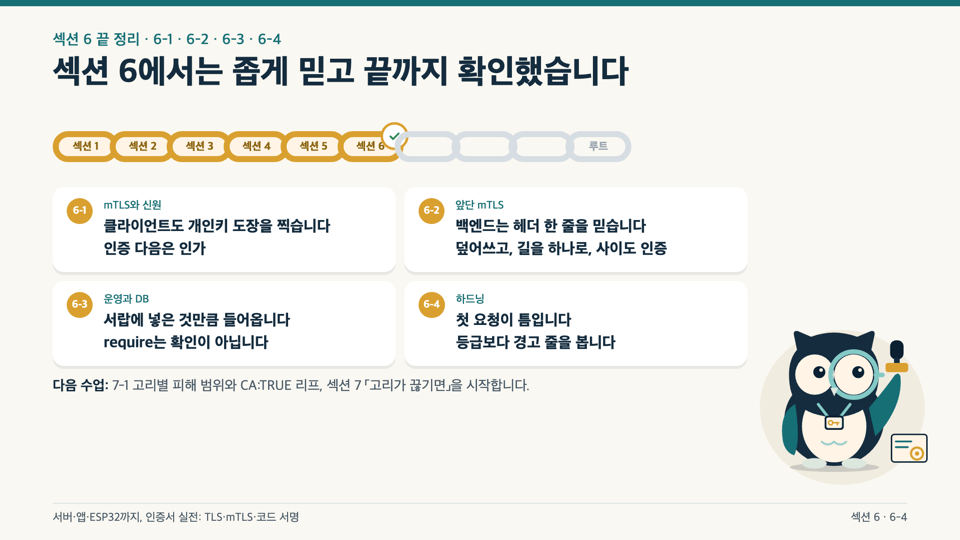
サービス間接続をmTLSで段階的に有効化し、証明書がそのまま身元となる仕組みを見ていきます。フロントプロキシでmTLSを終端するときに生じるヘッダー偽装、2つのCAを重ねて切り替える方法、DB接続のsslmode、ダウングレードを防ぐTLSハードニングとHSTSまで、運用上の落とし穴を押さえます。

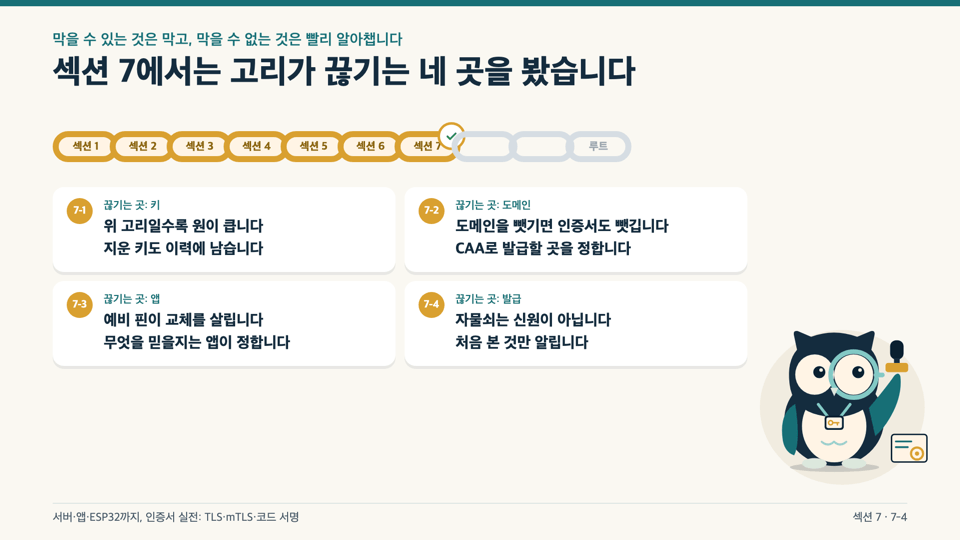
セクション(7)チェーンが切れたら · CA:TRUEリーフ、CAA、ピニング、CT監視

連鎖ごとに何が破綻するのか、被害範囲を分けて見ていきます。CA:TRUEが付いたリーフ証明書、CAAとサブドメインの乗っ取り、モバイルアプリの信頼ストアとピンニングのメリット・デメリット、そして自分のドメインで発行された証明書をCTログで監視する方法を見ていきます。

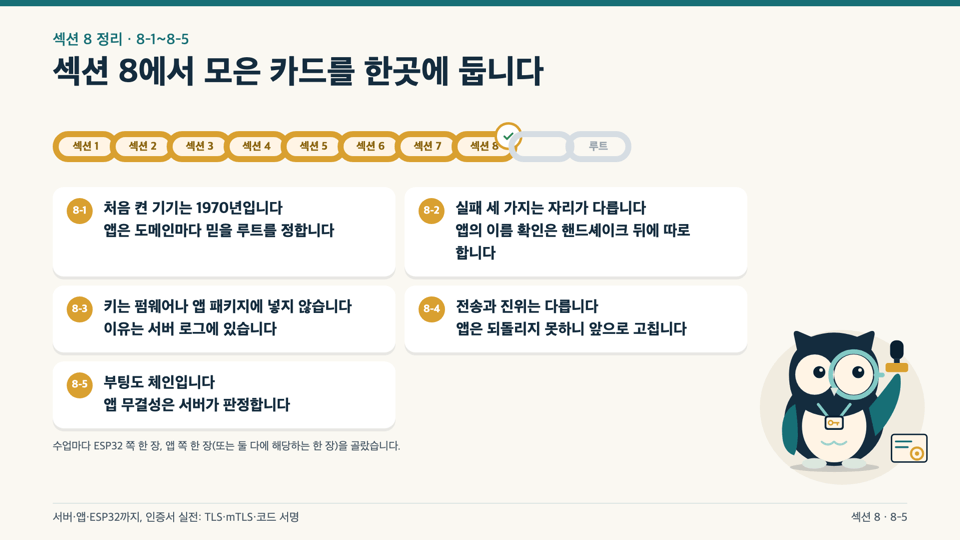
セクション(8)デバイスとアプリがサーバーを信頼する方法 · ESP32とモバイルアプリ

同じ概念をESP32ファームウェアとモバイルアプリで並べて見ていきます。ファームウェアの証明書バンドルと1970年の時計問題、サーバー検証が失敗する3つの原因、デバイスとアプリのmTLS、署名済みOTAとAPK署名・ロールバック、Secure Boot(QEMU)とアプリの整合性チェックを、実機のボードとタブレットの画面で確認します。

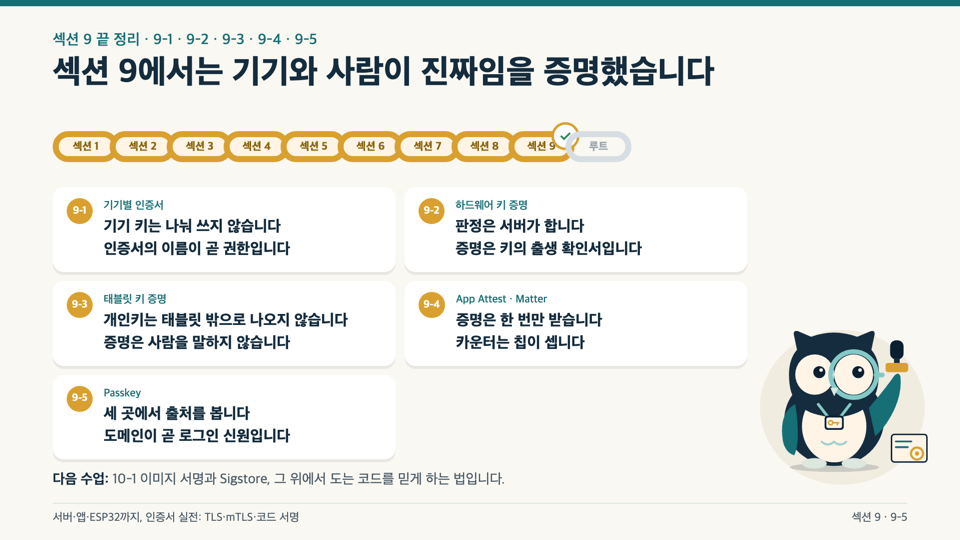
セクション(9)デバイス証明書とハードウェアキーのアテステーション・アテステーションチェックリスト12行、Passkey

同じ証明書を100台のデバイスで共有するリスクから始め、デバイスごとに証明書を取得する方法へ進みます。実際のAndroidタブレットのチップ内で鍵を生成し、受け取った証明チェーンをサーバー側の12項目のチェックリストで判定します。Apple App Attest・Matterのデバイス証明、Passkey、.well-knownまで扱います。


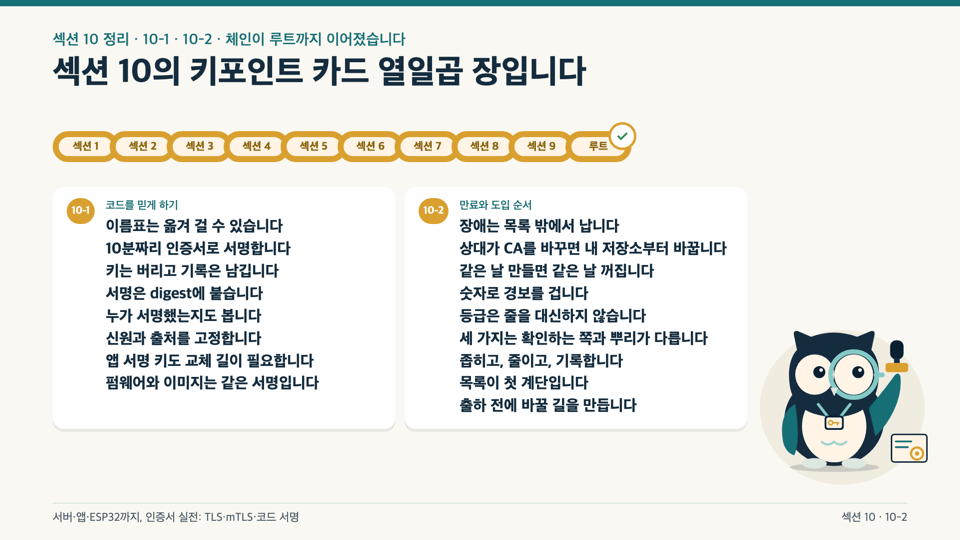
セクション (10) サプライチェーンと運用 · イメージ署名、Sigstore、導入の順序

コンテナイメージとコードに署名し、Sigstoreで検証する方法を見ていきます。最後に、期限切れによって問題が発生する証明書の種類をまとめ、自分のサービスやデバイスに今日から導入する手順を整理します。

受講前の注意事項

実習環境

  • オペレーティングシステム:講義画面はmacOSです。Linuxでも同じコマンドで進められます。WindowsではWSL2(Ubuntuを推奨)上で進めることをおすすめします(Windows・WSL2環境は実際に録画して確認していません)。

  • 使用ツール: OpenSSL 3.5以上、Docker、Python 3.12、Git。すべて無料で、有料プランや実際のドメイン、公開CA証明書は必要ありません。サーバーはすべて自分のPC(127.0.0.1)上でのみ起動します。

  • ハードウェア(任意):ESP32ボード(録画ではESP32-C5、ESP-IDF v5.5)とAndroid端末(Android 9以上、録画ではAndroid 15タブレット)。お持ちでない場合、該当のデモは実際の画面を見ることで完了します。Secure Bootのような元に戻せないボード設定は書き込まず、QEMU上でのみ試します。iPhoneの実機は使用しません。

  • PCのスペック:特別なスペックは必要ありません。Dockerコンテナをいくつか同時に起動する演習があるため、メモリに余裕があると快適です。グラフィックカードは必要ありません。


学習資料

  • スライド教材PDF(698ページ):全授業の図・コマンド・実際の出力・失敗診断カードを収録。冒頭には教材の見方、3つの受講ルート、目次があり、PDFのしおりから授業をすぐに探せます。容量は約106MBです。

  • 講義紹介PDF(19ページ):セクションごとに、最初に確認する問題、実際に試すこと、完了基準を1ページずつまとめました。

  • 実習リポジトリ(GitHub公開、MIT):チェーンの作成、壊れたチェーン、ACMEテストサーバー、step-ca、mTLS、nginxのハードニング、CT監視、ESP32ファームウェア、Androidデモアプリ、鍵のアテステーション判定、Passkey、画像署名まで、実習フォルダーは22個。鍵ファイルは含まれておらず、すべての鍵と証明書は実行時に自分のPCで新たに作成されます。

前提知識と注意事項

  • 前提知識:ターミナルでコマンドを実行し、出力を読めれば十分です。証明書や暗号に関する知識は必要ありません。初めて聞く用語は、各レッスンで簡潔に説明します。ファームウェアやアプリのコードは、読めれば十分です。

  • 動画と推奨学習方法:1080pの動画で、ナレーションはAI音声です。すべてのレッスンに字幕があります。1レッスンは12〜22分で、レッスンノートの冒頭にあるタイムラインから、見たい区間(説明・再現・デモ)にすぐ移動できます。業務内容に応じて、サーバー(22レッスン)、モバイルアプリ(22レッスン)、ESP32・IoT(18レッスン)の各コースを選んで受講しても構いません。

  • 質問とアップデート:行き詰まったところは質問掲示板に投稿してください。証明書の有効期間のスケジュールやツールのバージョンが変わった場合は、実習リポジトリと資料を更新します。

  • 著作権:講義動画および教材PDFの無断複製・配布を禁止します。演習リポジトリのコードはMITライセンスのもと、自由にご利用いただけます。演習はご自身のPCとデバイスでのみ行い、他人のサーバーやデバイスでは試さないでください。

次のような方に
おすすめです

受講対象

  • HTTPS証明書を手動で更新している、または47日間の有効期間を懸念しているバックエンド・インフラ開発者

  • サービス間認証をmTLSや社内CAに切り替えようとしている開発者

  • ESP32などのIoT機器のサーバー接続・OTA・デバイス証明書を設計するファームウェア開発者

  • アプリの信頼ストア・ピンニング・アプリの完全性・Passkeyを扱うAndroid・iOS開発者

  • 証明書エラーに遭遇するたびに検索してやり過ごしてきて、原理から一度整理したい方

前提知識

  • ターミナルでコマンドを実行し、出力を読めれば大丈夫です。証明書や暗号に関する知識はなくても構いません。

  • ファームウェアやアプリのコードは読めれば十分です。自分でビルドしなくても、流れについていけます。

こんにちは
brunoleebi8302です。

経歴認証済み

IT業界が激動の時代を迎えていたY2Kの頃、サーバー開発者として第一歩を踏み出した。その後、さまざまな業種の現場で開発者とインフラエンジニアの役割を行き来しながら、技術の基礎から複雑なインフラエコシステムまで、身をもって習得してきた。数多くのシステムを構築・改善してきた経験を土台に、近年はITセキュリティおよび融合技術の領域で新たな価値を生み出している。

カリキュラム

全体

32件 ∙ (8時間 31分)

講座資料:

授業資料
講座掲載日: 
最終更新日: 

受講レビュー

まだ十分な評価が集まっていない講座です。
ぜひ最初のレビューをお寄せください。

brunoleebi8302の他の講座

知識共有者の他の講座はこちら

似ている講座

同じ分野の他の講座を見てみましょう!

期間限定セール

¥12,269

29%

¥17,502