inflearn logo

Khóa học chuyên sâu về quyền Linux – “Từ cơ bản đến thực tiễn, bảo mật và vận hành dịch vụ”

Đây là khóa học giúp bạn triệt để khắc phục các lỗ hổng vận hành máy chủ Linux do phân quyền (Permission) sai gây ra. Hãy nắm vững toàn bộ cách kiểm soát quyền truy cập tệp/thư mục theo tiêu chuẩn thực tế.

(5.0) 4 đánh giá

280 học viên

Độ khó Cơ bản

Thời gian Không giới hạn

Linux
Linux
Operating System
Operating System
security
security
security training
security training
Linux
Linux
Operating System
Operating System
security
security
security training
security training

Bạn sẽ nhận được điều này sau khi học.

  • Có thể hiểu và quản lý hệ thống quyền đối với tệp và thư mục trong Linux.

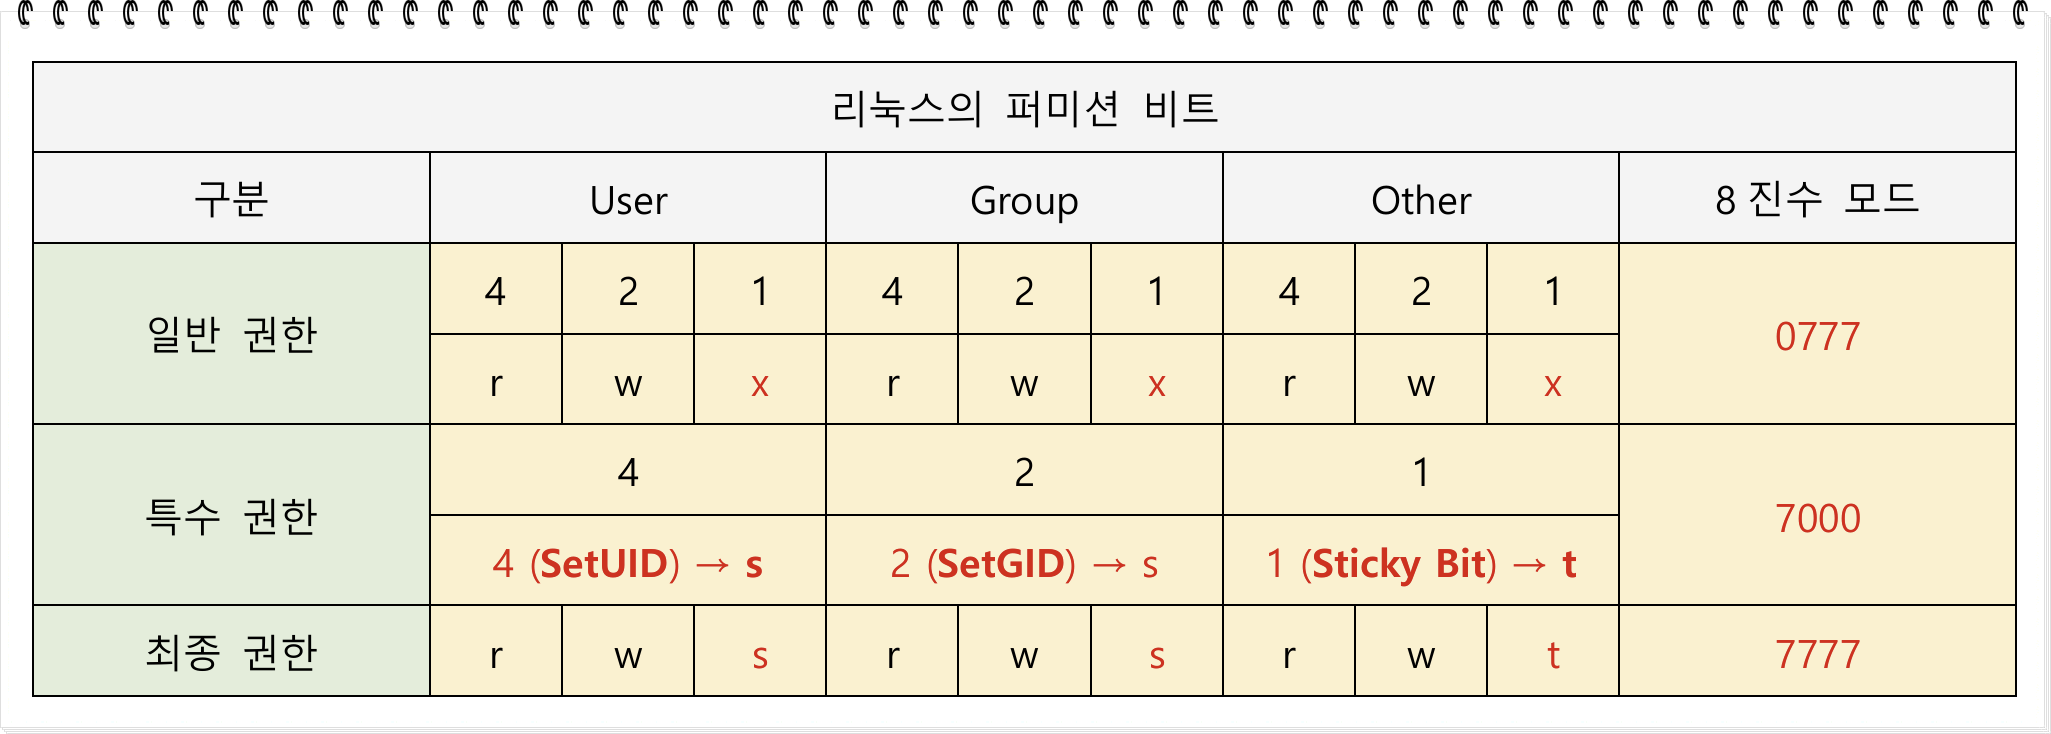
  • Có thể thiết lập và sử dụng các quyền đặc biệt như Set-UID, Set-GID và Sticky-bit.

  • Có thể kiểm soát quyền chi tiết bằng cách sử dụng ACL (Access Control List) của Linux.

  • Có thể trực tiếp áp dụng các thiết lập bảo mật về quyền hạn của máy chủ Linux an toàn trong môi trường thực tế.

  • Có thể phân tích các trường hợp lỗ hổng quyền hạn phát sinh trong dịch vụ web, đồng thời phòng ngừa và ngăn chặn chúng.

Khóa học này được thiết kế như một quá trình học tập tập trung vào thực tiễn giúp học viên giải quyết các vấn đề về quyền truy cập, rủi ro bảo mật và sự cố dịch vụ phát sinh trong môi trường vận hành thực tế, chứ không phải là một khóa học đơn giản chỉ dừng ở mức khái niệm cơ bản về cấu trúc permission của hệ thống tệp Linux.

Permission là nền tảng trong việc vận hành máy chủ Linux, nhưng đồng thời, chỉ cần cấu hình sai cũng có thể làm suy giảm độ ổn định của toàn bộ dịch vụ và trở thành nguyên nhân trực tiếp dẫn đến sự cố bảo mật. Khóa học này giúp ngăn chặn những rủi ro đó từ trước, đồng thời từng bước đưa học viên đến mức có thể thiết lập, diễn giải và chẩn đoán chính xác thông qua việc hiểu một cách có hệ thống cấu trúc quyền truy cập.

Linux Permission không thể được giải quyết chỉ bằng cách ghi nhớ ba ký tự rwx.
Có rất nhiều yếu tố cần xem xét trong môi trường thực tế, chẳng hạn như chủ sở hữu và nhóm của tệp, ACL, các quyền đặc biệt (SetUID/SetGID/Sticky-Bit), tài khoản hệ thống được tiến trình dịch vụ sử dụng, quyền truy cập thư mục mà DBMS và Web Application sử dụng, và chỉ khi hiểu chính xác những yếu tố này, bạn mới có thể đáp ứng đồng thời cả yêu cầu vận hành lẫn bảo mật.

Khóa học này trình bày chuyên sâu các nội dung sau, và mỗi buổi học đều được xây dựng dựa trên thực hành để bất kỳ ai cũng có thể vừa trực tiếp thực hành vừa hiểu bài.

Khóa học hướng đến việc dẫn dắt học viên một cách có hệ thống, giúp họ đạt đến trình độ có thể phân tích một cách logic hệ thống quyền phức tạp này và tự mình giải quyết các vấn đề trong công việc.


Ngoài ra, để thuận tiện cho việc thực hành, khóa học cung cấp script cài đặt có thể tự động thiết lập môi trường ứng dụng web Oracle 11g XE, Apache Tomcat và JSP, cùng với giáo trình PDF dài 300 trang hệ thống hóa toàn bộ nội dung khóa học.
(Tuy nhiên, PDF thuộc đối tượng được bảo hộ bản quyền, nghiêm cấm chia sẻ hoặc phân phối ra bên ngoài và chỉ được sử dụng cho mục đích học tập cá nhân của học viên.)

Khóa học này được thiết kế nhằm mang lại sự hỗ trợ thiết thực cho tất cả những ai cần củng cố chuyên sâu về quyền Linux, từ người mới bắt đầu đến quản trị viên máy chủ thực tế, nhân viên phụ trách bảo mật và kỹ sư DevOps.


Phần 1. Xây dựng môi trường thực hành

Bắt đầu từ việc xây dựng có hệ thống môi trường ảo hóa, cài đặt hệ điều hành và môi trường kết nối terminal cần thiết để phân tích quyền và xây dựng dịch vụ.

Cài đặt các bản phân phối được sử dụng rộng rãi trong môi trường doanh nghiệp thực tế như Rocky Linux 9 và Ubuntu 24.04, tạo nền tảng để học viên có thể áp dụng cùng một nguyên tắc về quyền trên mọi hệ điều hành.

Nội dung học tập

  • Giải thích tổng quan khóa học và mục tiêu học tập tổng thể

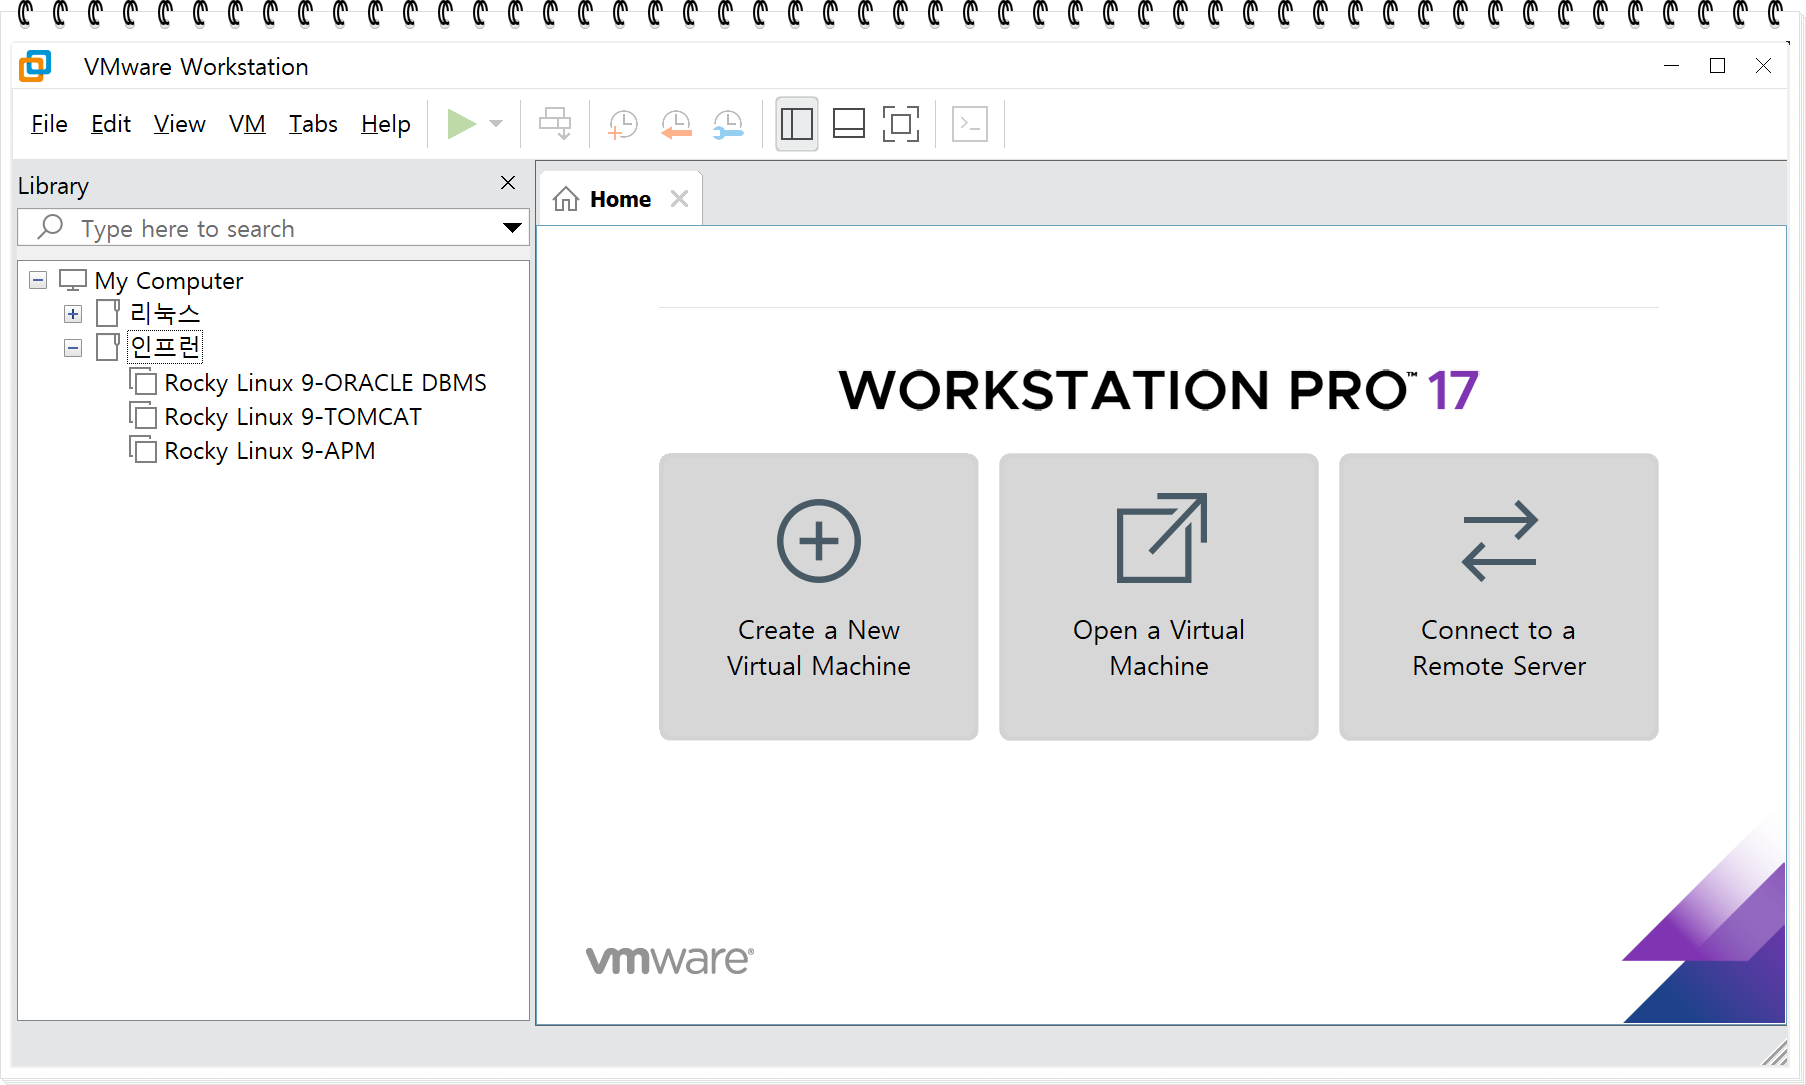
  • Cấu hình môi trường ảo hóa dựa trên VMware Workstation

  • Thực hành cài đặt Rocky Linux 9 & Ubuntu 24.04

  • Cài đặt nhanh và thiết lập ban đầu

  • Thiết lập môi trường kết nối terminal MobaXterm / SSH

Phần này là nền tảng của toàn bộ khóa học, và tất cả các bài thực hành về permission sau đó sẽ được thực hiện trên môi trường Rocky Linux 9.
Do đó, cấu trúc máy ảo, tài khoản, dịch vụ và thư mục được thiết lập ở bước này sẽ trở thành nền tảng chung cho mọi nội dung học tập sau đó, bao gồm phân tích quyền, thực hành ACL và thiết lập quyền theo từng dịch vụ.


Mục 2. Người dùng và nhóm

Trong phần này, bạn sẽ tìm hiểu một cách hệ thống về cấu trúc người dùng (User) và nhóm (Group), nền tảng cốt lõi của quyền trong Linux.
Bên cạnh việc thực hành các lệnh tạo, xóa và chỉnh sửa tài khoản, chúng tôi cũng sẽ lần lượt giải thích cấu trúc của các tệp /etc/passwd và /etc/shadow.

Đặc biệt, tệp /etc/shadow lưu trữ thông tin mật khẩu đã mã hóa (đã băm) không được để lộ cho người dùng thông thường. Phần này cũng đề cập đến cách giá trị băm được tạo và xác minh, cũng như cách thuật toán băm SHA512 dựa trên hàm crypt() hoạt động, và vai trò của giá trị salt trong bảo mật xác thực.

Ngoài ra, chúng tôi cũng giải thích tại sao quyền truy cập tệp /etc/shadow chỉ dành riêng cho root và việc tệp /etc/shadow bị lộ có thể dẫn đến những sự cố bảo mật nào.

Nội dung học tập

  • Hiểu cấu trúc người dùng và nhóm\Seeder

  • Thực hành các lệnh useradd / userdel / usermod

  • Phân tích cấu trúc UID/GID

  • Sự khác biệt giữa tài khoản hệ thống và tài khoản thông thường

  • Cách xử lý thư mục chính khi xóa tài khoản

  • Phân tích cấu trúc các trường trong tệp /etc/passwd

  • Phân tích cấu trúc các trường trong tệp /etc/shadow

Những nội dung bạn sẽ đạt được thông qua phần này là

  • Nguyên lý xác thực đăng nhập

  • Nguyên lý tạo hàm băm mật khẩu

  • Mô hình bảo mật /etc/shadow

  • Ảnh hưởng của tài khoản, nhóm và UID/GID đến việc diễn giải quyền

  • Tạo và xóa người dùng, cùng với việc quản lý chi tiết


Bạn sẽ có thể hiểu rõ chúng.

Phần 3. Permission Linux 1 – Cấu trúc cơ bản của quyền hạn

Trong phần này, chúng tôi giải thích các yếu tố cấu thành quyền truy cập dựa trên nguyên lý hoạt động thực tế thay vì chỉ mô tả đơn giản, giúp bạn có thể phân tích logic cách hệ thống quyết định quyền. Qua phần này, bạn sẽ hiểu rõ cách quyền được diễn giải và áp dụng trong hệ thống tệp.

Nội dung học tập

  • Cấu trúc quyền sở hữu và quyền cấp phép của tệp

  • Cách thức hoạt động của quyền đọc/ghi/thực thi

  • Sự khác biệt giữa ACL (Access Control List) và quyền truy cập cơ bản

  • Thực hành getfacl/setfacl

  • Ảnh hưởng của quyền đối với hoạt động của dịch vụ

  • Thực hành các lệnh thay đổi quyền chmod, chown, chgrp

  • Giới thiệu khái niệm và rủi ro của quyền đặc biệt

  • Kiểm tra quyền truy cập /etc/shadow mà tài khoản thông thường không được phép truy cập


Phần 4. Thực hành quyền Linux 2 – quyền thông thường (r, w, x)

Một trong những nội dung cốt lõi của bài giảng về permission là trực tiếp trải nghiệm các trường hợp quyền bị từ chối. Chúng ta sẽ thiết lập tình huống kiểm thử thực tế cho từng quyền, so sánh kết quả truy cập tệp và phân tích lý do dẫn đến những kết quả đó.

Nội dung học tập

  • Sự khác biệt trong hoạt động tùy theo có hay không có quyền đọc (r)

  • Sự khác biệt trong hoạt động tùy theo việc có hay không có quyền ghi (w)

  • Sự khác biệt trong hoạt động tùy theo việc có hay không có quyền thực thi (x)

  • Ảnh hưởng của quyền đối với tệp thông thường và thư mục đến việc truy cập tệp

Đây là một phần học tập trung vào thực hành, được xây dựng để bạn có thể tự mình phân tích nguyên nhân của những sự cố thường gặp trong quá trình vận hành dịch vụ, thay vì chỉ đơn thuần ghi nhớ.


Phần 5. Quyền Linux 3 – Chuyên sâu về các quyền đặc biệt (SetUID, SetGID, Sticky-Bit)

Trong phần này, vượt qua việc chỉ giải thích khái niệm đơn thuần, chúng ta sẽ phân tích chuyên sâu thông qua nhiều bài thực hành về cách các quyền đặc biệt thực sự hoạt động trên hệ thống và ý nghĩa bảo mật của chúng.
Vượt lên một bước so với mức quyền thông thường, nội dung còn đề cập từ góc độ thực tiễn đến ảnh hưởng của các quyền đặc biệt đối với việc vận hành dịch vụ và bảo mật hệ thống.

Đặc biệt, vì các quyền đặc biệt nếu được thiết lập không đúng có thể dẫn đến lỗ hổng bảo mật ngay lập tức, nên việc hiểu chính xác nguyên lý hoạt động và tiêu chí áp dụng là vô cùng quan trọng.


Nội dung học tập

  • Phân tích cơ chế hoạt động của SetUID và tìm hiểu cấu trúc bên trong của lệnh passwd

  • Thực hành cách SetGID được áp dụng trên thư mục

  • Kịch bản sự cố bảo mật có thể xảy ra trong môi trường không có Sticky-bit

  • Kiểm thử khả năng bị khai thác tiềm ẩn của các chương trình được cấp quyền đặc biệt

  • Sự cần thiết của các quyền đặc biệt và phương pháp hạn chế an toàn khi vận hành dịch vụ・ứng dụng

Thông qua phần này, học viên sẽ hiểu chính xác các lỗ hổng đặc quyền thường xuyên bị khai thác trong những vụ tấn công và sự cố bảo mật thực tế cũng như nắm được các tiêu chuẩn cấu hình đúng đắn để vận hành hệ thống an toàn.


Phần 6. DBMS & WEB và quyền hạn

Phần này là một khóa học nâng cao, vượt ra ngoài việc chỉ tìm hiểu về permission, giúp bạn trực tiếp thực hành và hiểu cách quyền hạn được áp dụng trong môi trường dịch vụ thực tế cũng như ảnh hưởng của chúng đến hoạt động của dịch vụ thông qua DBMS và ứng dụng WEB.

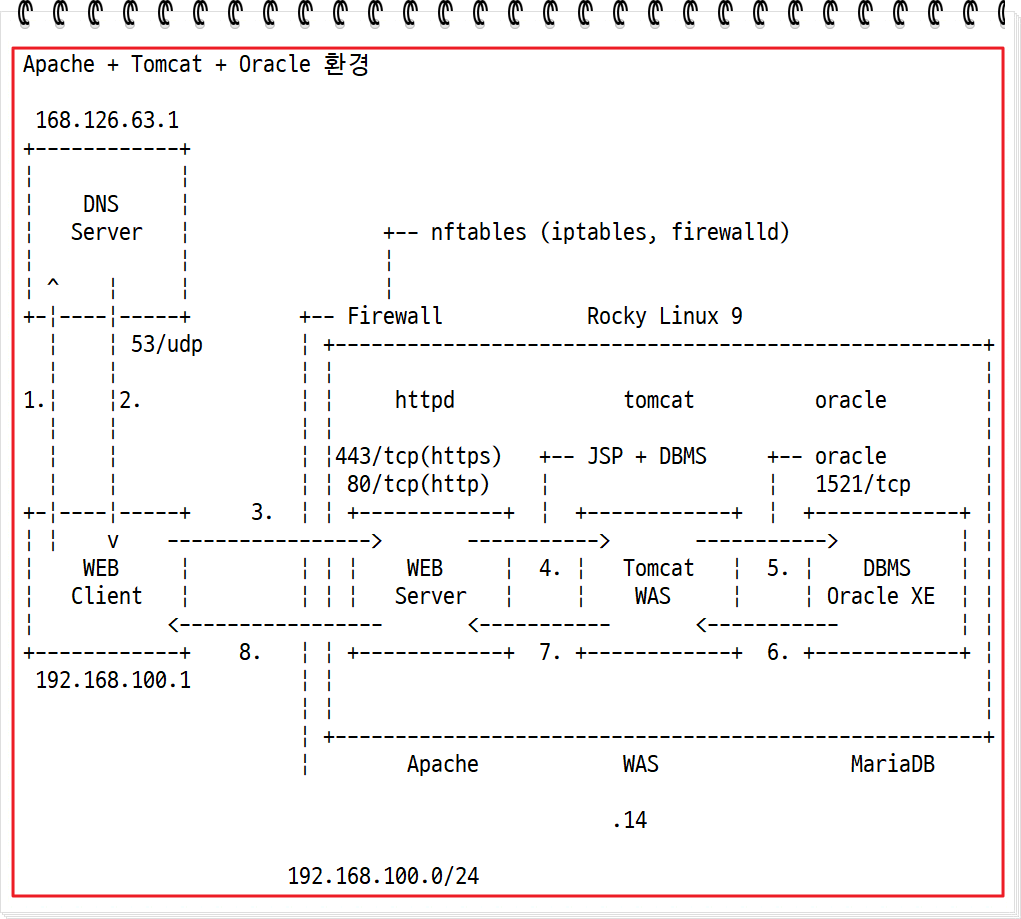
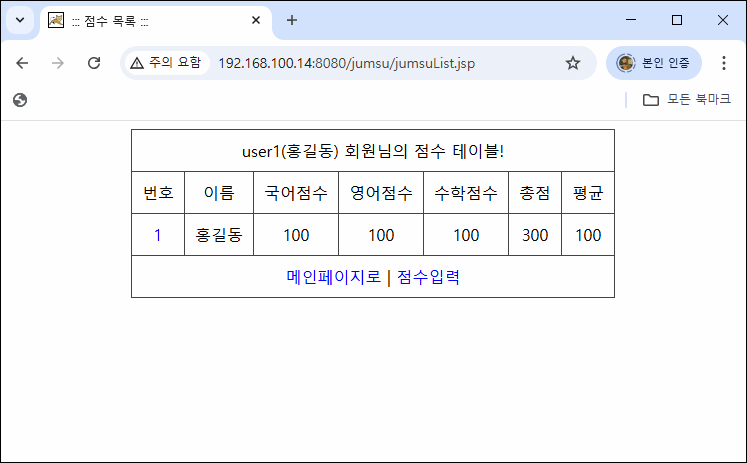
Trong môi trường Rocky Linux 9, bạn sẽ trực tiếp cài đặt Oracle Database 11g XE và Apache Tomcat, đồng thời được cung cấp để thực hành một ứng dụng web JSP hoạt động dựa trên JDBC (chương trình jumsu).
Ứng dụng này được phân phối dưới dạng tệp jumsu.war đã được xây dựng sẵn; học viên sẽ triển khai tệp WAR này lên Tomcat, sau đó tự thiết kế các bảng cần thiết trong Oracle DB và thực hiện kết nối để trải nghiệm toàn bộ quy trình đưa các chức năng vào hoạt động bình thường.

Trong quá trình này, bằng cách phân tích chi tiết ứng dụng web bên trong truy cập vào những thư mục nào, cần những quyền hạn nào để kết nối DB, tiến trình Tomcat chạy dưới tài khoản nào và cần quyền đọc/ghi vào những thư mục nào
, bạn có thể hiểu sâu sắc ảnh hưởng của permission đến tính ổn định của các dịch vụ trong thực tế.

Ngoài ra, vì việc cài đặt Oracle 11g XE và Tomcat khá khó đối với người mới bắt đầu, khóa học này cũng cung cấp script tự động hóa toàn bộ quá trình cài đặt và thiết lập ban đầu, giúp học viên nhanh chóng xây dựng môi trường giống nhau và tập trung vào việc thực hành.

Nội dung học tập

  • Cài đặt Oracle Database 11g XE trên Rocky Linux 9

  • Cung cấp tập lệnh tự động hóa cài đặt Oracle và Tomcat → Đơn giản hóa việc xây dựng lặp lại

  • Phân tích cấu trúc quyền của thư mục oradata nơi lưu trữ các tệp dữ liệu Oracle


  • Thực hành quy trình triển khai và chạy ứng dụng web jumsu.war

  • Thiết kế trực tiếp các bảng cần thiết cho Oracle DB và kiểm thử kết nối JDBC


  • Tiêu chuẩn thiết lập quyền cho thư mục Web Root an toàn và đường dẫn triển khai ứng dụng

Thông qua phần này, học viên sẽ
trải nghiệm toàn bộ cấu trúc trong đó ứng dụng web JSP + Tomcat + Oracle DB hoạt động một cách đồng bộ, đồng thời hiểu rõ vai trò của permission trong quá trình này theo tiêu chuẩn thực tế.

Đây là phần cốt lõi giúp bạn có khả năng diễn giải quyền theo góc nhìn tổng thể về vận hành dịch vụ, bảo mật và kỹ thuật hạ tầng, vượt xa việc chỉ học về quyền.


Phần 7. Dịch vụ daemon lập lịch và quyền hạn (Cron)

Trong phần này, chúng ta sẽ tìm hiểu chuyên sâu về cấu trúc hoạt động và mô hình quyền của Cron, dịch vụ lập lịch thiết yếu trong việc vận hành máy chủ Linux. Không chỉ đơn thuần là thiết lập các tác vụ theo lịch, nội dung còn giải thích theo hướng thực hành việc Cron được thực thi với quyền nào, cũng như các tệp cron theo từng người dùng được tạo và quản lý trong /var/spool/cron như thế nào.

Ngoài ra, bạn sẽ thực hành tự động hóa sao lưu dựa trên rsync, một kỹ thuật thường được sử dụng trong vận hành máy chủ, đồng thời trực tiếp kiểm tra trong môi trường dịch vụ thực tế các tác vụ tự động sẽ thành công hay thất bại trong những điều kiện quyền nào.

Đặc biệt, chúng ta sẽ phân tích mối quan hệ giữa Cron của người dùng và quyền SetUID, cũng như các khía cạnh quyền hạn của permission.
Trong quá trình này, cách tệp /var/spool/cron/tên người dùng được tạo và ý nghĩa bảo mật của quyền trên tệp đó cũng sẽ được giải thích chi tiết.

Nội dung học tập

  • Hiểu cấu trúc của dịch vụ Cron và cách thức hoạt động của bộ lập lịch trượt:VEVENT

  • Phân tích /etc/crontab của cron hệ thống

  • Thiết lập lịch sao lưu tự động bằng rsync

  • Sự khác biệt và so sánh giữa cron hệ thống và cron người dùng

  • Phân tích cấu trúc tệp /var/spool/cron/<người dùng> khi cron của người dùng được tạo ra


  • Cấu hình cron theo điều kiện (ngày trong tuần/giờ/chu kỳ)

Thông qua phần này, học viên có thể vượt ra ngoài việc chỉ thiết lập lịch, hiểu theo tiêu chuẩn thực tế Cron được thực thi với quyền của người dùng nào và quyền tệp cũng như quyền thư mục ảnh hưởng như thế nào đến các tác vụ đã lên lịch.


Mục 8. Dịch vụ DNS và quyền hạn

DNS là một dịch vụ mạng rất quan trọng trong môi trường máy chủ Linux và là một trong những dịch vụ tiêu biểu thường xuyên gặp sự cố do cấu hình quyền không chính xác. Đặc biệt, quyền của thư mục /var/named không chỉ liên quan đến bảo mật mà còn ảnh hưởng trực tiếp đến hoạt động bình thường của dịch vụ DNS, vì vậy việc hiểu chính xác là điều cần thiết.

Trong phần này, chúng ta sẽ tìm hiểu dựa trên thực tiễn từ các nguyên lý cơ bản của DNS, cài đặt và cấu hình BIND, cấu hình vùng thuận, cho đến viết tập lệnh tự động hóa máy chủ DNS chính và phụ; đồng thời phân tích rõ ràng qua thực hành DNS hoạt động trong cơ cấu quyền nào và lỗi sẽ xảy ra khi thiếu quyền nào.

Ngoài ra, bạn cũng có thể học bằng cách trực tiếp viết các tập lệnh tự động hóa việc cài đặt và gỡ cài đặt DNS, đồng thời tìm hiểu quy trình triển khai chúng lên máy chủ từ xa. 

Nội dung học tập

  • Hiểu khái niệm DNS và cấu trúc máy chủ tên miền

  • Cấu hình môi trường vim để thiết lập DNS

  • Thực hành cài đặt và cấu hình máy chủ DNS dựa trên BIND

  • Công tác chuẩn bị cần thiết để cấu hình máy chủ DNS chính và phụ

  • Cấu hình tệp zone thuận và kiểm tra truy vấn

  • Viết script tự động hóa cài đặt và gỡ cài đặt DNS

  • Triển khai tập lệnh đã viết lên máy chủ từ xa để thực hiện cài đặt/gỡ bỏ

  • Phân tích chi tiết các mục cấu hình chính trong named.conf

  • Cấu trúc quyền của thư mục /var/named và tiêu chuẩn thiết lập bảo mật

  • Phân tích các trường hợp truy vấn DNS thất bại do phân quyền không chính xác

Phần này được thiết kế để bạn không chỉ xây dựng DNS đơn thuần mà còn hoàn toàn hiểu về vận hành DNS và mô hình quyền từ góc nhìn về permission trong Linux. Bằng cách hiểu không chỉ nguyên lý hoạt động của dịch vụ DNS mà còn cả cơ chế khiến lỗi quyền dẫn đến sự cố dịch vụ thực tế, khóa học sẽ giúp ích rất nhiều trong việc nắm bắt permission trong Linux từ góc nhìn tổng thể của hoạt động vận hành dịch vụ.


Những kết quả thiết thực có thể đạt được qua khóa học

Sau khi hoàn thành khóa học này, bạn sẽ có được những năng lực thực tiễn như sau.

  • Khả năng hiểu và thiết lập cấu trúc quyền hạn một cách hoàn hảo từ những kiến thức cơ bản

  • Hiểu được sự khác biệt giữa ACL và permission cơ bản, cùng các yếu tố cần cân nhắc khi vận hành dịch vụ

  • Nắm vững các rủi ro của quyền đặc biệt và các chiến lược phòng vệ phù hợp

  • Khả năng phân tích cấu trúc quyền hạn của các dịch vụ như DBMS, WEB và DNS

  • Nắm vững các kỹ năng vận hành thiết yếu như quản lý tài khoản người dùng và tài khoản hệ thống, vận hành Cron, quản lý quyền sở hữu tệp, v.v.

  • Năng lực trực tiếp giải quyết các vấn đề liên quan đến quyền hạn phát sinh trong môi trường thực tế.

Khóa học này chứa đựng những nội dung cần thiết cho không chỉ người mới bắt đầu mà còn cả những người làm việc thực tế, nhân viên phụ trách bảo mật và quản trị viên máy chủ, đồng thời được thiết kế như một khóa học chuyên sâu bao quát toàn bộ hoạt động vận hành dịch vụ dựa trên quyền truy cập.


Phần 9. Dịch vụ ứng dụng web và quyền hạn

Dịch vụ web dựa trên APM (Apache · PHP · MariaDB) là cấu trúc được vận hành phổ biến nhất trong môi trường Linux, nhưng
do cài đặt quyền không chính xác, đây là lĩnh vực dễ phát sinh các vấn đề như lỗi cài đặt, tải lên thất bại, lỗi kết nối DB và lỗ hổng webshell.


Đặc biệt, việc hiểu chính xác máy chủ web Apache đang chạy dưới người dùng nào, PHP truy cập vào thư mục nào, cũng như cấu trúc quyền mà các dịch vụ thực tế như WordPress, GNUBoard và phpMyAdmin yêu cầu là điều bắt buộc.

Trong phần này, chúng ta sẽ tiếp cận toàn bộ quy trình từ xây dựng môi trường APM, phân tích tệp cấu hình Apache đến thực hành cài đặt Gnuboard, WordPress và phpMyAdmin dưới góc nhìn thực tế, đồng thời phân tích rõ ràng từng bước thông qua thực hành xem các dịch vụ web hoạt động với quyền nào và dưới người dùng nào
.


Ngoài ra, trong quá trình cài đặt và cấu hình ban đầu dịch vụ web, chúng tôi tái hiện dựa trên các trường hợp thực tế những vấn đề thường xảy ra như lỗi quyền, lỗi ghi vào thư mục, kiểm soát truy cập, đồng thời đề xuất phương pháp cấu hình quyền an toàn để giải quyết các vấn đề này.


Nội dung học tập

  • Cấu hình môi trường APM (Apache · PHP · MariaDB)

  • Phân tích tài khoản cài đặt APM và tài khoản vận hành dịch vụ

  • Thực hành cài đặt GNU Board và cấu hình quyền cho thư mục data

  • Quy trình cài đặt WordPress và phân tích tiêu chuẩn quyền của thư mục wp-content/uploads在线a

  • Cài đặt phpMyAdmin và thiết lập bảo mật cho thư mục config

  • Phân tích các chỉ thị chính trong tệp cấu hình Apache (httpd.conf, vhost.conf)

  • Phân tích các trường hợp lỗi quyền phát sinh trong quá trình vận hành dịch vụ web


  • Mô hình quyền của cấu trúc thư mục dịch vụ web và tiêu chí thiết lập permission an toàn

  • Nguyên tắc vận hành quyền tối thiểu đối với tài khoản thực thi tiến trình Apache

  • Phân tích các lỗ hổng bảo mật web phát sinh do phân quyền sai (như làm lộ thông tin DB, v.v.)


Phần này không chỉ đơn thuần là xây dựng web service mà được thiết kế để bạn hoàn toàn hiểu rõ cách mô hình phân quyền được áp dụng thực tế trong môi trường APM và ảnh hưởng của nó đến tính ổn định, bảo mật của dịch vụ dưới góc nhìn về quyền Linux.

Thông qua việc hiểu rõ vai trò của permission trong mọi giai đoạn, từ cài đặt đến vận hành và bảo mật, bạn sẽ xây dựng được năng lực thực tiễn để quản lý ổn định toàn diện hoạt động vận hành dịch vụ web.

Khuyến nghị cho
những người này

Khóa học này dành cho ai?

  • Các quản trị viên hệ thống và nhà phát triển vận hành hoặc quản lý máy chủ

  • Dành cho những ai muốn học đúng cách về quản lý quyền tệp/thư mục trong Linux

  • Dành cho những ai muốn củng cố kiến thức nền tảng về bảo mật quyền hạn Linux để chuẩn bị cho công việc thực tế

  • Dành cho những ai muốn hệ thống hóa các quyền trong Permission và Service theo tiêu chuẩn thực tế công việc.

  • Những người muốn chẩn đoán và ứng phó với các vấn đề bảo mật phát sinh do cài đặt quyền hạn không chính xác.

  • Dành cho những ai muốn hệ thống hóa các vấn đề về quyền hạn (permission) từ nguyên lý đến thực tiễn trong một lần duy nhất.

  • Dành cho những ai muốn nắm chắc các vấn đề quyền hạn (permission) dễ gây nhầm lẫn qua bài giảng này

Cần biết trước khi bắt đầu?

  • Cần có kiến thức về các lệnh cơ bản của Linux và cách sử dụng shell.

Xin chào
Đây là linuxmasternet

Xác minh sự nghiệp

381

Học viên

6

Đánh giá

8

Trả lời

5.0

Xếp hạng

3

Các khóa học

Giới thiệu giảng viên

Bắt đầu làm quen với Linux vào năm 1995, tôi đã tích lũy hơn 30 năm kinh nghiệm trong lĩnh vực vận hành máy chủ Linux, mạng và an ninh thông tin.

Từ năm 2001, tôi đã tích lũy hơn 25 năm kinh nghiệm thực tiễn và giảng dạy trong lĩnh vực Linux và an toàn thông tin. Dựa trên nền tảng đó, tôi hướng đến đào tạo chú trọng thực hành và thực tiễn, có thể áp dụng không chỉ vào lý thuyết mà còn trong môi trường xây dựng và vận hành máy chủ thực tế.


[Quá trình công tác chính]

  • Đại diện Linux Master Net

  • Chuyên ngành Bảo mật thông tin

  • Nhận Bằng khen của Viện trưởng Cơ quan An ninh Internet Hàn Quốc (KISA) năm 2014

  • Thực hiện kiểm thử xâm nhập mô phỏng hệ thống thông tin và chẩn đoán các lỗ hổng bảo mật cho Viện Kiểm sát Tối cao, Allianz Life, Công ty Chứng khoán Dongbu cùng nhiều đơn vị khác.

  • (Từng là) Ủy viên chuyên môn Linux Master của Hiệp hội Xúc tiến Thông tin và Truyền thông Hàn Quốc

  • (Cựu) cố vấn Câu lạc bộ Liên hiệp An ninh Thông tin Sinh viên Đại học (SUA)

  • (Từng là) Trưởng nhóm đào tạo của Hiệp hội Hack và Bảo mật Hàn Quốc (Korea Hacking Security Association)

[Kinh nghiệm giảng dạy]

  • Bắt đầu giảng dạy về lĩnh vực Linux và an ninh thông tin từ năm 2001

  • Tính đến năm 2026, đang giảng dạy về máy chủ Linux, mạng và lĩnh vực an ninh thông tin.

  • Cơ quan An ninh Internet Hàn Quốc (KISA) – Chuyên đề về bảo mật Linux

  • Cơ sở đào tạo chuyên nghiệp – Giảng dạy về an ninh thông tin tại Trường dạy nghề Seoul Hyundai, Học viện Giáo dục Thông tin KH, Học viện IT Korea, v.v.

  • Các trường đại học và cơ sở giáo dục – Các buổi chuyên đề về an ninh thông tin tại Trường Cao đẳng Kỹ thuật Thông tin và Truyền thông Hàn Quốc, Đại học Chonnam, Đại học Woosuk, Đại học Hoseo, v.v.

  • Cơ quan công – Bộ Văn hóa, Thể thao và Du lịch, Cơ quan Xúc tiến Xã hội Thông tin Quốc gia Hàn Quốc, Hải quân, Ủy ban Bầu cử Trung ương và các cơ quan khác: chuyên đề về bảo vệ thông tin cá nhân và an ninh thông tin

  • Doanh nghiệp và cơ sở y tế – các buổi chuyên đề về bảo vệ dữ liệu cá nhân và an ninh thông tin tại POSCO A&C, Bệnh viện Ilsan Paik, Hyundai Department Store, Hyundai HDS, v.v.

※ Đã giảng dạy về bảo vệ thông tin cá nhân và an ninh thông tin tại hơn 30 tổ chức, bao gồm các cơ quan công quyền, doanh nghiệp, cơ sở y tế và các tổ chức nêu trên


[Triết lý giáo dục]

Tôi cho rằng với Linux và an ninh thông tin, quá trình trực tiếp xây dựng, cấu hình máy chủ và giải quyết vấn đề quan trọng hơn việc chỉ ghi nhớ các lệnh và khái niệm.

Những lỗi và thất bại phát sinh trong quá trình học không chỉ đơn thuần là sai sót mà còn là cơ hội quý báu để học hỏi điều mới và trưởng thành. Đôi khi, bạn cũng sẽ trải qua vô số lần thử và sai, hay còn gọi là 'loay hoay vô ích', nhưng tôi cho rằng sự nhận thức có được trong quá trình tự mình phân tích nguyên nhân và giải quyết vấn đề mới chính là bài học chắc chắn nhất.

Dù ban đầu có những nội dung khó hiểu và khó tiếp thu, nếu không bỏ cuộc mà cứ lặp đi lặp lại việc thực hành và tìm cách giải quyết, đến một lúc nào đó, kiến thức và kỹ năng ấy sẽ hoàn toàn trở thành của bạn.

Vượt qua việc học chỉ đơn thuần làm theo, rèn luyện năng lực tự suy nghĩ và giải quyết vấn đề—đó là định hướng giáo dục mà tôi theo đuổi.

Tôi sẽ cung cấp các bài giảng tập trung vào thực hành để các học viên không bỏ cuộc mà kiên trì thử thách bản thân ngay cả trong quá trình học khó khăn, từ đó có thể tự tin áp dụng những nội dung đã học vào môi trường thực tế.


Xin cảm ơn.

Thêm

Chương trình giảng dạy

Tất cả

107 bài giảng ∙ (32giờ 33phút)

Tài liệu khóa học:

Tài liệu bài giảng
Ngày đăng: 
Cập nhật lần cuối: 

Đánh giá

Tất cả

4 đánh giá

5.0

4 đánh giá

  • jyseo님의 프로필 이미지
    jyseo

    Đánh giá 75

    ∙

    Đánh giá trung bình 5.0

    Đã chỉnh sửa

    5

    100% đã tham gia

    Trước khi tham gia khóa học này, tôi chỉ biết và sử dụng lệnh chmod để thay đổi quyền hạn một cách đơn giản. Tuy nhiên, thông qua bài giảng lần này, tôi rất vui vì đã có thể hiểu sâu về quy trình nội bộ chi tiết của hệ thống phân quyền khi một tệp nhị phân (binary) có thể thực thi được tải lên bộ nhớ và trở thành một tiến trình, cũng như cách nó truy cập vào tệp thực tế. Vượt ra ngoài việc quản lý quyền hạn đơn thuần, khóa học này bao gồm tất cả các nội dung thiết yếu trong thực tế như xây dựng máy chủ web Apache và máy chủ DB, quản lý đĩa hiệu quả, cho đến thiết lập tường lửa để bảo mật. Đây là một bài giảng hoàn hảo để nắm bắt toàn bộ bối cảnh vận hành Linux. Đây là khoảng thời gian hữu ích giúp tôi vừa xây dựng được nền tảng vững chắc, vừa rèn luyện được cảm giác thực tế trong công việc. Tôi rất hài lòng với bài giảng này và thực sự mong đợi các bài giảng tiếp theo!

    • linuxmasternet
      Giảng viên

      Chân thành cảm ơn bạn vì những đánh giá khóa học đầy tâm huyết. Vì quyền hạn là chủ đề quan trọng liên quan trực tiếp đến bảo mật, nên thay vì chỉ học các câu lệnh rời rạc, việc nắm vững bối cảnh rộng hơn và các điểm thực tế là điều vô cùng cần thiết. Dựa trên kinh nghiệm và bí quyết tích lũy được trong suốt khoảng 30 năm sử dụng và không ngừng nghiên cứu Linux, tôi đã cố gắng hệ thống hóa và chia sẻ những nội dung cốt lõi chắc chắn sẽ giúp ích cho bạn trong công việc thực tế. Tôi cảm thấy rất tự hào khi biết rằng bạn đã tiếp thu được những nội dung thực tiễn thiết yếu. Mặc dù các bài giảng tiếp theo sẽ cần nhiều thời gian, nhưng tôi sẽ chuẩn bị từng bước một cách kỹ lưỡng, tập trung vào thực hành chuyên sâu hơn nữa. Bạn hoàn toàn có thể mong đợi vào điều đó. Tôi đã đầu tư rất nhiều thời gian để chuẩn bị cho bài giảng này, nhưng khi nhìn lại, tôi vẫn thấy có những điểm cần cải thiện. Tôi sẽ liên tục cập nhật và hoàn thiện những phần còn thiếu sót dưới góc độ của học viên để bài giảng trở nên chỉn chu hơn. Hãy đón chờ các nội dung bổ sung tiếp theo nhé. Xin cảm ơn bạn. ^^

    • linuxmasternet
      Giảng viên

      Mặc dù là do tôi tạo ra, nhưng tôi thực sự đề xuất khóa học này cho những ai mới bắt đầu làm quen với Linux hoặc những ai muốn vận hành Linux một cách ổn định. Hy vọng thông qua khóa học này, các bạn sẽ nắm vững các tiêu chuẩn về quyền hạn và bảo mật để vận hành Linux an toàn và ổn định hơn. Xin cảm ơn. ^^
  • hangeulchoi0321님의 프로필 이미지
    hangeulchoi0321

    Đánh giá 3

    ∙

    Đánh giá trung bình 5.0

    5

    31% đã tham gia

    • linuxmasternet
      Giảng viên

      Chân thành cảm ơn bạn vì đánh giá 5 sao (★★★★★) quý giá này. Dù chỉ là một dòng điểm số ngắn ngủi nhưng nó chứa đựng sự "hài lòng" của bạn, điều này tiếp thêm cho tôi sức mạnh rất lớn. Quyền hạn và bảo mật là những chủ đề thường xuyên gặp phải trong thực tế, nên càng ôn tập kỹ bạn sẽ càng cảm nhận rõ hơn giá trị của nó. Tài liệu bài giảng (PDF/ví dụ thực hành) cũng sẽ được tôi cập nhật theo tiêu chuẩn mới nhất mỗi khi có thay đổi. Trong quá trình học, nếu có bất kỳ thắc mắc hay khó khăn nào, đừng ngần ngại để lại câu hỏi nhé. Tôi sẽ chuẩn bị các bài giảng tiếp theo thật kỹ lưỡng để đáp lại sự mong đợi của bạn. Xin cảm ơn.
  • accssf5907님의 프로필 이미지
    accssf5907

    Đánh giá 23

    ∙

    Đánh giá trung bình 4.9

    5

    31% đã tham gia

    • linuxmasternet
      Giảng viên

      Cảm ơn bạn rất nhiều vì đánh giá tốt và 5 sao quý giá. Trong Linux, quyền là một khái niệm cơ bản không thể thiếu để hiểu về vận hành và bảo mật hệ thống. Hy vọng bài giảng lần này đã giúp bạn hiểu được nguyên lý và cách thức hoạt động thực tế của quyền. Tôi sẽ không ngừng cải thiện bài giảng để bạn có thể xem lại trong quá trình thực hành sau này. Cảm ơn bạn đã tham gia khóa học và để lại đánh giá tốt. ^^

  • alecia820930님의 프로필 이미지
    alecia820930

    Đánh giá 2

    ∙

    Đánh giá trung bình 5.0

    5

    64% đã tham gia

    • linuxmasternet
      Giảng viên

      Cảm ơn bạn đã đánh giá 5 sao. ^^ Trong Linux, permission vừa là kiến thức nền tảng, vừa là một chủ đề quan trọng liên quan xuyên suốt đến việc quản trị hệ thống và bảo mật nói chung. Hy vọng khóa học này đã giúp bạn hệ thống hóa các khái niệm và nguyên lý về permission. Nếu trực tiếp thực hành nhiều lần, sau này bạn sẽ có thể tự tin hơn rất nhiều khi làm việc với máy chủ Linux. Ngoài ra, tôi cũng đang chuẩn bị một khóa học về tường lửa và lọc gói tin—những nội dung cốt lõi của bảo mật Linux cùng với permission—và dự kiến sẽ mở khóa trong tháng 11. Nếu bạn quan tâm, bạn có thể cùng học như một khóa học tiếp theo. Chân thành cảm ơn bạn đã để lại đánh giá tốt. ^^

Khóa học khác của linuxmasternet

Hãy khám phá các khóa học khác của giảng viên!

Khóa học tương tự

Khám phá các khóa học khác trong cùng lĩnh vực!

Giảm 25% cho thành viên mới

1.528.252 ₫

25%

2.037.672 ₫