Androidアプリモックハッキング/分析を始める(With.IDA/JEB/Frida)
taesun1114
モバイル診断方法(静的/動的)に関する方法論を実習アプリや講義資料を通じて従いながら学べるように製作しました。 基礎から実践する際に使用される技術やヒントまで、モバイルコンサルタントに多くの役に立つように製作しました。
初級
Android, Penetration Testing, Malware
DevSecOpsとは何ですか? CI ビルド環境およびビルド時に自動的に SAST チェックを実行する環境を構成する


DevSecOpsとは
DevSecOps Models
CI/CD Pipeline SAST自動チェック環境の構成
DevSecOps環境とは何か、構築するためにどんな部分に努力をしなければならないか目標を設定できますよ!
セキュリティチームの立場でDevOps(CI/CD)環境を利用したいのですが、どこから始めるべきか分からない方!
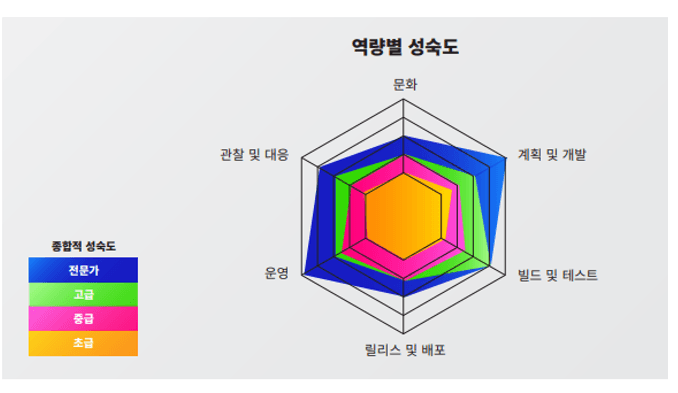
複数のDevSecOps基準を通じた自己評価と目標設定方策の提示
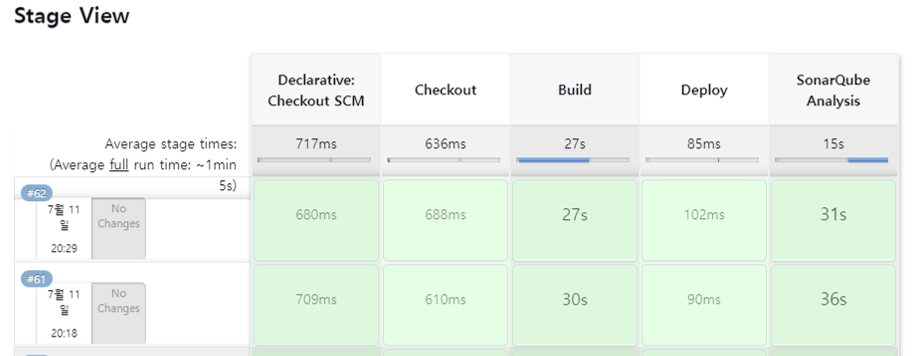
DevSecOps環境を設定するためのオープンソース(Github、Jenkins、SonarQubeなど)を使用した環境設定の例
DevSecOps の基本的な内容と実習環境構成を中心に製作されました。
セクション 1: What is DevSecOps? 、DevSecOps Models
セクション2:CI環境の構成とCI環境でのソースコード脆弱性チェック(SAST)の自動チェック環境の構成
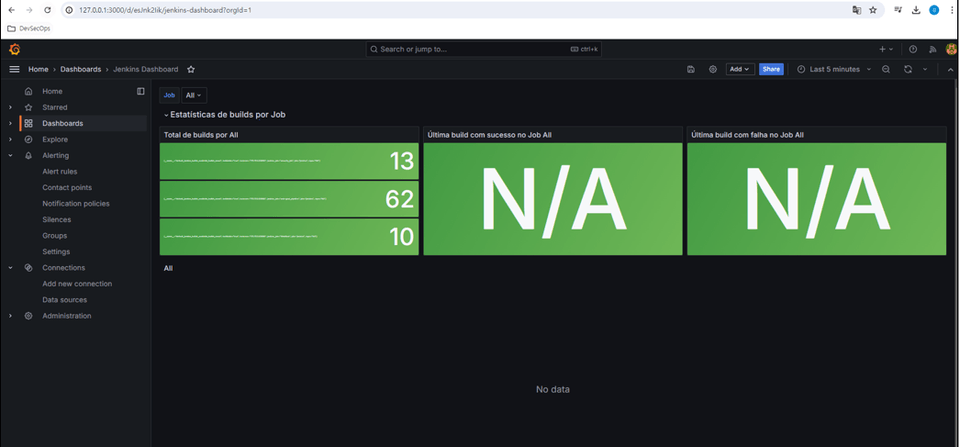
セクション3:監視方法
セクション(1) DevSecOps Basic
DevSecOps とは何か、環境を適用するためにどのように計画を立てるべきかを見てみましょう。
海外各社が提案したDevSecOpsのモデルを確認し、自己評価と今後の計画を提示します。
セクション(2) CI&SAST
DevOps環境でSecを適用するためにソースコード脆弱性チェックツール(SAST)の自動チェックをどのように実装するかを実践的に確認します。
使用ツール: Jenkins & Github
セクション(3)モニター
SAST自動点検後に正常に運用するための監視方法を提示します。
使用ツール: Prometheus & Grafana
オペレーティングシステムとバージョン(OS):Dockerが駆動する環境(Windows、Linux OSX、Macなど)
使用ツール: Docker Desktop
PC仕様:合計5つのDocker Imageを使用して実習環境を構成します。 5個程度のDocker Containerが同時に駆動される仕様であれば十分です
講義資料はPDFを通じて提供し、実習に必要なコードは各講義の添付ファイルを通じて提供いたします。
DevSecOps環境を構築するためのCI / CDパイプラインベースのSAST / DASTの脆弱性を確認する自動化環境を構築する方法について主に紹介します。
SAST / DASTの誤検出率の削減方法、検出ルールの高度化などは、さまざまなSAST / DASTツールのすべてを扱うことができないため、自動化されたDevSecOps環境設定ベースを目的としていただきありがとうございます。
- DevSecOpsをテーマにシリーズ形態の講義を制作し続ける予定で、オープンソース(ex. SonarQube、ZAP)ツールに基づいて、誤検出率の減少または検出ルールの高度化に関する基本的な内容は追加作成する予定です。
学習対象は
誰でしょう?
企業でDevSecOps環境を構築したい方
DevSecOpsを構築するための方策と目標を設定することを心配している人
全体
23件 ∙ (3時間 19分)
講座資料(こうぎしりょう):
全体
8件
4.8
8件の受講レビュー
受講レビュー 2
∙
平均評価 5.0
受講レビュー 2
∙
平均評価 5.0
受講レビュー 1
∙
平均評価 5.0
受講レビュー 330
∙
平均評価 5.0
受講レビュー 12
∙
平均評価 5.0
知識共有者の他の講座を見てみましょう!
同じ分野の他の講座を見てみましょう!