inflearn logo
知識共有
inflearn logo

AIレッドチーミング 5 - 1つの欠落した設定が引き起こす攻撃

キー・アクセス範囲・呼び出し制限・実行権限・ガードレール・記録など、AIサービスの設定を点検します。他の条件を維持したまま、制御前後を比較し、出力処理まで確認して、ミッション4-2の設定点検表と診断記録を作成します。

1名 が受講中です。

難易度 中級以上

受講期間 無制限

Penetration Testing
Penetration Testing
AWS
AWS
aws-iam
aws-iam
AI
AI
LLM
LLM
Penetration Testing
Penetration Testing
AWS
AWS
aws-iam
aws-iam
AI
AI
LLM
LLM

受講後に得られること

  • 実習設定ファイルのリソースと値がサービスで担う役割を読み取ります。

  • キー・アクセス範囲・呼び出し上限・タイムアウト・予算・権限・ガードレール・ロギングの概念を区別し、チェックリストの該当する行に紐付けます。

  • ガードレールの前後で試験条件を揃え、結果・ログ・正常な機能を比較します。

  • 出力処理を含むチェックリスト8行に、現在値・観測根拠・改善意見を記入してミッション4-2を完了します。

受講資料と実習案内

講義紹介(0-1) 授業の資料ダウンロードボタンから、統合受講生資料ZIPをダウンロードしてください。最新の学習ガイド、校正実習キットと既存のミッション書式、証拠判定の事例・解説が含まれています。関連する判定授業の補足ノートと事例も併せて活用してください。

前のレッスンは、講師の声をもとに作成したAI合成ナレーションです。実習では実際のAmazon Bedrockモデルを使用しますが、ツールやドキュメントは教育用の模擬環境です。実際のメール送信やファイル削除は行いません。

AWSの利用料金は受講料とは別であり、モデル・リージョン・呼び出し量・ログの保存・維持リソースおよび無料利用条件によって異なります。講義での費用は特定の条件に基づく推定例であり、予算アラートは自動停止ではありません。実習後は使用量を確認し、リソースを整理してください。

なぜこの講義なのか

中級1では呼び出しの1行と組み立て関数を開いて確認しました。実務上の障害の原因は、コードだけでなく設定にもあります。キーのないAPI、どのoriginからでも開けるエンドポイント、上限のない呼び出し、必要以上に広いロール、有効化されていないフィルター、残らないログ。

すべてコードの外で決められるものであり、診断時に最も頻繁に見落とされる項目でもあります。

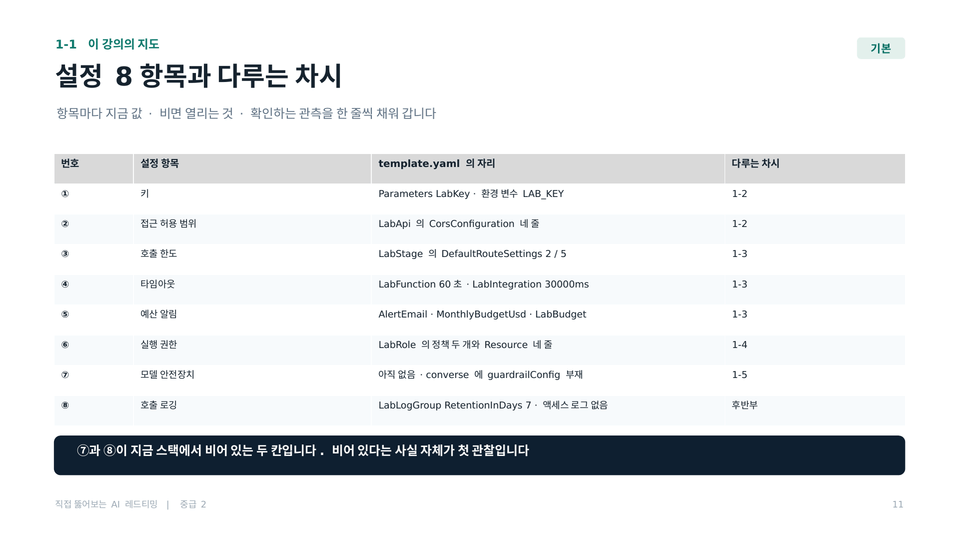
この講義では、その設計単位を扱います。8つの項目を皆さんのAWSスタックで1つずつオフ・オンにしながら何が開くのかを観測し、Bedrock Guardrailsと呼び出しログを直接組み込んで照合した後、設定漏れのチェックリストを埋めます。

この講義を終えるとできること

  • パラメータ・コード・設計という3つの単位を区別し、設定がどの層にあるのか説明できます

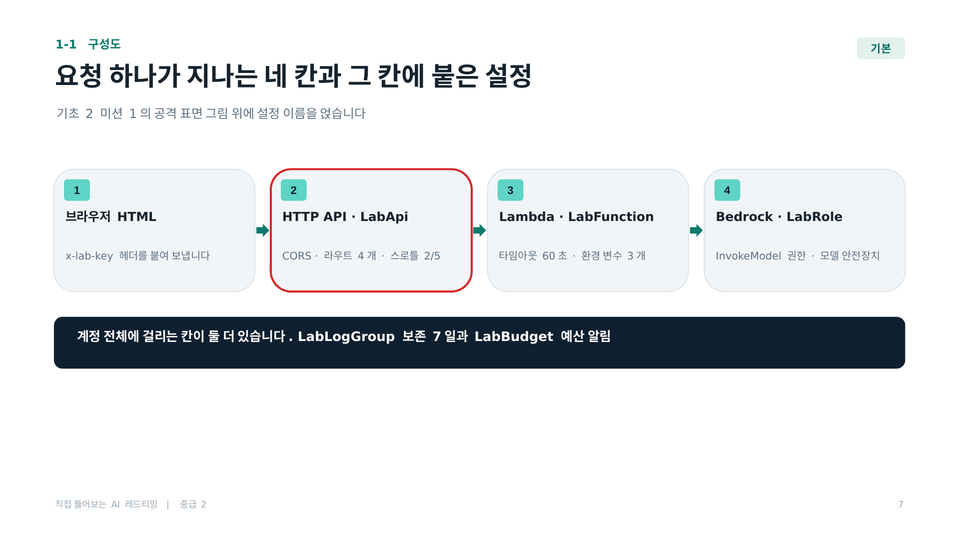
  • template.yamlの構成図の4つの欄を読み、どのリソースが何を開くのかを指摘します

  • キーの削除・別の origin への呼び出し・認証なし API が開く代理呼び出しを観測し、OWASP LLM06 に照らします

  • スロットル・タイムアウト・予算アラートを無効にした状態と有効にした状態を比較して、Unbounded Consumptionを確認します

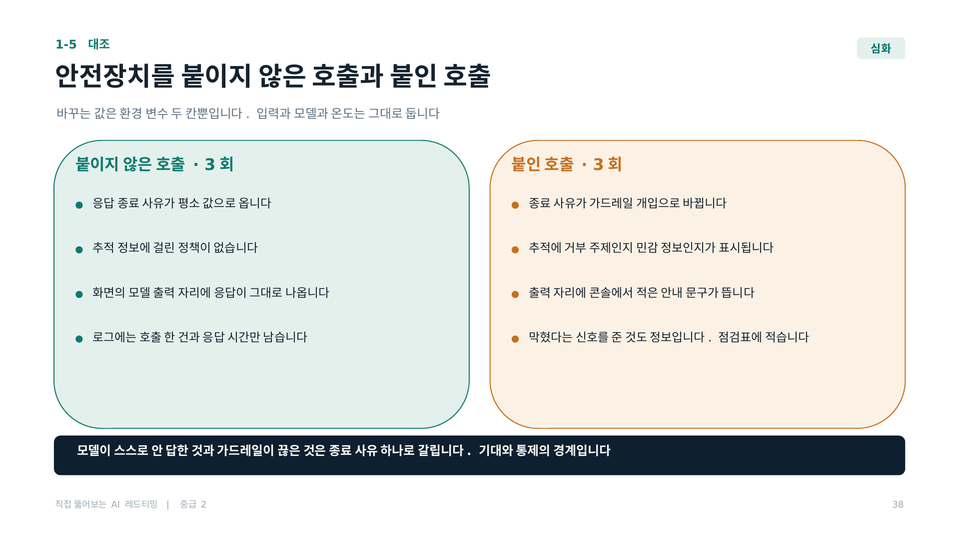
  • Bedrock Guardrailsを作成して適用し、同じ攻撃をオフの状態で3回、オンの状態で3回実行して、ブロックログを比較します。

  • 呼び出しロギングを設定一つで有効にし、「記録がなければ再現もない」ことを目で確認します

このような方におすすめです

  • 中級1でプロンプトインジェクションを直接観察したことのあるセキュリティ実務担当者

  • AIサービスを運用しながら、設定点検項目を策定する必要があるインフラ・プラットフォーム担当者

  • クラウド設定の診断は経験しているものの、AIスタックで何が変わるのかを知らない診断担当者

  • AI基本法とISMS-Pを設定レベルで根拠として示す必要があるコンプライアンス担当者

このような方には合わないかもしれません

  • AWS資格試験対策や一般的なAWSセキュリティ設定の講座をお探しの方 - 実習スタック1つの8項目のみを扱います

  • 実習スタックを変更できない方 - 設定値を直接オフ・オンにする実習のため、基礎1で作成したご自身のスタックが必要です

  • 中級1のミッション4(診断記録用紙)を飛ばした方 - チェックリストでは、その記録用紙と同じ判定用語を使います

  • ペイロードや回避テクニックを期待している方――ここでも扱いません。

講義の流れ - 設定単位の定義 → 項目ごとのオン・オフ → ガードレール・ロギングの照合 → 点検表

全11回。セクションの順序がそのまま学習の順序です。

  • セクション 1 · 講義紹介(1編 · プレビュー 1編)

  • セクション2・設定単位 - キー・上限・権限(4編・プレビュー1編)

  • セクション 3 · 実習 · ガードレール · ロギング · 出力 (3編)

  • セクション4 · チェックリストとまとめ(3編)

受講前の確認事項

  • 実習にはご自身のAWSアカウントと支払い方法の登録が必要です。基礎1で作成したスタックをそのまま使用し、削除してしまった場合は資料室のzipから再アップロードする手順がzip内のREADME_AWSに記載されています。

  • AWSアカウントは満18歳以上の方のみ作成できます。中学生・高校生は保護者のアカウントで実習してください。

  • AWS実習の費用は、モデル・リージョン・呼び出し量・ガードレール・ログの保管・維持リソース、および無料利用の条件によって異なります。講義で示す金額は特定の条件における推定例であり、費用の上限を保証するものではありません。予算アラートは自動的に利用を停止するものではないため、使用量を確認し、実習後はリソースを整理してください。

  • 私のPCには何もインストールしません。ChromeまたはEdgeブラウザとAWSコンソールのみを使用します。Safariには対応していません。

  • 実習画面に表示されるAWSコンソールの一部は、実際の画面ではなく手順を移した図解です。メニュー名と順序は同じです。

  • ナレーションは講師の声をもとに制作したAI合成音声です。

講義内容の詳細

設計単位とは何か

この講義では設計単位を扱います。パラメータが呼び出しの1行で、コードが1つの関数だとすれば、設計はその関数を包むスタックとコンソールです。最初の回で3つの単位を切り分け、その後は8つの項目を1つずつオン・オフしていきます。

設定単位 - キー・上限・権限

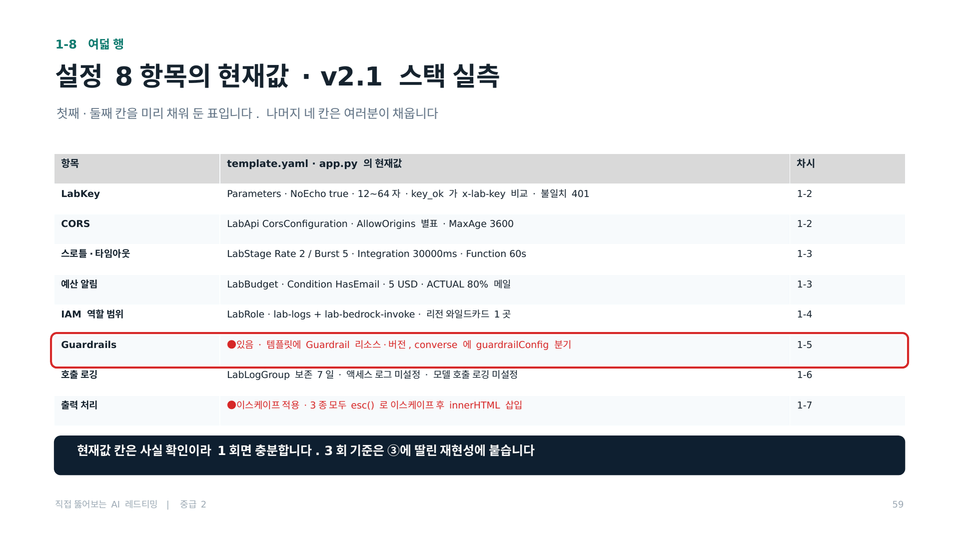
1-1は設定が置かれる場所です。template.yamlの構成も4つの区画を読み、どのリソースが何を開くのかを確認します。1-2はキーと扉です。キーを外して3回呼び出してみたり、別のoriginから呼び出したり、認証のないAPIが開く代理呼び出しを観測します。1-3は上限と予算です。毎秒2件とバースト5件、Lambda 60秒、予算アラート80%について、オフの状態とオンの状態に分けて見ていきます。1-4は権限です。

最小権限と管理者権限の違いがそのまま攻撃対象領域となる過程をIAMロールで確認し、AI基本法第34条第1項第4号までつなげます。

実習・ガードレール・ロギング・出力

1-5がこの講義の中心です。Bedrock Guardrailsを実際に作成して組み込み、同じ攻撃をガードレールをオフにして3回、オンにして3回実行し、何が変わるのかを確認します。画面ログにはブロックされた段階が残り、応答には介入の有無が表示されるため、違いを目で比較できます。1-6は記録です。

呼び出しロギングがスタックのパラメータ一つで設定されているため、オフの状態ではCloudWatchに何の痕跡もありませんが、オンにしてスタックを更新すると、1件ごとに1行が残ります。記録がなければ再現もないということを、これ以上明確に示すのは難しいでしょう。1-7は出力です。モデルの回答はブラウザ・シェル・データベース・次のプロンプトの四方向に流れていきますが、宛先を把握しているのはモデルではなく、受け取って引き渡すコードだという話です。

チェックリストとまとめ

最後の3回では、概念・書式対応表を見ながら予算・タイムアウトをまとめ、出力処理を含む8行のチェックリストを埋めてミッション4-2を提出し、中級1で構築した5層の統制の上に設定層を重ねます。その層が上級の8層へとつながります。

各項目には根拠も併記します。OWASP LLM Top 10の番号を付け、権限と記録にはAI基本法第34条の条項を付け、点検項目にはISMS-P認証基準の番号を付けます。診断結果を報告書に移す際に最も時間がかかるのは、根拠を探して付ける作業ですが、観察した時点で一緒に記録しておけば、その時間はほとんどなくなります。点検表の六つの欄のうち、最後の二つが根拠と原状復帰の確認になっているのは、そのためです。

構成と学習方法

構成は全11回で、実習が2回含まれています。設定値を変更する実習なので、原則を1つ設けます。皆さんのスタック上でのみ変更し、終わったら元に戻すか削除します。ペイロードや回避手法はここにも掲載しません。

講義の特徴

  • 設計単位の8項目を一つずつオフとオンにしながら、何が開放されるのかを自分で観測します

  • Bedrock Guardrailsを作成して適用し、同じ攻撃をオフにした状態で3回、オンにした状態で3回実行して比較します。

  • 呼び出しロギングがスタックのパラメータなので、「設定を1つ変更すると記録が残る」ということをそのまま体験します

  • 各項目には、OWASP LLMの番号とAI基本法の条文を根拠として付記しています

  • 扱う分野 - ペネトレーションテスト・オフェンシブセキュリティの観点から見た人工知能(AI)のセキュリティ設定、LLMガードレールとロギング、AWS IAM(aws-iam)権限

受講を終えると

受講を終えると、設定漏れチェックリストの8行が根拠番号(OWASP LLM・AI基本法・ISMS-P)とともに埋まった状態で残り、中級1の5層の統制の上に設定層が重なります。その層が上級の8層へとつながります。

シリーズ「自分で突破してみるAIレッドチーミング」第7講񎟂

  • AIレッドチーミング 1 - LLMセキュリティ入門と実習環境

  • AIレッドチーミング 2 - LLMの動作原理と攻撃対象領域

  • AIレッドチーミング 3 - レッドチーム業務と脅威モデリング

  • AIレッドチーミング 4 - プロンプトインジェクションを自ら突破する

  • AIレッドチーミング 5 - 抜けた設定ひとつが開く攻撃 ← この講義

  • AIレッドチーミング6 - エージェントとRAGを突破する

  • AIレッドチーミング 7 - 制御設計とレッドチーム報告書

前の講義のミッション成果物が次の講義の材料となる構成のため、番号順に公開され、未公開の講義は順次公開されます。

こんな方に
おすすめです

学習対象は
誰でしょう?

  • AIサービスのクラウド設定点検基準を作成する必要があるセキュリティ・プラットフォーム担当者

  • ガードレール適用の効果と欠落している統制を根拠に説明しようとする開発者・診断担当者

前提知識、
必要でしょうか?

  • 4講のミッション4の診断記録シート作成経験と、1講の実習環境が必要です。ガードレールと呼び出しログが含まれた実習キットを使用し、AWSの利用条件に応じて費用が発生する場合があります。学習案内の概念・チェックリスト対応表を併用します。

こんにちは
rmsxodxod1289です。

キャリア認証

模擬ハッキングから出発し、情報セキュリティ管理体制を構築する実務者です。

完成車メーカーとエネルギー企業の年間セキュリティ診断を担当し、インフラ・Web・アプリケーションを

層ごとに診断し、同じ顧客企業のISMS-P認証を初回・事後・更新の3回にわたって

対応し、技術的保護対策の領域を単独で担当しました。

現在は、一人で担う情報保護担当者として初回認証取得の準備を進めながら、AIセキュリティガバナンス

体制を設計しています。基準がまだ形成途上にある領域であるため、統制対象の定義から

自ら構築しなければならない立場です。

情報セキュリティ技師・CPPG・ISO/IEC 27001審査員補の資格を保有しており、東国大学の国際情報保護񟿿

大学院の人工知能セキュリティ学科で、AI環境における情報漏えい経路と認証基準の照合を研究しています。

経験5年9か月。顧客企業名と実際に発見した脆弱性は秘密保持の対象であるため、講義では

取り扱いません。

もっと見る

カリキュラム

全体

11件 ∙ (1時間 20分)

講座資料:

授業資料
講座掲載日: 
最終更新日: 

受講レビュー

まだ十分な評価が集まっていない講座です。
ぜひ最初のレビューをお寄せください。

rmsxodxod1289の他の講座

知識共有者の他の講座はこちら

似ている講座

同じ分野の他の講座を見てみましょう!

期間限定セール

¥1,955

67%

¥6,043