채널톡 아이콘

소프트웨어 공급망 보안 실전: SBOM부터 출처 증명까지

사내 패키지 이름 하나로 시작되는 의존성 공격을 내 PC에서 재연하고, SBOM·PR 관문·출처 증명으로 배포 전까지 막는 방법을 npm과 Gradle 프로젝트로 직접 실습합니다.

1명 이 수강하고 있어요.

난이도 초급

수강기한 무제한

공급망보안
공급망보안
sbom
sbom
slsa
slsa
공급망보안
공급망보안
sbom
sbom
slsa
slsa

수강 후 이런걸 얻을 수 있어요

  • 의존성이 들어오는 길을 이름 → 출처 → 내용 → 실행 네 단계로 나누어 점검하는 눈

  • 스코프·.npmrc·잠금 파일·ignore-scripts로 npm 의존성 공격을 막는 설정

  • CycloneDX·SPDX SBOM을 만들고 읽고, 최소 요소로 점검하는 법

  • CVSS·EPSS·KEV로 고칠 순서를 정하고, VEX로 「영향 없음」을 근거와 함께 남기는 법

  • 릴리스 SBOM을 Dependency-Track에 올려 새 CVE를 감시하는 경로

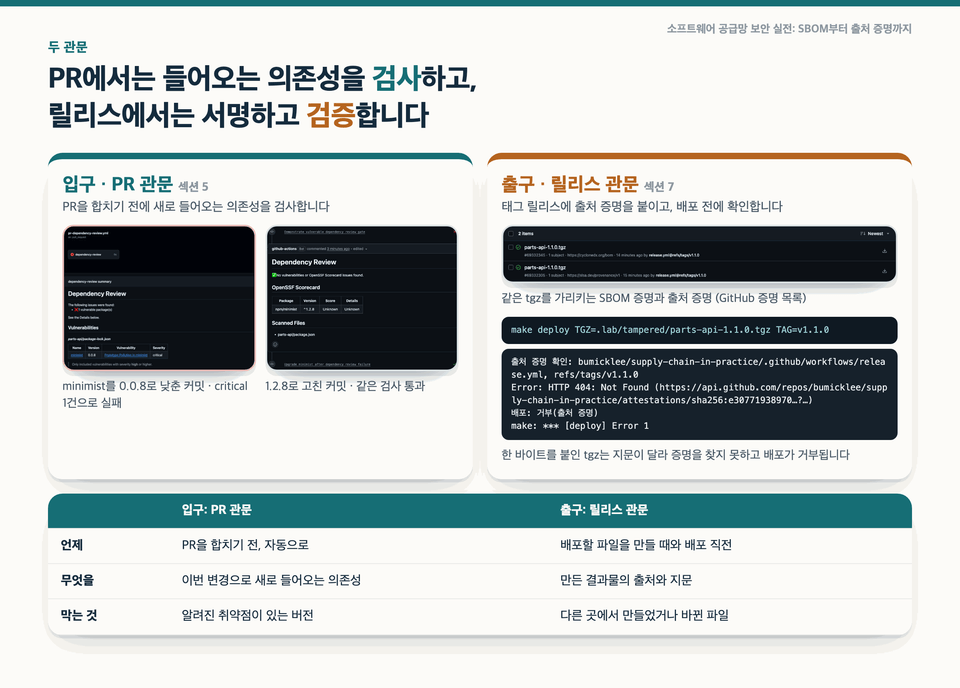
  • dependency review로 취약한 의존성을 머지 전에 막는 PR 관문

  • Gradle 저장소 묶기와 verification-metadata, 서드파티 SDK(AAR) 점검과 앱 SBOM

  • 릴리스 파일에 출처 증명을 붙이고 배포 전에 저장소·워크플로·태그를 고정해 검증하는 스크립트

사내 패키지 이름 하나로 남의 코드가 빌드에 들어옵니다

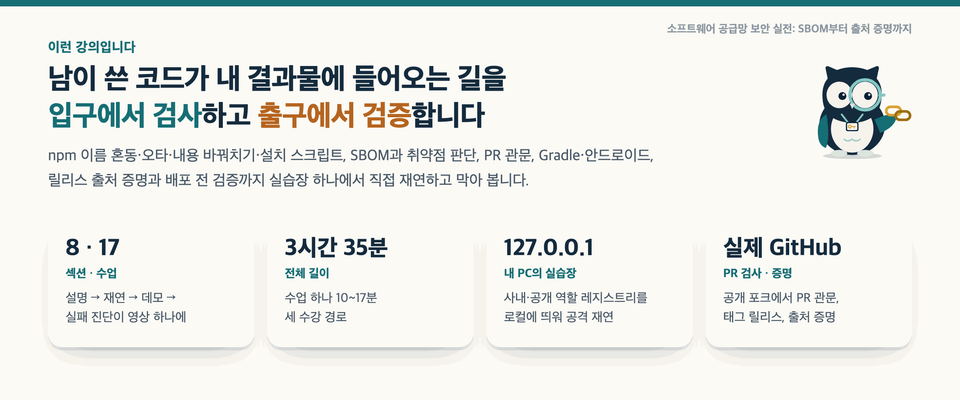
내 코드에는 문제가 없는데 의존성 하나, 설정 한 줄, 빌드 단계 하나를 통해 남의 코드가 들어오는 일이 계속 일어나고 있습니다. 이 강의는 npm 프로젝트 하나와 Gradle·안드로이드 프로젝트를 들고, 의존성 공격을 내 PC에서 직접 재연하고, 막고, SBOM으로 기록하고, 릴리스에 출처 증명을 붙여 배포 전에 검증하는 데까지 처음부터 끝까지 이어 갑니다.

  • 수업마다 설명(애니메이션) → 재연(실제 사고의 구조를 실습장에서) → 데모(실제 터미널·GitHub·Dependency-Track 화면) 순서로 갑니다. 공격 재연은 모두 내 PC 안의 로컬 레지스트리에서만 합니다.

  • 공개 저장소의 더 높은 버전이 사내 패키지를 이기는 장면, 잠금 파일의 지문이 바꿔 친 파일을 멈추는 장면, 취약한 의존성을 넣은 PR이 머지 전에 막히는 장면, 바꿔 친 릴리스 파일이 배포 전에 거부되는 장면을 직접 봅니다.

  • 8개 섹션, 17개 수업, 총 3시간 35분입니다. Node.js 백엔드(14개 수업) · 안드로이드·JVM(11개 수업) · 보안·DevOps(17개 수업 전체) 세 수강 경로 가운데 내 일에 맞는 길을 고를 수 있습니다.

왜 이 강의를 만들었나요? event-stream(2018), Codecov(2021), Dependency Confusion 연구(2021), ua-parser-js(2021), xz-utils 백도어(2024). 다섯 사건 모두 회사 코드가 아니라 의존성과 빌드 과정을 통해 들어왔습니다. 그런데 SBOM, 취약점 판단, PR 검사, 서명과 출처 증명을 따로따로 소개하는 자료는 많아도, 한 프로젝트에서 공격 재연부터 배포 전 검증까지 끝까지 돌려 보는 강의는 찾기 어려웠습니다. Gradle 의존성 검증과 안드로이드 SDK 점검을 함께 다루는 강의는 더 드뭅니다. 이 강의는 그 빈자리를 채우려고 만들었습니다.

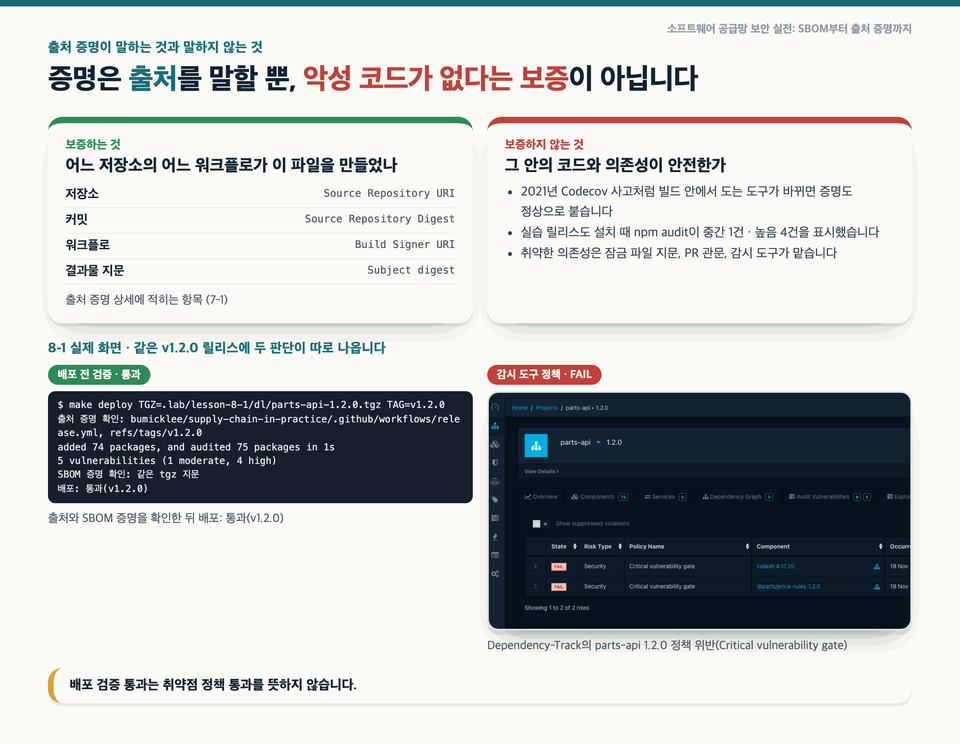
솔직하게 말씀드릴 것이 있습니다. 출처 증명은 「우리 저장소의 우리 워크플로가 이 파일을 만들었다」를 보증할 뿐, 소스 코드에 악성 코드가 없다는 보증은 아닙니다. 배포 검증을 통과한 릴리스도 취약점 정책에서는 실패할 수 있습니다. 실제로 마지막 실습에서 출처 검증은 통과했지만 감시 도구의 취약점 정책은 실패로 나왔습니다. 이 강의는 도구 하나로 끝난다고 말하지 않고, 관문마다 무엇을 확인하고 무엇을 확인하지 않는지를 함께 봅니다.

이런 내용을 배워요

섹션 (1) 들어가며 · 다섯 사건과 실습장

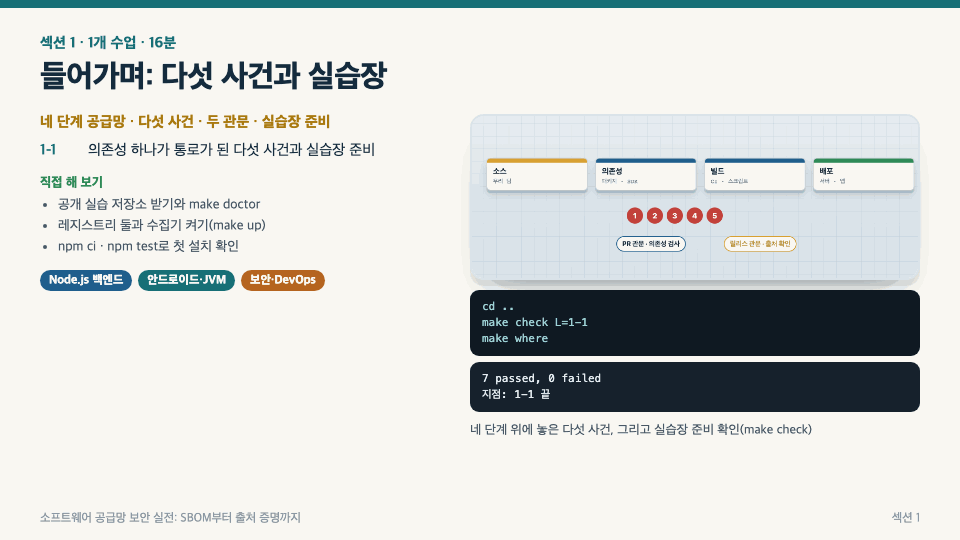
의존성 하나가 통로가 된 다섯 사건을 소스 → 의존성 → 빌드 → 배포 공급망 흐름도 위에 놓고, 이 강의가 세우는 두 관문(PR 관문과 릴리스 관문)을 봅니다. 공개 실습 저장소를 클론하고 make doctor로 준비 상태를 점검한 뒤 로컬 레지스트리를 띄워 첫 설치를 끝냅니다.

섹션 (2) npm 의존성 공격 재현과 방어 · Dependency Confusion, 스코프, integrity, postinstall

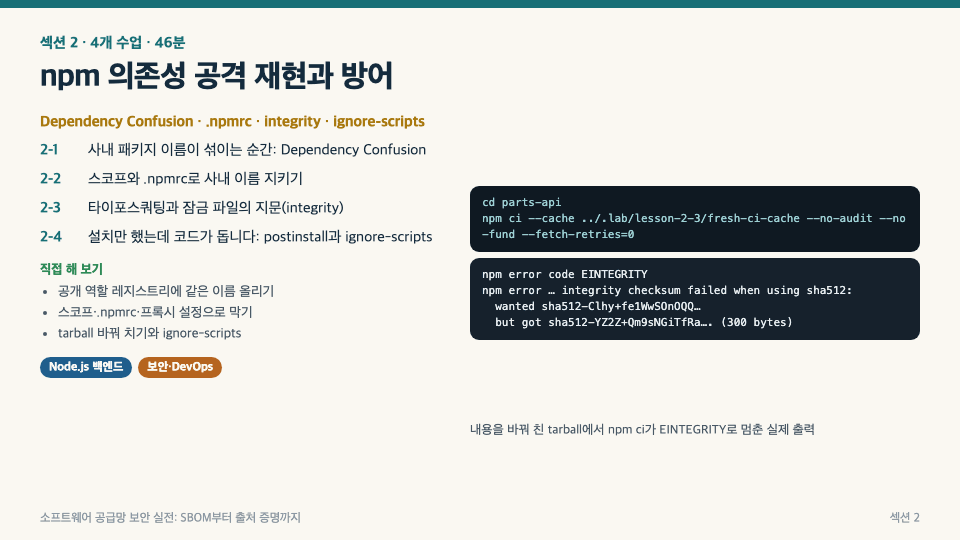
사내 패키지와 같은 이름을 공개 저장소에 더 높은 버전으로 올리면 설치가 그쪽을 고르는 장면을 재연합니다. **스코프와 .npmrc**로 받을 곳을 정하고, 철자 하나 다른 이름과 바꿔 친 파일을 **잠금 파일의 지문(integrity)**으로 멈추고, 설치만 해도 도는 postinstall을 ignore-scripts로 끕니다. 이름 → 출처 → 내용 → 실행, 네 겹의 방어로 정리합니다.

섹션 (3) SBOM 만들고 읽기 · CycloneDX, SPDX, purl, 최소 요소

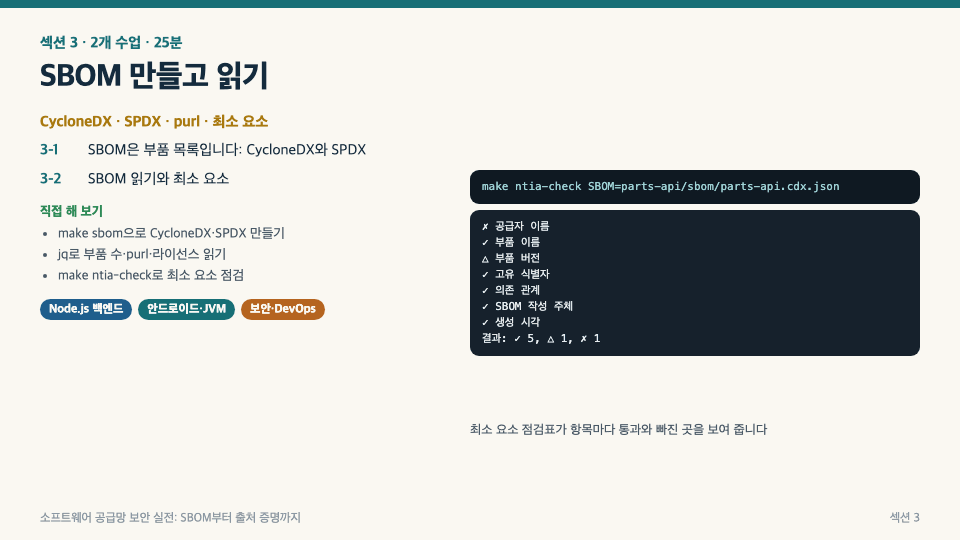
SBOM을 부품 목록으로 이해하고, 같은 프로젝트에서 CycloneDX와 SPDX 두 형식을 만들어 같은 부품을 나란히 비교합니다. jq로 부품 수·전이 의존성·purl·라이선스를 뽑고, 최소 요소 점검표로 빠진 것이 없는지 확인합니다. 잠금 파일 없이 만들면 부품 수가 달라지는 이유도 직접 봅니다.

섹션 (4) 취약점 판단: 무엇부터 고칠까 · CVSS, EPSS, KEV, VEX

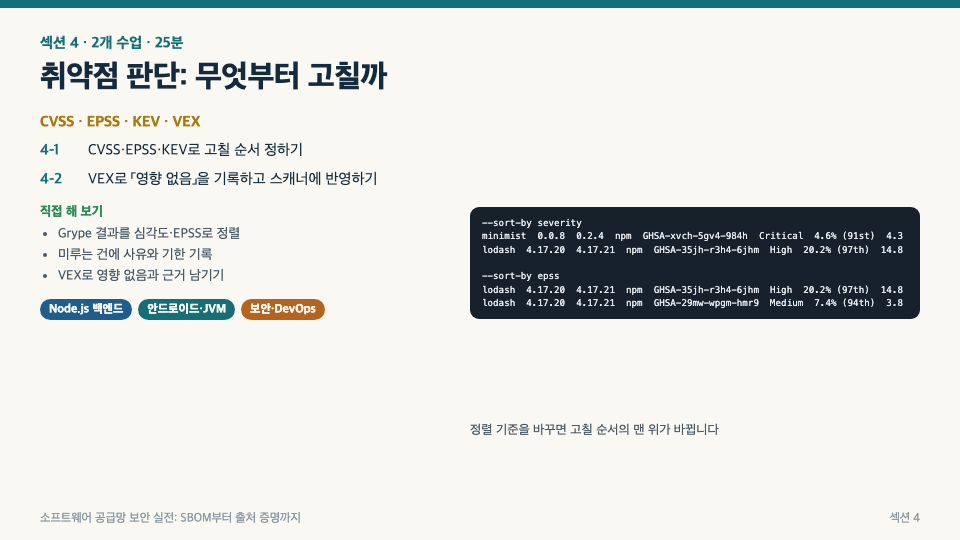
CVSS는 얼마나 나쁜가, EPSS는 앞으로 악용될 가능성, KEV는 이미 악용됐는가에 답합니다. 스캐너 결과를 기준마다 다시 정렬해 고칠 순서가 어떻게 달라지는지 보고, 실제로 영향이 없는 경보는 VEX에 근거와 함께 「영향 없음」으로 기록해 스캐너에 반영합니다. 근거 없이 남긴 「영향 없음」이 새 경보를 숨기는 장면도 재연합니다.

섹션 (5) 새 CVE 감시와 PR 관문 · Dependency-Track, dependency review

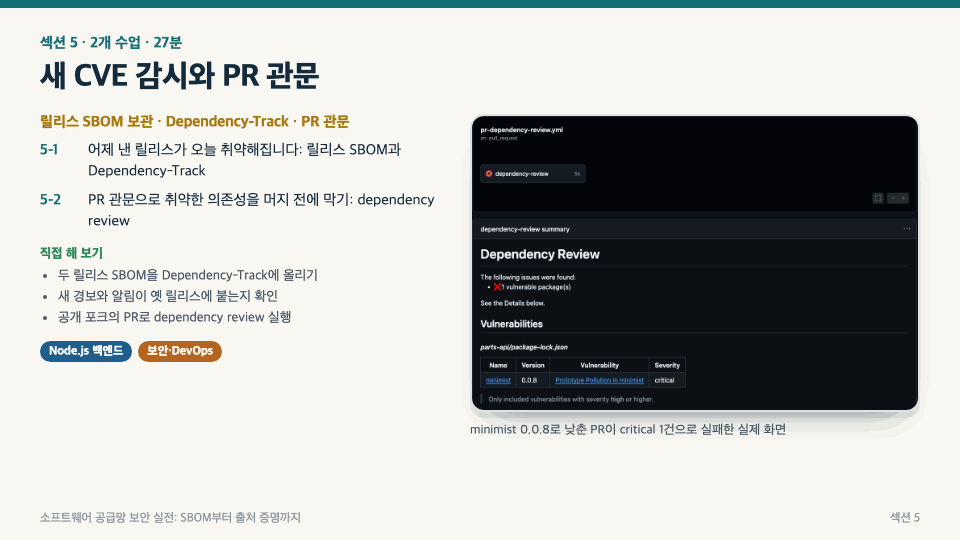
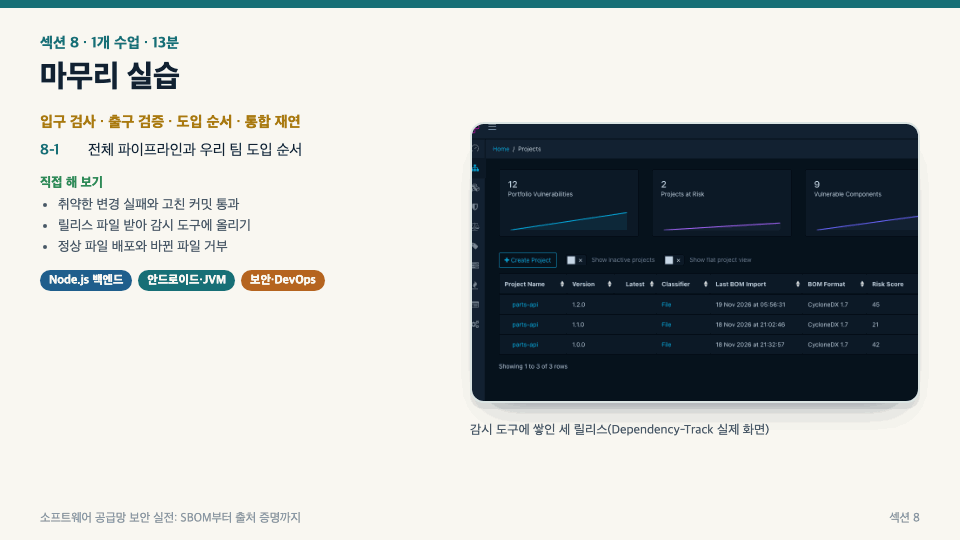
SBOM은 스스로 추적하지 않습니다. 릴리스마다 SBOM을 Dependency-Track에 올려 두고 정책과 알림을 걸어, 이미 낸 릴리스에 새 경보가 붙는 경로를 만듭니다. 그리고 GitHub의 dependency review로 취약한 의존성을 넣은 PR이 머지 전에 실패하고, 버전을 고치면 통과하는 장면을 실제 PR 화면으로 봅니다.

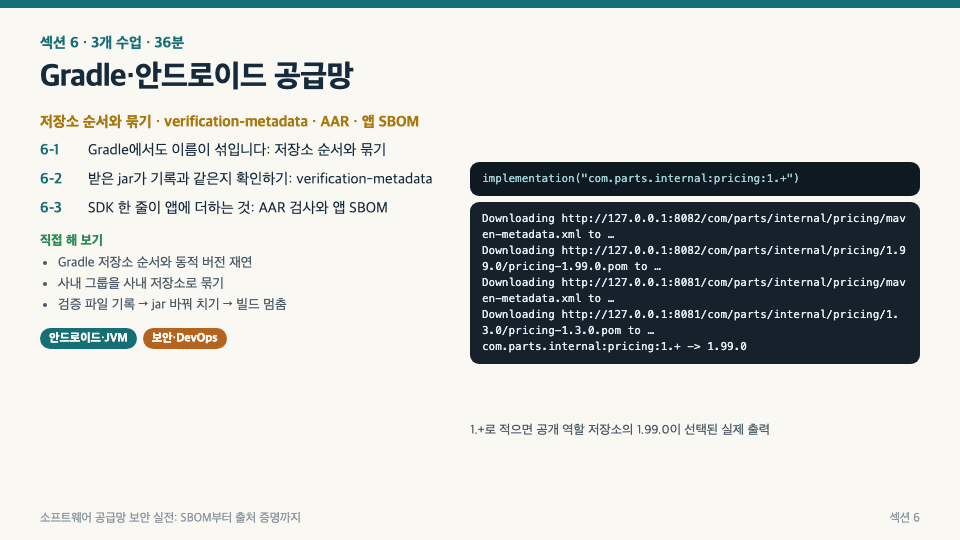
섹션 (6) Gradle·안드로이드 공급망 · 저장소 순서, verification-metadata, AAR

Gradle에서도 이름이 섞입니다. 저장소 순서 때문에 사내 그룹이 공개 저장소에서 받아지는 장면을 재연하고 exclusiveContent로 저장소를 묶어 막습니다. **verification-metadata.xml**로 받은 jar가 기록과 같은지 확인하게 하고, 서드파티 SDK(AAR)가 앱에 더하는 권한·네이티브 라이브러리를 병합 보고서와 앱 SBOM으로 찾습니다.

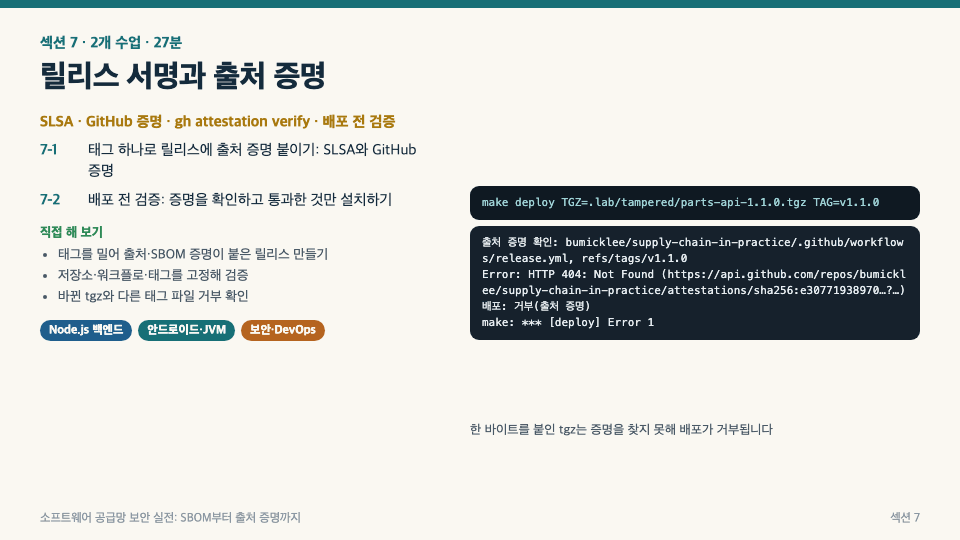
섹션 (7) 릴리스 서명과 출처 증명 · SLSA, GitHub artifact attestations, 배포 전 검증

태그 하나를 밀면 도는 릴리스 워크플로로 배포할 파일(tgz)에 출처 증명과 SBOM 증명을 붙입니다. 배포 스크립트는 gh attestation verify로 저장소·워크플로·태그를 고정해 확인하고, 통과한 것만 잠금 목록대로 설치합니다. 내용을 바꾼 파일, 다른 저장소나 다른 태그에서 만든 파일이 거부되는 것까지 확인합니다.

섹션 (8) 마무리 실습 · 전체 파이프라인과 도입 순서

취약한 의존성을 넣은 PR이 막히고, 고쳐서 머지하고, 태그를 밀어 증명이 붙은 릴리스를 만들고, 감시 도구에 SBOM을 올리고, 배포 전 검증을 통과시키는 과정을 처음부터 끝까지 잇습니다. 마지막으로 우리 팀이 무엇부터 도입할지 순서를 정리합니다.

이런 분들께
추천드려요

학습 대상은
누구일까요?

  • npm으로 서비스를 만들고 배포하는 Node.js 백엔드 개발자

  • Gradle로 라이브러리나 안드로이드 앱을 빌드하고 서드파티 SDK를 넣는 개발자

  • CI/CD와 릴리스 절차를 맡은 DevOps·플랫폼 담당자

  • SBOM 제출이나 공급망 보안 점검을 요청받았는데 어디서 시작할지 막막한 보안 담당자

  • SBOM·SLSA·VEX 같은 말을 들었지만 실제로 돌려 본 적은 없는 분

선수 지식,
필요할까요?

  • npm install이나 Gradle 빌드를 해 본 정도면 됩니다. 보안 지식은 없어도 됩니다.

  • 터미널에서 명령을 실행하고 출력을 읽을 수 있고, Git으로 클론·커밋을 해 본 적이 있으면 됩니다.

안녕하세요
아프로 OG입니다.

커리어인증

IT 산업의 격변기였던 Y2K 시절, 서버 개발자로 첫발을 내디뎠다. 이후 다양한 업종의 현장에서 개발자와 인프라 엔지니어 역할을 넘나들며 기술의 기초부터 복잡한 인프라 생태계까지 온몸으로 체득했다. 수많은 시스템을 구축하고 다듬어온 경험을 발판 삼아, 최근에는 IT 보안 및 융합 기술 영역에서 새로운 가치를 만들어가고 있다.

커리큘럼

전체

18개 ∙ (3시간 34분)

해당 강의에서 제공:

수업자료
강의 게시일: 
마지막 업데이트일: 

수강평

아직 충분한 평가를 받지 못한 강의입니다.
모두에게 도움이 되는 수강평의 주인공이 되어주세요!

아프로 OG님의 다른 강의

지식공유자님의 다른 강의를 만나보세요!

비슷한 강의

같은 분야의 다른 강의를 만나보세요!

얼리버드 할인 중

₩38,500

22%

₩49,500

평생교육이용권 지원 강의