채널톡 아이콘

서버·앱·ESP32까지, 인증서 실전: TLS·mTLS·코드 서명

인증서 수명이 47일로 줄어드는 시대, 서버의 TLS·mTLS·사내 CA부터 모바일 앱과 ESP32의 서버 확인·서명된 업데이트·하드웨어 키 증명까지 실제 콘솔·보드·태블릿 화면으로 익히는 인증서 실전 강의

1명 이 수강하고 있어요.

난이도 초급

수강기한 무제한

인증서
인증서
SSL
SSL
codesign
codesign
인증서
인증서
SSL
SSL
codesign
codesign

수강 후 이런걸 얻을 수 있어요

  • 인증서 오류의 번호와 깊이를 읽고 체인이 끊긴 자리를 찾는 능력

  • 47일 수명에 맞춘 자동 갱신·reload·만료 감시(ARI, 내 인증서 목록) 구성

  • 사내 CA(오프라인 루트 + step-ca 중간 CA)로 짧은 수명 인증서와 SSH 인증서를 발급하는 경험

  • 서비스 사이 mTLS를 세우고, 앞단 종료·헤더 위조·두 CA 겹침 교체 같은 운영 함정을 피하는 법

  • ESP32와 모바일 앱이 서버를 확인하는 방식과 실패 세 가지(이름·루트·시계)를 진단하는 법

  • 서명된 OTA·앱 서명·Secure Boot로 기기와 앱의 코드를 지키는 구조

  • 하드웨어 키 증명을 서버에서 판정하는 체크리스트 12줄과 그 한계

  • CT 감시·CAA·피닝의 득실 등 고리가 끊겼을 때를 대비하는 운영 습관

  • 내 서비스와 기기에 인증서 자동화를 도입하는 순서


인증서 하나가 끊기면, 서버도 앱도 기기도 멈춥니다


TLS 인증서가 어떻게 만들어지고, 어떻게 믿어지고, 어디서 끊기는지를 서버에서 시작해 모바일 앱과 ESP32 보드까지 따라가며 배웁니다. 웹 서비스의 HTTPS, 서비스 사이 mTLS, 사내 CA, 앱과 펌웨어의 서명된 업데이트, 기기의 하드웨어 키 증명처럼 인증서가 쓰이는 실무 현장을 한 강의에서 다룹니다.

  • 수업마다 설명(애니메이션) → 재연(실제 사고) → 데모(실제 화면) 순서로, 원리를 본 직후 같은 영상에서 터미널·보드·태블릿으로 확인합니다.

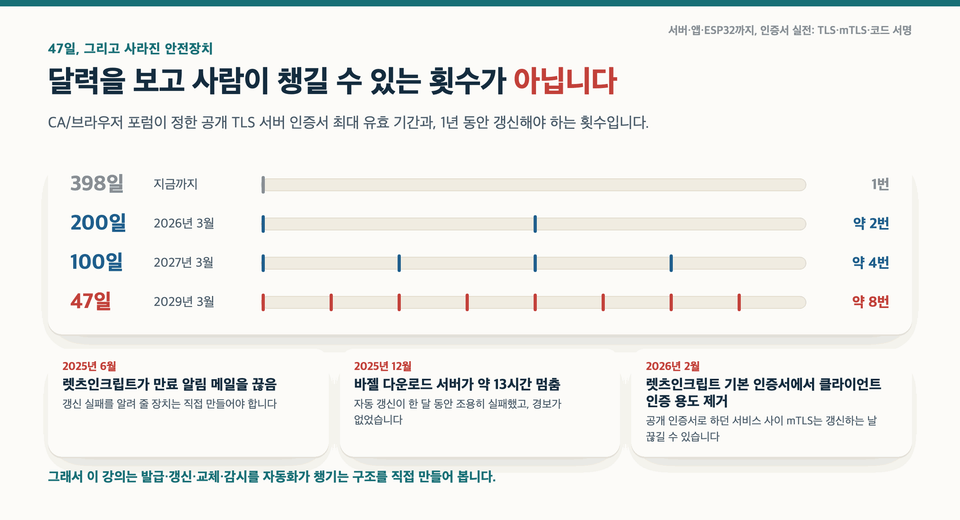
  • 공개 TLS 인증서의 최대 유효 기간은 2026년 3월 200일, 2027년 3월 100일, 2029년 3월 47일로 줄어듭니다. 47일이면 1년에 여덟 번쯤 갱신해야 합니다.

  • 10개 섹션, 32개 수업, 총 8시간 32분입니다. 서버·모바일 앱·ESP32 세 수강 경로 가운데 내 일에 맞는 길을 고를 수 있습니다.

왜 이 강의를 만들었나요? 같은 날 두 팀에 장애가 났다고 해 봅시다. 웹 팀은 결제 페이지 인증서가 새벽에 만료됐고, 기기 팀은 공장에서 나간 기기 만 대가 서버에 붙지 못합니다. 서로 상관없어 보이지만 따라 올라가면 같은 인증서 체인의 고리 하나에 닿습니다. 웹 서버는 설정 한 줄로 고치지만, 현장에 나간 기기와 이미 깔린 앱은 고칠 업데이트조차 받지 못할 수 있습니다. 실제로 2025년 12월, 빌드 도구 바젤의 다운로드 서버는 자동 갱신이 한 달 동안 조용히 실패한 끝에 인증서 만료로 열세 시간쯤 멈췄습니다. 인증서 강의는 많지만 대부분 서버 설정에서 끝납니다. 이 강의는 서버와 앱과 기기를 같은 체인 위에 놓고, 갱신과 감시를 사람이 아니라 자동화가 챙기는 구조를 직접 만들어 봅니다.

이런 내용을 배워요


섹션 (1) 들어가며 · 두 장애, 강의 지도, 실습장 준비

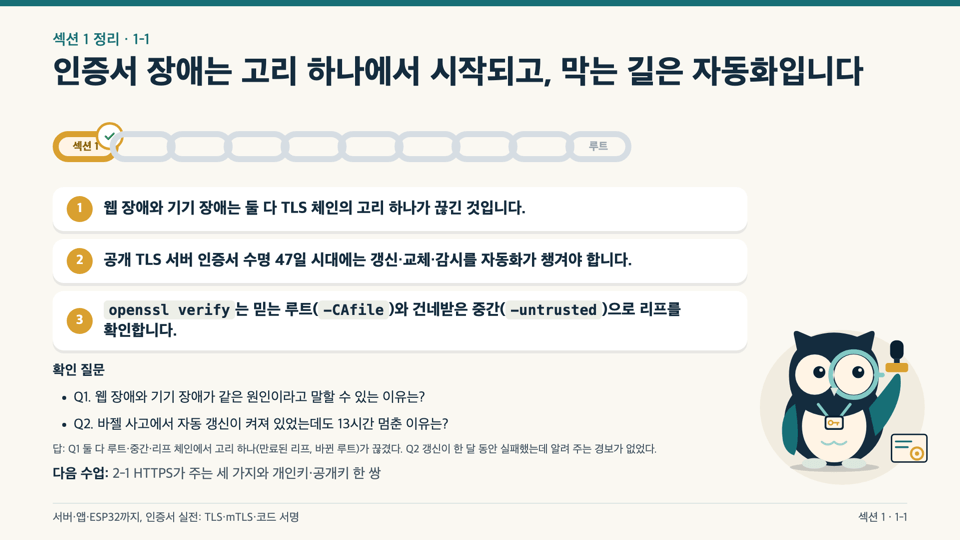
같은 날 터진 웹 인증서 만료와 기기 만 대의 접속 실패를 따라가며, 인증서 장애가 체인의 고리 하나에서 시작된다는 것을 봅니다. 서버 TLS, 앱 서명, 펌웨어 OTA가 각각 무엇을 믿고 출발하는지 나누고, 실습 저장소를 받아 첫 체인 검증까지 끝냅니다.


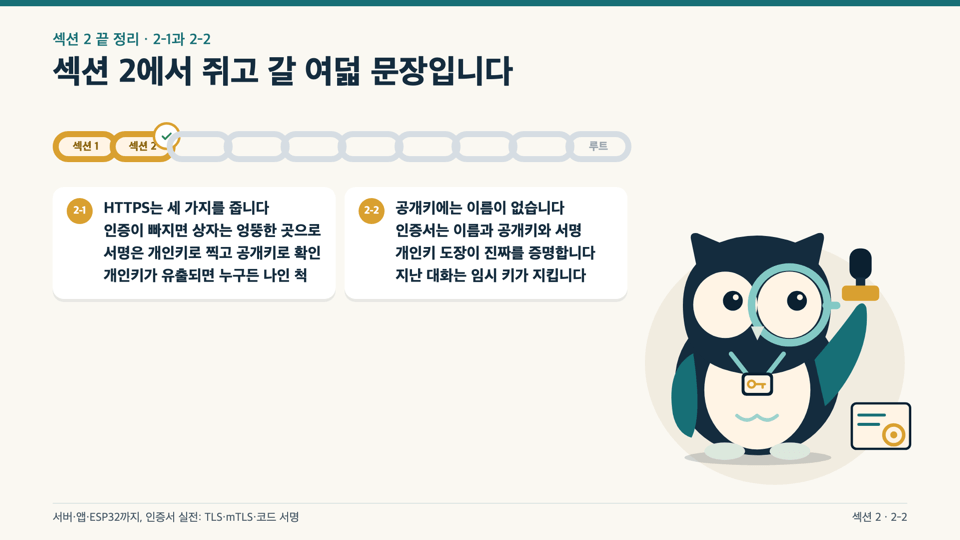
섹션 (2) 키 한 쌍과 TLS · 개인키·공개키, TLS 1.3, 양자 내성

HTTPS가 주는 세 가지(기밀성·무결성·인증)와 개인키·공개키 한 쌍에서 출발합니다. 실제 TLS 1.3 핸드셰이크 로그를 한 줄씩 읽고, OpenSSL 3.5에서 기본으로 골라지는 양자 내성 하이브리드 키 교환(X25519MLKEM768)을 확인합니다.


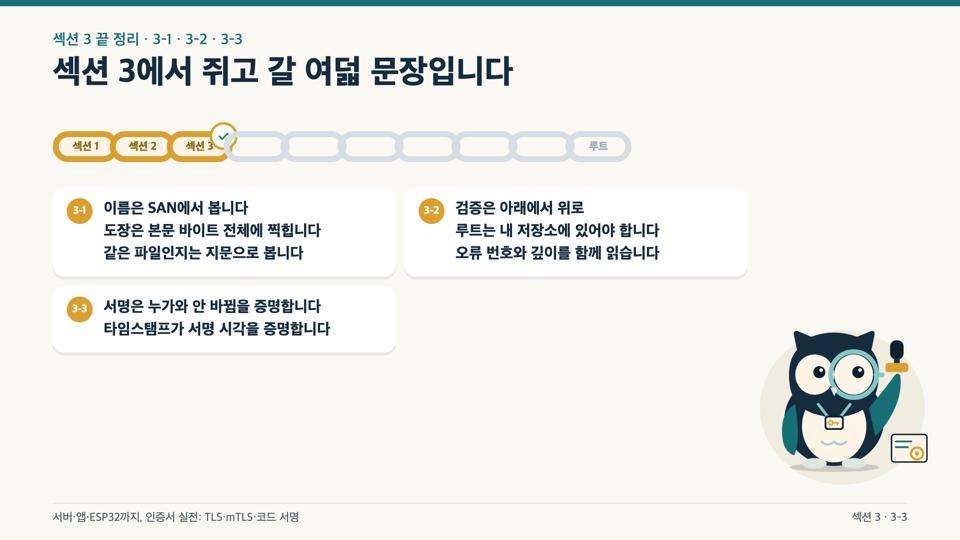
섹션 (3) 인증서와 신뢰 체인 · 인증서 구조, 체인이 깨지는 다섯 가지

인증서 한 장을 필드 단위로 읽고, 루트·중간·리프로 이어지는 체인을 직접 검증합니다. 일부러 깨뜨린 체인 다섯 가지를 같은 명령에 넣어 오류 번호와 깊이로 끊긴 자리를 찾는 법을 익히고, 전자서명·타임스탬프·JWT까지 같은 원리로 묶습니다.

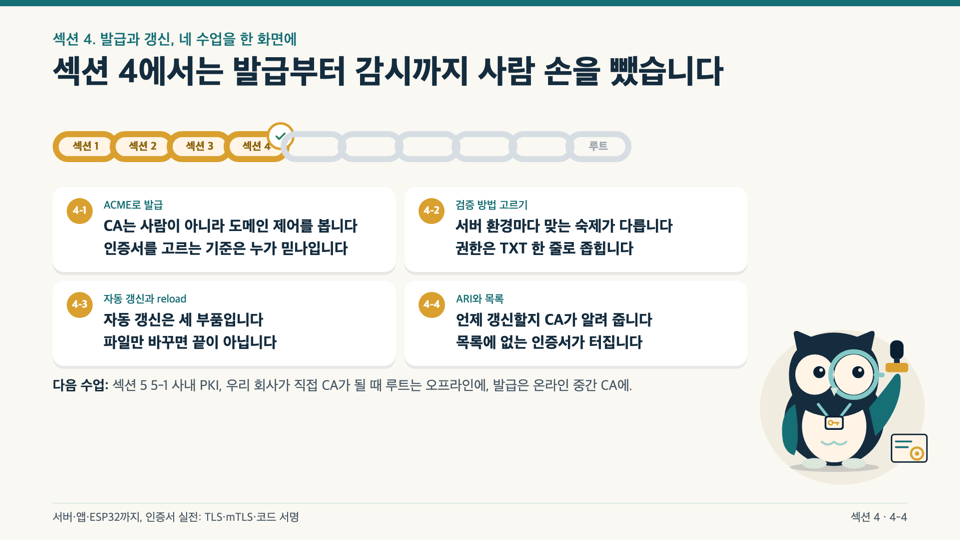
섹션 (4) 발급과 갱신 · ACME, HTTP-01·DNS-01, 자동 갱신, ARI

내 PC에 띄운 시험용 ACME 서버로 인증서 발급 한 건을 처음부터 끝까지 따라갑니다. HTTP-01과 DNS-01 중 무엇을 고를지, 자동 갱신이 파일만 바꾸고 끝나면 왜 안 되는지(reload), ARI로 CA가 갱신 시점을 알려 주는 방법과 내 인증서 목록 만들기를 다룹니다.

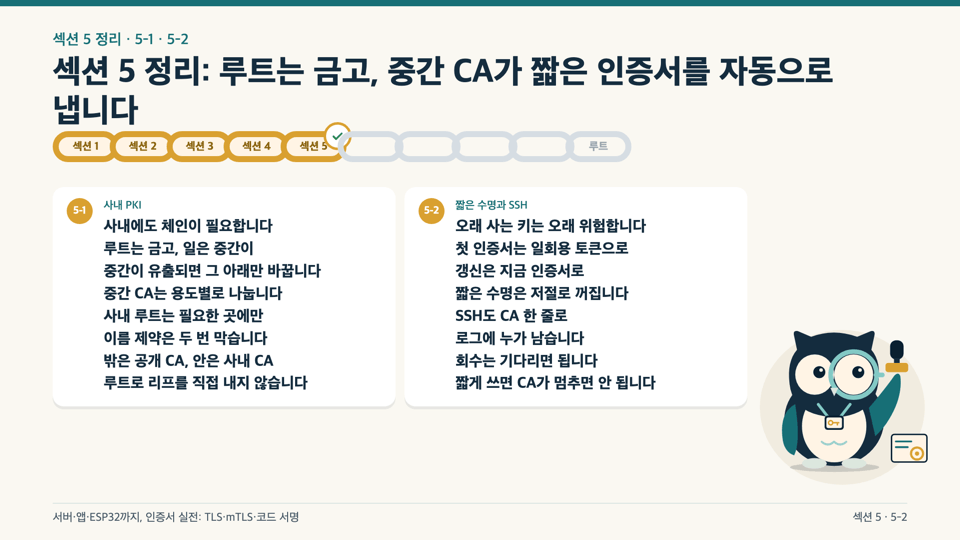
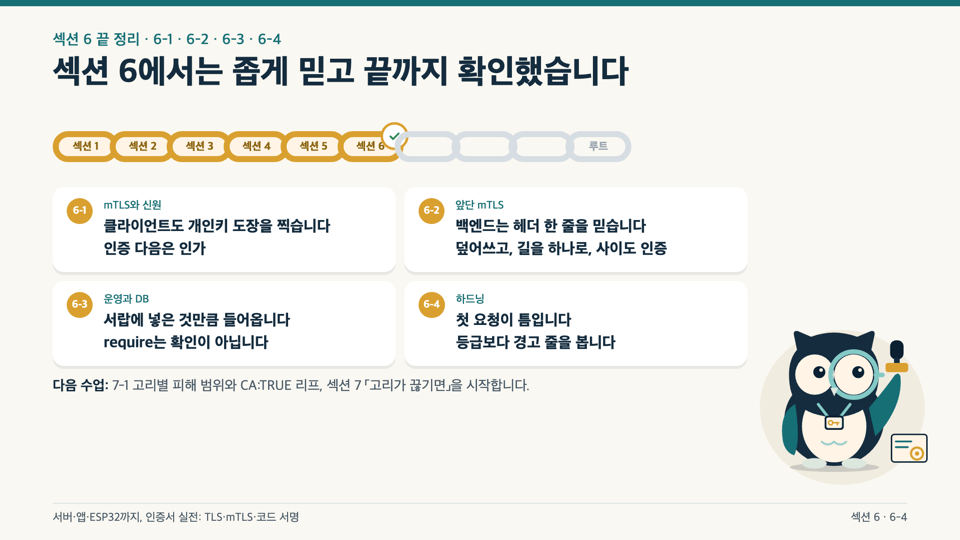
섹션 (5) 사내 CA · 오프라인 루트, step-ca, 짧은 수명 인증서

우리 회사가 직접 CA가 될 때의 구조를 만듭니다. 루트는 오프라인 금고에 두고, 온라인 중간 CA(step-ca)가 짧은 수명 인증서와 SSH 인증서를 자동으로 내줍니다.

섹션 (6) mTLS와 TLS 운영 · 인증서가 곧 신원, 헤더 위조, HSTS

서비스 사이 접속을 mTLS로 한 단계씩 켜고, 인증서가 곧 신원이 되는 구조를 봅니다. 앞단 프록시에서 mTLS를 끊을 때 생기는 헤더 위조, 두 CA를 겹쳐 교체하는 법, DB 접속의 sslmode, 다운그레이드를 막는 TLS 하드닝과 HSTS까지 운영 함정을 짚습니다.

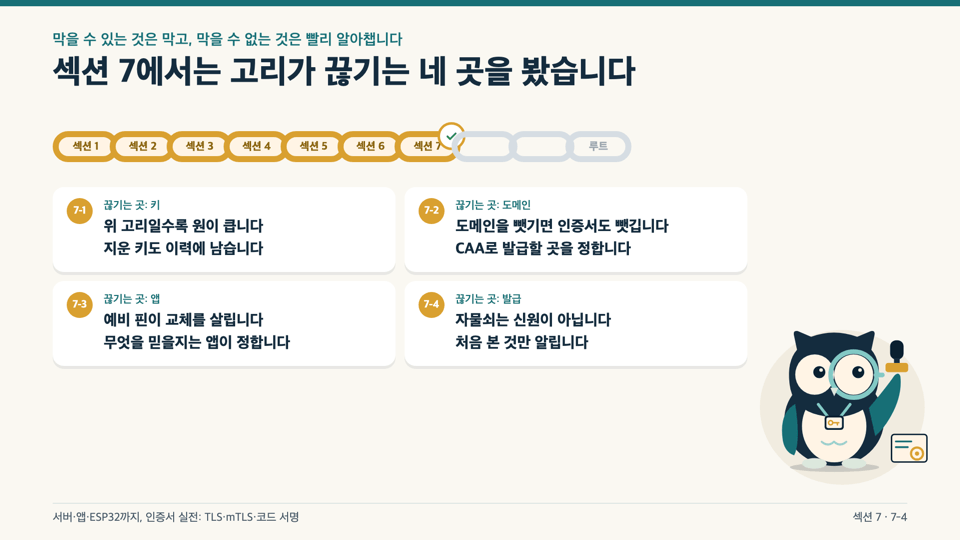
섹션 (7) 고리가 끊기면 · CA:TRUE 리프, CAA, 피닝, CT 감시

고리별로 무엇이 무너지는지 피해 범위를 나눕니다. CA:TRUE가 붙은 리프, CAA와 서브도메인 탈취, 모바일 앱의 신뢰 저장소와 피닝의 득실, 그리고 내 도메인으로 나간 인증서를 CT 로그로 감시하는 법을 봅니다.

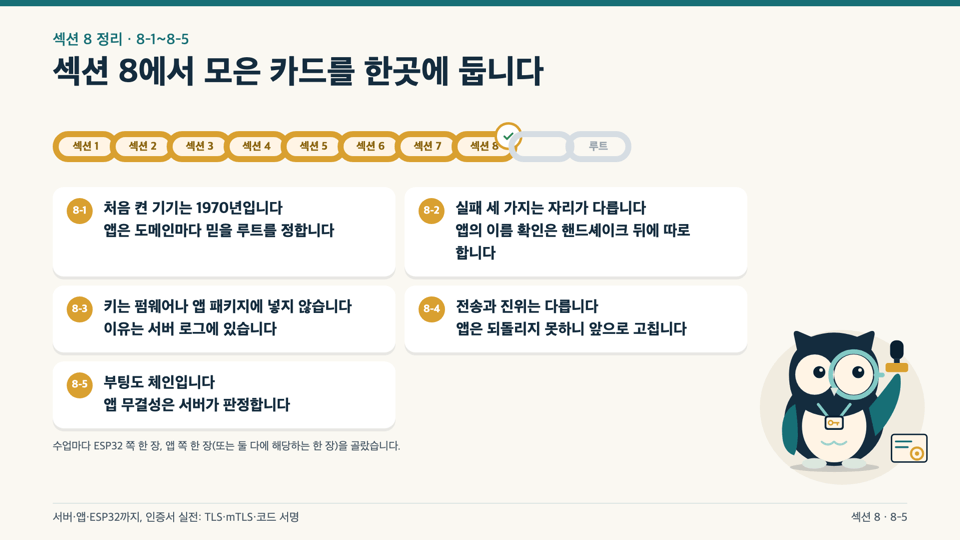
섹션 (8) 기기와 앱이 서버를 믿는 법 · ESP32와 모바일 앱

같은 개념을 ESP32 펌웨어와 모바일 앱에 나란히 놓고 봅니다. 펌웨어의 인증서 번들과 1970년 시계 문제, 서버 확인이 실패하는 세 가지, 기기와 앱의 mTLS, 서명된 OTA와 APK 서명·롤백, Secure Boot(QEMU)와 앱 무결성 검사를 실제 보드와 태블릿 화면으로 확인합니다.

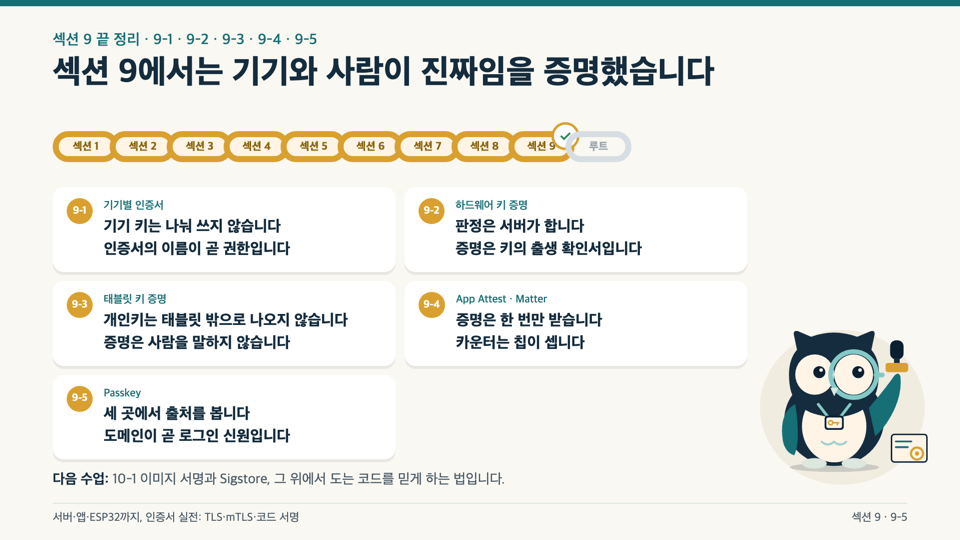
섹션 (9) 기기 인증서와 하드웨어 키 증명 · 증명 체크리스트 12줄, Passkey

같은 인증서를 기기 100대가 나눠 쓸 때의 위험에서 출발해 기기별 인증서 받기로 갑니다. 실제 안드로이드 태블릿의 칩 안에서 키를 만들고, 받은 증명 체인을 서버 쪽 체크리스트 12줄로 판정합니다. Apple App Attest·Matter 기기 증명, Passkey와 .well-known까지 다룹니다.


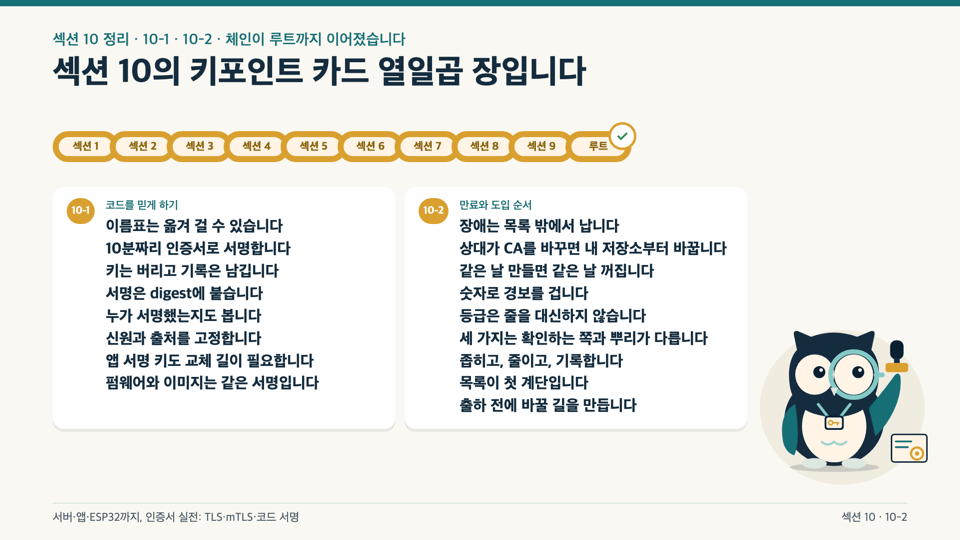
섹션 (10) 공급망과 운영 · 이미지 서명, Sigstore, 도입 순서

컨테이너 이미지와 코드에 서명하고 Sigstore로 확인하는 법을 봅니다. 마지막으로 만료로 터지는 인증서 유형을 모아 보고, 내 서비스와 기기에 오늘부터 도입할 순서를 정리합니다.

수강 전 참고 사항

실습 환경

  • 운영 체제: 강의 화면은 macOS입니다. 리눅스에서도 같은 명령으로 따라 할 수 있습니다. 윈도우는 WSL2(Ubuntu 권장) 안에서 따라 하시길 권합니다(윈도우·WSL2 환경은 직접 녹화해 확인하지 않았습니다).

  • 사용 도구: OpenSSL 3.5 이상, Docker, Python 3.12, Git. 모두 무료이고 유료 플랜이나 진짜 도메인, 공개 CA 인증서는 필요 없습니다. 서버는 모두 내 PC(127.0.0.1)에만 띄웁니다.

  • 하드웨어(선택): ESP32 보드(녹화는 ESP32-C5, ESP-IDF v5.5)와 안드로이드 기기(Android 9 이상, 녹화는 Android 15 태블릿). 없으면 해당 데모는 실제 화면을 보는 것으로 완료합니다. Secure Boot처럼 되돌릴 수 없는 보드 설정은 굽지 않고 QEMU에서만 해 봅니다. 아이폰 실기기는 쓰지 않습니다.

  • PC 사양: 특별한 사양은 필요 없습니다. Docker 컨테이너를 몇 개 함께 띄우는 실습이 있어 메모리 여유가 있으면 편합니다. 그래픽카드는 필요 없습니다.


학습 자료

  • 슬라이드 교재 PDF(698쪽): 모든 수업의 그림·명령·실제 출력·실패 진단 카드. 앞쪽에 교재 보는 법, 세 수강 경로, 목차가 있고 PDF 책갈피로 수업을 바로 찾아갈 수 있습니다. 용량은 약 106MB입니다.

  • 강의 소개 PDF(19쪽): 섹션별로 먼저 확인할 문제, 직접 해 볼 일, 완료 기준을 한 장씩 정리했습니다.

  • 실습 저장소(GitHub 공개, MIT): 체인 만들기, 깨진 체인, ACME 시험 서버, step-ca, mTLS, nginx 하드닝, CT 감시, ESP32 펌웨어, 안드로이드 데모 앱, 키 증명 판정, Passkey, 이미지 서명까지 실습 폴더 22개. 키 파일은 들어 있지 않고, 모든 키와 인증서는 실행할 때 내 PC에서 새로 만들어집니다.

선수 지식 및 유의사항

  • 선수 지식: 터미널에서 명령을 실행하고 출력을 읽을 수 있으면 됩니다. 인증서·암호 지식은 없어도 됩니다. 처음 듣는 말은 수업마다 짧게 풀어 줍니다. 펌웨어·앱 코드는 읽을 수 있으면 충분합니다.

  • 영상과 권장 학습 방법: 1080p 영상이며, 나레이션은 AI 음성입니다. 모든 수업에 자막이 있습니다. 수업 하나가 12~22분이고, 수업 노트 첫 줄의 시간표로 원하는 구간(설명·재연·데모)을 바로 찾아갈 수 있습니다. 하는 일에 따라 서버(22개 수업), 모바일 앱(22개 수업), ESP32·IoT(18개 수업) 경로를 골라 들어도 됩니다.

  • 질문과 업데이트: 막히는 곳은 질문 게시판에 남겨 주세요. 인증서 수명 일정이나 도구 버전이 바뀌면 실습 저장소와 자료를 고쳐 둡니다.

  • 저작권: 강의 영상과 교재 PDF의 무단 복제·배포를 금지합니다. 실습 저장소의 코드는 MIT 라이선스로 자유롭게 쓸 수 있습니다. 실습은 내 PC와 내 기기에서만 하고, 다른 사람의 서버나 기기에는 시험하지 마세요.

이런 분들께
추천드려요

학습 대상은
누구일까요?

  • HTTPS 인증서를 손으로 갱신하고 있거나, 47일 수명이 걱정되는 백엔드·인프라 개발자

  • 서비스 사이 인증을 mTLS나 사내 CA로 바꾸려는 개발자

  • ESP32 등 IoT 기기의 서버 연결·OTA·기기 인증서를 설계하는 펌웨어 개발자

  • 앱의 신뢰 저장소·피닝·앱 무결성·Passkey를 다루는 안드로이드·iOS 개발자

  • 인증서 오류를 만날 때마다 검색으로 넘겨 왔고, 원리부터 한 번 정리하고 싶은 분

선수 지식,
필요할까요?

  • 터미널에서 명령을 실행하고 출력을 읽을 수 있으면 됩니다. 인증서·암호 지식은 없어도 됩니다

  • 펌웨어·앱 코드는 읽을 수 있으면 충분합니다. 직접 빌드하지 않아도 흐름을 따라올 수 있습니다.

안녕하세요
아프로 OG입니다.

커리어인증

IT 산업의 격변기였던 Y2K 시절, 서버 개발자로 첫발을 내디뎠다. 이후 다양한 업종의 현장에서 개발자와 인프라 엔지니어 역할을 넘나들며 기술의 기초부터 복잡한 인프라 생태계까지 온몸으로 체득했다. 수많은 시스템을 구축하고 다듬어온 경험을 발판 삼아, 최근에는 IT 보안 및 융합 기술 영역에서 새로운 가치를 만들어가고 있다.

커리큘럼

전체

32개 ∙ (8시간 31분)

해당 강의에서 제공:

수업자료
강의 게시일: 
마지막 업데이트일: 

수강평

아직 충분한 평가를 받지 못한 강의입니다.
모두에게 도움이 되는 수강평의 주인공이 되어주세요!

아프로 OG님의 다른 강의

지식공유자님의 다른 강의를 만나보세요!

비슷한 강의

같은 분야의 다른 강의를 만나보세요!

얼리버드 할인 중

월 ₩395,891

5개월 할부 시

29%

₩137,500

₩1,979,453

평생교육이용권 지원 강의