inflearn logo

Bảo mật chuỗi cung ứng phần mềm trong thực tiễn: từ SBOM đến chứng minh nguồn gốc

Chúng ta sẽ trực tiếp thực hành trên các dự án npm và Gradle cách tái hiện trên máy tính của mình một cuộc tấn công chuỗi cung ứng bắt đầu chỉ từ một tên gói nội bộ, rồi ngăn chặn nó trước khi phát hành bằng SBOM, cổng kiểm soát PR và chứng thực nguồn gốc.

1 học viên đang tham gia khóa học này

Độ khó Cơ bản

Thời gian Không giới hạn

devsecops
devsecops
gradle
gradle
npm-ci
npm-ci
devsecops
devsecops
gradle
gradle
npm-ci
npm-ci

Bạn sẽ nhận được điều này sau khi học.

  • Con mắt rà soát đường đi của các dependency qua bốn bước: tên gọi → nguồn → nội dung → thực thi

  • Thiết lập ngăn chặn các cuộc tấn công vào dependency npm bằng scope, .npmrc, tệp khóa và ignore-scripts

  • Cách tạo và đọc SBOM CycloneDX·SPDX, đồng thời kiểm tra với các yếu tố tối thiểu

  • Cách xác định thứ tự khắc phục bằng CVSS·EPSS·KEV và ghi lại “Không bị ảnh hưởng” kèm căn cứ bằng VEX

  • Quy trình tải SBOM của bản phát hành lên Dependency-Track để theo dõi các CVE mới

  • Cổng kiểm duyệt PR bằng Dependency Review để chặn các dependency dễ bị tấn công trước khi merge

  • Gộp các kho lưu trữ Gradle và verification-metadata, kiểm tra SDK bên thứ ba (AAR) và SBOM của ứng dụng

  • Tập lệnh đính kèm chứng thực nguồn gốc vào các tệp bản phát hành, đồng thời ghim và xác minh kho lưu trữ, quy trình làm việc và thẻ trước khi phân phối.

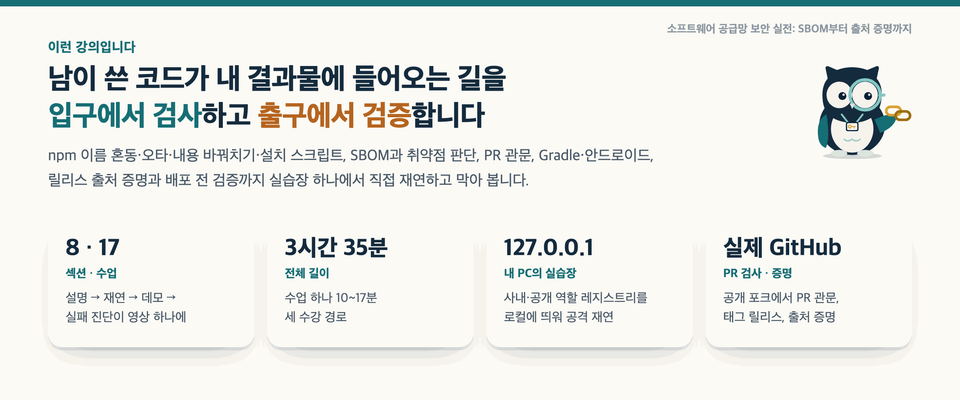
Chỉ cần một tên gói nội bộ, mã của người khác đã lọt vào bản dựng của bạn.

Mã của tôi không có vấn đề gì, nhưng chuyện mã của người khác lọt vào thông qua một dependency, một dòng cấu hình hay một bước build vẫn liên tục xảy ra. Khóa học này sử dụng một dự án npm và một dự án Gradle/Android, hướng dẫn xuyên suốt từ đầu đến cuối cách trực tiếp tái hiện các cuộc tấn công dependency trên máy tính của mình, ngăn chặn chúng, ghi lại bằng SBOM, thêm chứng thực nguồn gốc vào bản phát hành và xác minh trước khi triển khai.

  • Mỗi buổi học sẽ theo trình tự giải thích (hoạt hình) → tái hiện (thực hành cấu trúc của sự cố thực tế trong môi trường thực hành) → demo (trên màn hình terminal, GitHub và Dependency-Track thực tế). Tất cả các phần tái hiện tấn công chỉ diễn ra trong registry cục bộ trên PC của tôi.

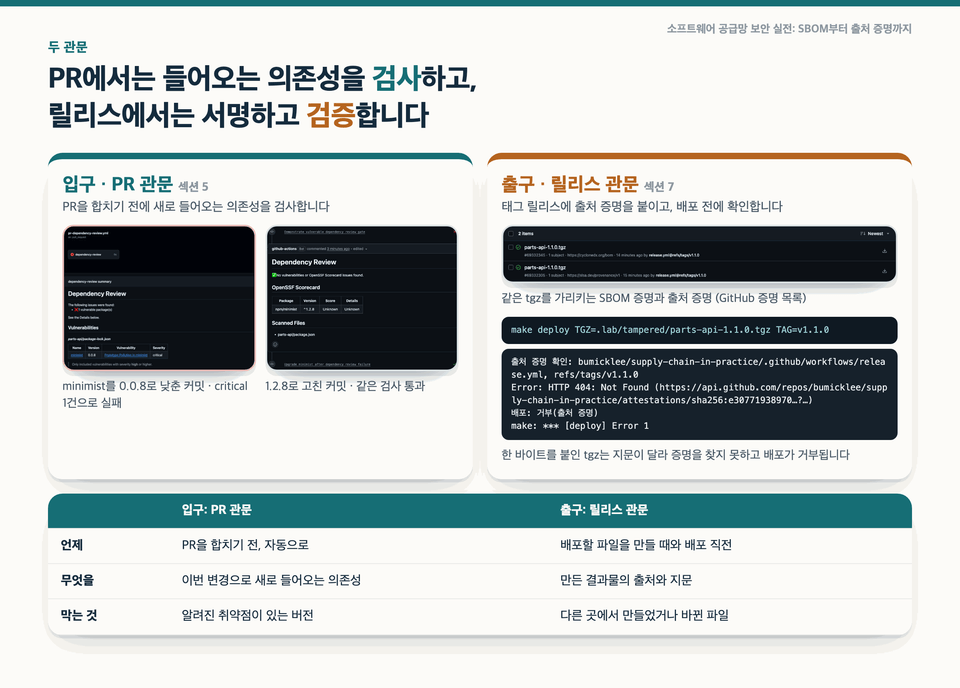
  • Bạn sẽ trực tiếp chứng kiến cảnh phiên bản cao hơn trong kho lưu trữ công khai thắng gói nội bộ, dấu vân tay trong tệp khóa ngăn chặn tệp bị thay thế, PR thêm dependency có lỗ hổng bị chặn trước khi merge và tệp phát hành bị thay thế bị từ chối trước khi triển khai.

  • 8 phần, 17 bài học, tổng cộng 3 giờ 35 phút. Bạn có thể chọn lộ trình phù hợp với công việc của mình trong số ba lộ trình: backend Node.js (14 bài học) · Android/JVM (11 bài học) · bảo mật/DevOps (toàn bộ 17 bài học).

Vì sao chúng tôi tạo khóa học này? event-stream (2018), Codecov (2021), nghiên cứu Dependency Confusion (2021), ua-parser-js (2021), cửa hậu xz-utils (2024). Cả năm sự cố đều xâm nhập thông qua các dependency và quy trình build, chứ không phải qua mã nguồn của công ty. Có nhiều tài liệu giới thiệu riêng lẻ về SBOM, đánh giá lỗ hổng, kiểm tra PR, ký và chứng minh nguồn gốc, nhưng rất khó tìm được một khóa học hướng dẫn thực hành xuyên suốt trên một dự án, từ tái hiện cuộc tấn công đến xác minh trước khi triển khai. Khóa học kết hợp kiểm tra dependency của Gradle với kiểm tra Android SDK lại càng hiếm. Chúng tôi tạo khóa học này để lấp đầy khoảng trống đó.

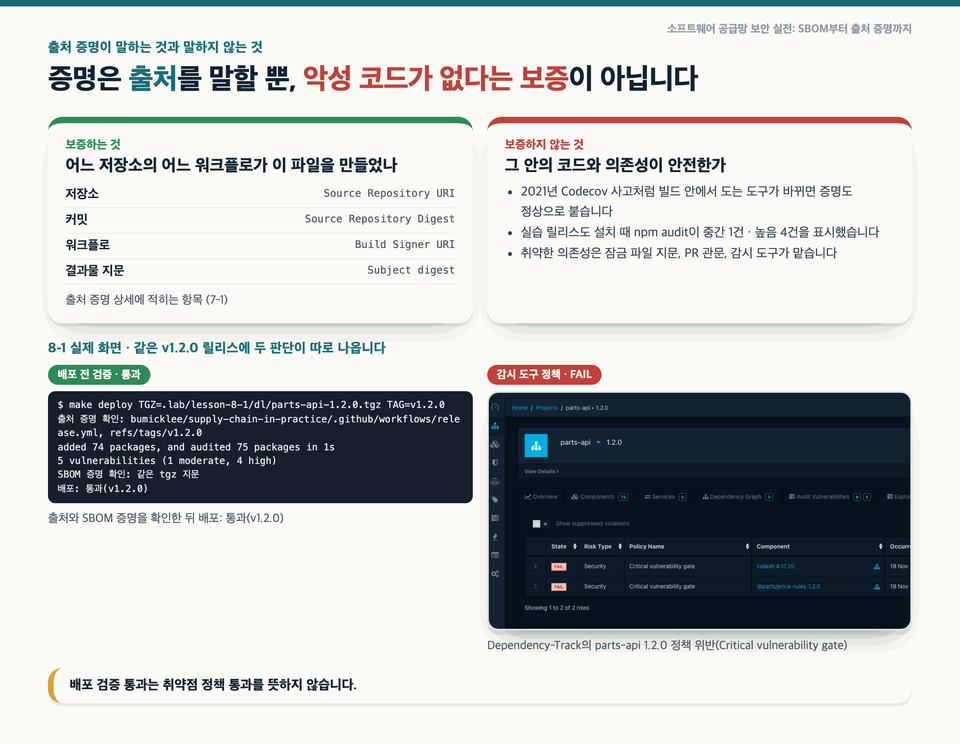
Có điều tôi muốn nói thật lòng.Chứng minh nguồn gốc chỉ đảm bảo rằng “tệp này được tạo bởi quy trình làm việc của kho lưu trữ chúng ta”, chứ không đảm bảo mã nguồn không chứa mã độc. Một bản phát hành vượt qua kiểm tra triển khai vẫn có thể không đáp ứng chính sách về lỗ hổng bảo mật. Trên thực tế, trong bài thực hành cuối cùng, việc xác minh nguồn gốc đã đạt nhưng chính sách lỗ hổng của công cụ giám sát lại không đạt. Khóa học này không nói rằng chỉ cần một công cụ là đủ, mà cùng bạn xem mỗi cổng kiểm soát xác minh những gì và không xác minh những gì.

Bạn sẽ học những nội dung như thế này

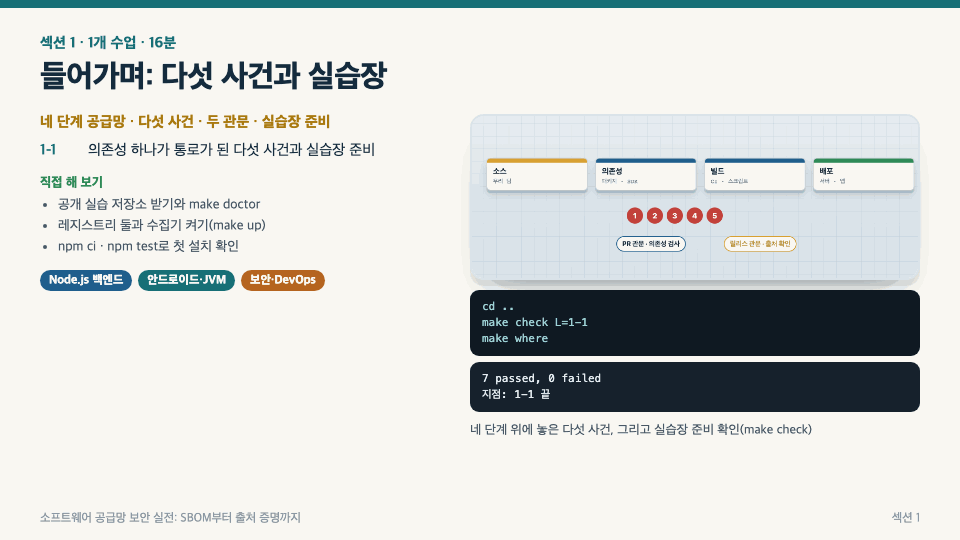
Mục (1) Giới thiệu · Năm sự cố và môi trường thực hành

Đặt năm sự cố mà chỉ một gói phụ thuộc đã trở thành con đường tấn công lên sơ đồ chuỗi cung ứngmã nguồn → gói phụ thuộc → bản dựng → triển khai, rồi tìm hiểu hai chốt kiểm soát mà khóa học này thiết lập (chốt PR và chốt phát hành). Hãy clone kho thực hành công khai và kiểm tra trạng thái sẵn sàng bằng make doctor, sau đó khởi chạy registry cục bộ và hoàn tất lần cài đặt đầu tiên.

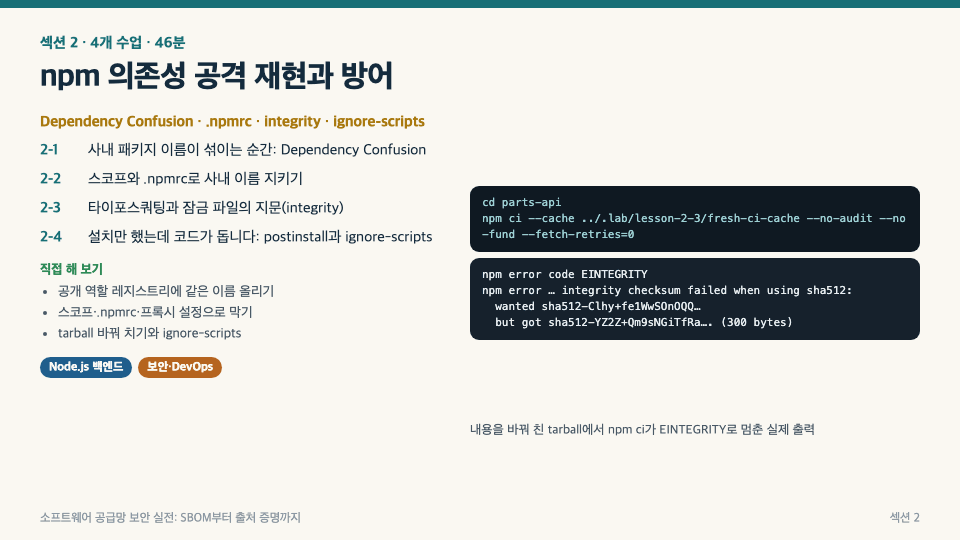
Mục (2) Tái hiện và phòng chống tấn công dependency npm · Dependency Confusion, scope, integrity, postinstall

Tái hiện tình huống một gói có cùng tên với gói nội bộ được đưa lên kho công khai với phiên bản cao hơn, khiến quá trình cài đặt chọn gói đó. Dùng **scope và .npmrc** để xác định nơi tải gói, chặn tên gói chỉ khác một chữ và tệp bị tráo bằng **dấu vân tay trong tệp khóa (integrity)**, đồng thời tắt postinstall—tập lệnh vẫn chạy ngay cả khi chỉ cài đặt—bằng ignore-scripts. Tóm lại, có bốn lớp bảo vệ: tên → nguồn gốc → nội dung → thực thi.

Phần (3) Tạo và đọc SBOM · CycloneDX, SPDX, purl, các yếu tố tối thiểu

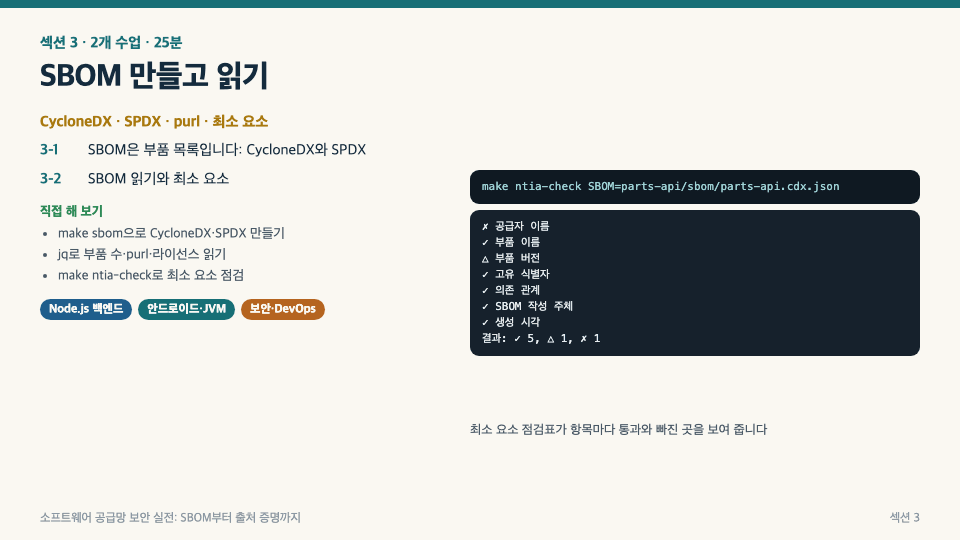
Hiểu SBOM như một danh sách linh kiện, tạo hai định dạng CycloneDX và SPDX trong cùng một dự án để so sánh các linh kiện tương ứng. Dùng jq để trích xuất số lượng linh kiện, các phụ thuộc bắc cầu, purl và giấy phép, rồi dùng bảng kiểm các yếu tố tối thiểu để xác nhận không thiếu sót. Bạn cũng sẽ trực tiếp tìm hiểu vì sao số lượng linh kiện thay đổi khi tạo SBOM mà không có tệp khóa.

Mục (4) Đánh giá lỗ hổng: Nên sửa gì trước? · CVSS, EPSS, KEV, VEX

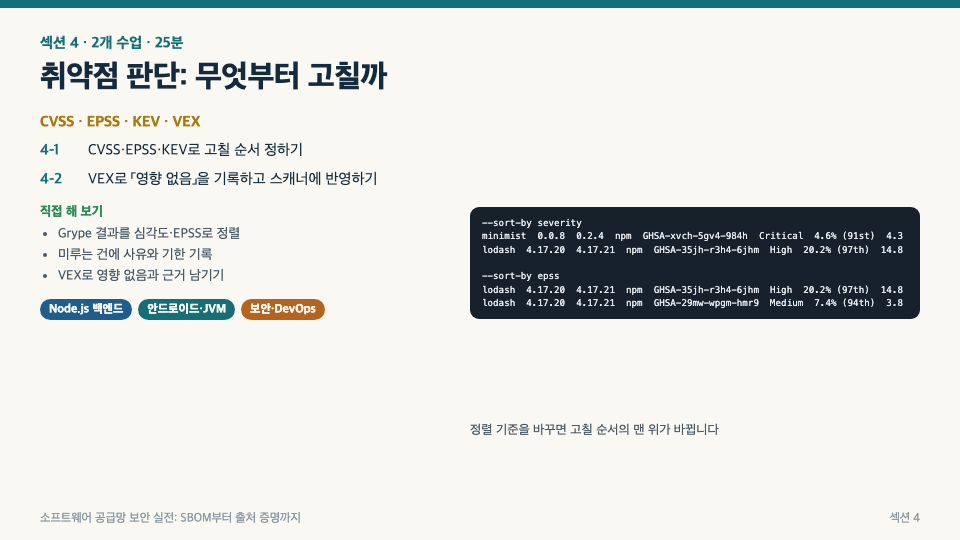
CVSS trả lời mức độ nghiêm trọng, EPSS cho biết khả năng bị khai thác trong tương lai, còn KEV cho biết liệu lỗ hổng đã bị khai thác hay chưa. Bạn sẽ sắp xếp lại kết quả của trình quét theo từng tiêu chí để xem thứ tự cần khắc phục thay đổi ra sao; với những cảnh báo không thực sự bị ảnh hưởng, bạn sẽ ghi nhận trạng thái «Không bị ảnh hưởng» kèm căn cứ trong VEX và cập nhật cho trình quét. Bạn cũng sẽ tái hiện tình huống trạng thái «Không bị ảnh hưởng» không có căn cứ che khuất các cảnh báo mới.

Mục (5) Giám sát CVE mới và cổng kiểm soát PR · Dependency-Track, dependency review

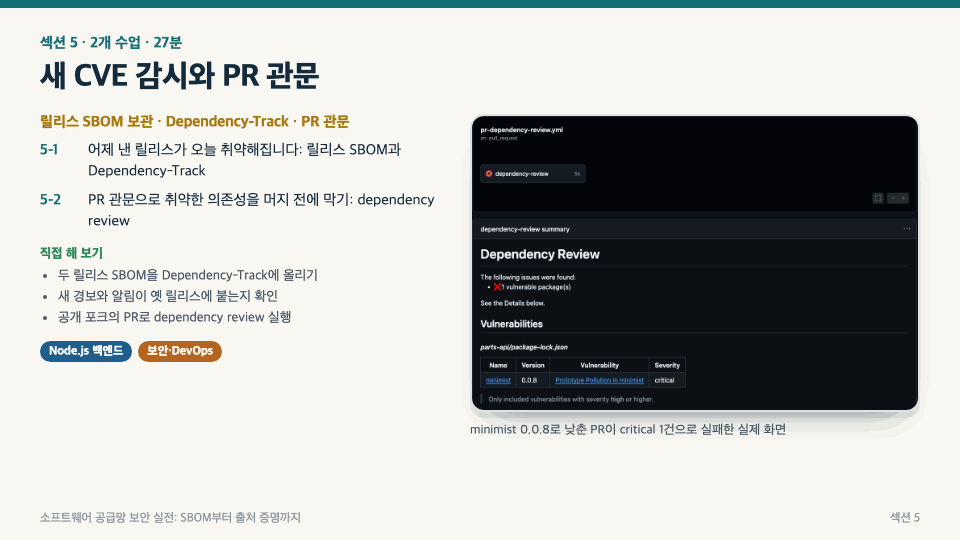
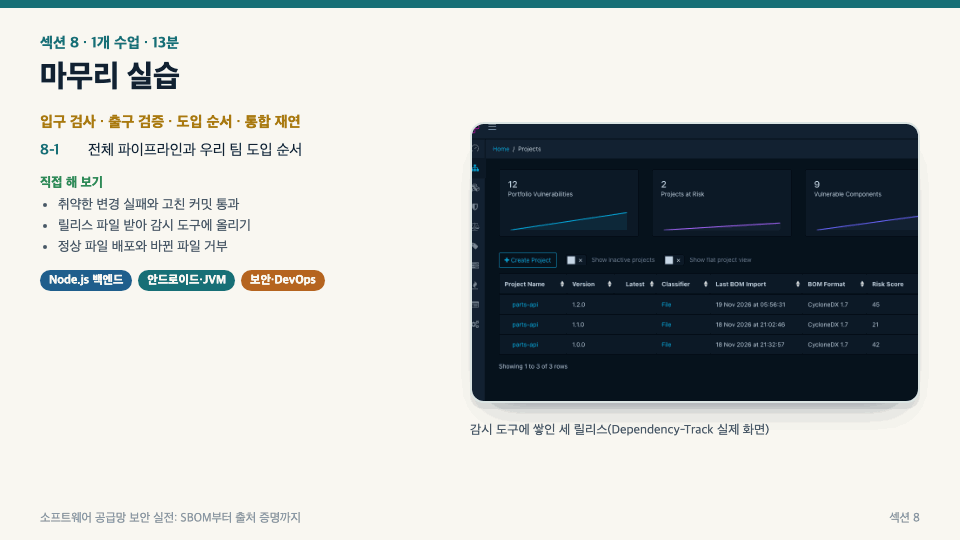
SBOM không tự theo dõi. Hãy tải SBOM của mỗi bản phát hành lên Dependency-Track, thiết lập chính sách và cảnh báo để tạo ra quy trình giúp phát hiện cảnh báo mới trên các bản phát hành đã được phát hành. Đồng thời, với dependency review của GitHub, bạn sẽ xem trên màn hình PR thực tế cảnh PR thêm dependency có lỗ hổng sẽ bị chặn trước khi merge, và được chấp nhận sau khi sửa phiên bản.

Phần (6) Chuỗi cung ứng Gradle và Android · thứ tự kho lưu trữ, verification-metadata, AAR

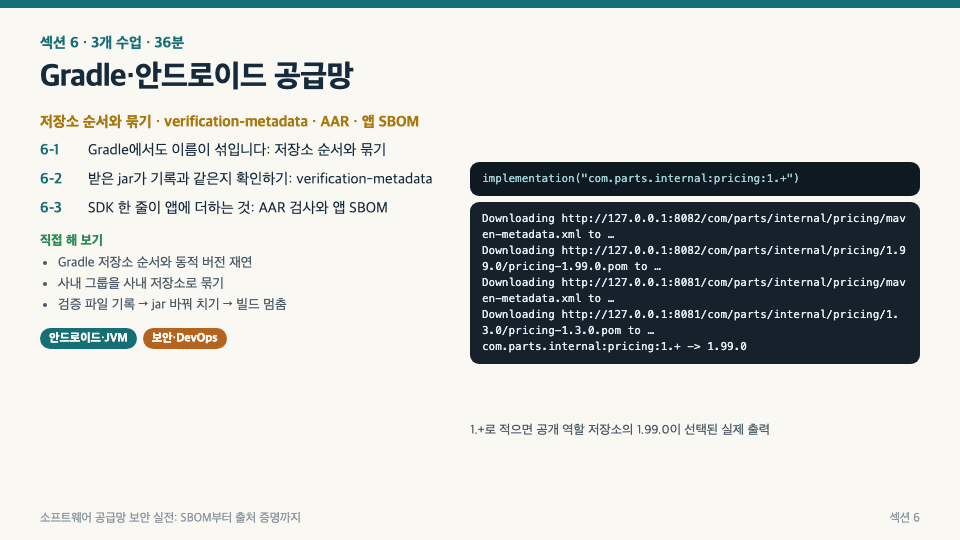
Ngay cả trong Gradle, tên gọi cũng dễ bị nhầm lẫn. Chúng tôi tái hiện tình huống một nhóm nội bộ bị tải từ kho công khai do thứ tự kho lưu trữ, rồi ngăn chặn bằng cách gom các kho lưu trữ với exclusiveContent. Dùng **verification-metadata.xml** để kiểm tra jar đã tải có khớp với bản ghi hay không, đồng thời tìm các quyền và thư viện native mà SDK bên thứ ba (AAR) bổ sung vào ứng dụng thông qua báo cáo hợp nhất và SBOM của ứng dụng.

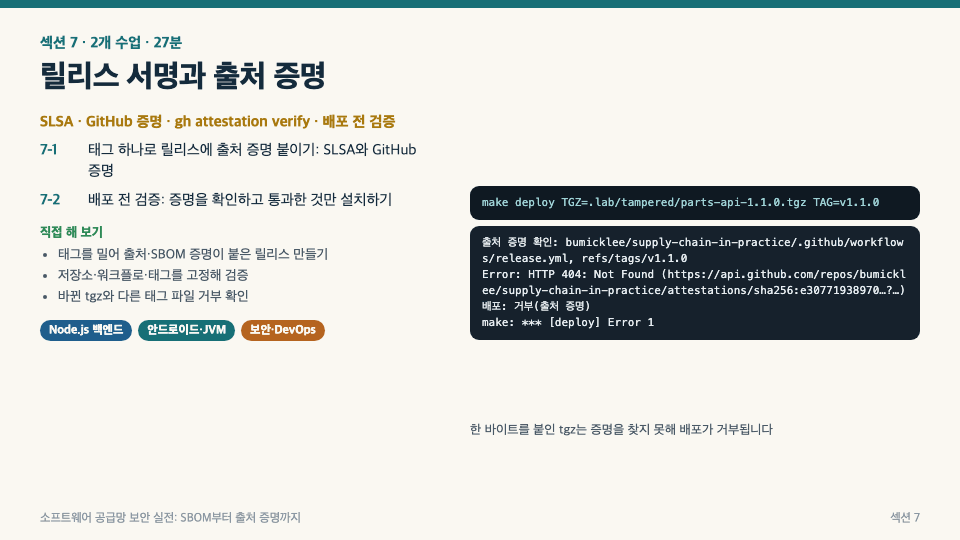
Mục (7) Ký phát hành và chứng thực nguồn gốc · SLSA, chứng thực artifact của GitHub, xác minh trước khi triển khai

Quy trình phát hành chạy khi đẩy một thẻ sẽ gắn chứng thực nguồn gốc và chứng thực SBOM cho các tệp sẽ triển khai (tgz). Tập lệnh triển khai dùng gh attestation verify để xác minh dựa trên kho lưu trữ, quy trình làm việc và thẻ đã được cố định, sau đó chỉ cài đặt những tệp vượt qua xác minh theo danh sách khóa. Hãy kiểm tra cả việc các tệp đã bị thay đổi nội dung, hoặc được tạo từ kho lưu trữ khác hay thẻ khác, đều bị từ chối.

Phần (8) Bài thực hành tổng kết · Toàn bộ quy trình và thứ tự triển khai

Chúng ta sẽ nối liền toàn bộ quy trình từ đầu đến cuối: chặn PR thêm dependency có lỗ hổng, sửa lỗi rồi merge, đẩy tag để tạo bản phát hành có chứng thực, tải SBOM lên công cụ giám sát và vượt qua bước xác minh trước khi triển khai. Cuối cùng, chúng ta sẽ xác định thứ tự những gì đội ngũ nên áp dụng trước.

Khuyến nghị cho
những người này

Khóa học này dành cho ai?

  • Nhà phát triển backend Node.js xây dựng và triển khai dịch vụ bằng npm.

  • Nhà phát triển xây dựng thư viện hoặc ứng dụng Android bằng Gradle và tích hợp SDK của bên thứ ba

  • Người phụ trách DevOps và nền tảng, đảm nhiệm CI/CD và quy trình phát hành.

  • Nhân viên phụ trách bảo mật được yêu cầu nộp SBOM hoặc kiểm tra an ninh chuỗi cung ứng nhưng không biết nên bắt đầu từ đâu.

  • Những người đã nghe đến các thuật ngữ như SBOM, SLSA, VEX nhưng chưa từng thực sự thử chạy chúng.

Cần biết trước khi bắt đầu?

  • Chỉ cần đã từng chạy npm install hoặc build bằng Gradle là được. Không cần kiến thức về bảo mật.

  • Bạn chỉ cần biết chạy lệnh trong terminal, đọc kết quả và từng clone, commit bằng Git.

Xin chào
Đây là brunoleebi8302

Xác minh sự nghiệp

Trong thời kỳ Y2K đầy biến động của ngành CNTT, tôi bắt đầu sự nghiệp với vai trò nhà phát triển máy chủ. Sau đó, tại các hiện trường thuộc nhiều ngành nghề khác nhau, tôi đảm nhiệm đan xen vai trò nhà phát triển và kỹ sư hạ tầng, trực tiếp lĩnh hội mọi thứ từ nền tảng công nghệ đến hệ sinh thái hạ tầng phức tạp. Dựa trên kinh nghiệm xây dựng và tinh chỉnh vô số hệ thống, gần đây tôi đang tạo ra những giá trị mới trong lĩnh vực an ninh CNTT và công nghệ hội tụ.
Thêm

Chương trình giảng dạy

Tất cả

18 bài giảng ∙ (3giờ 34phút)

Tài liệu khóa học:

Tài liệu bài giảng
Ngày đăng: 
Cập nhật lần cuối: 

Đánh giá

Chưa có đủ đánh giá.
Hãy trở thành tác giả của một đánh giá giúp mọi người!

Khóa học khác của brunoleebi8302

Hãy khám phá các khóa học khác của giảng viên!

Khóa học tương tự

Khám phá các khóa học khác trong cùng lĩnh vực!

Ưu đãi có thời hạn

31 ₫

20%

1.023.158 ₫