inflearn logo

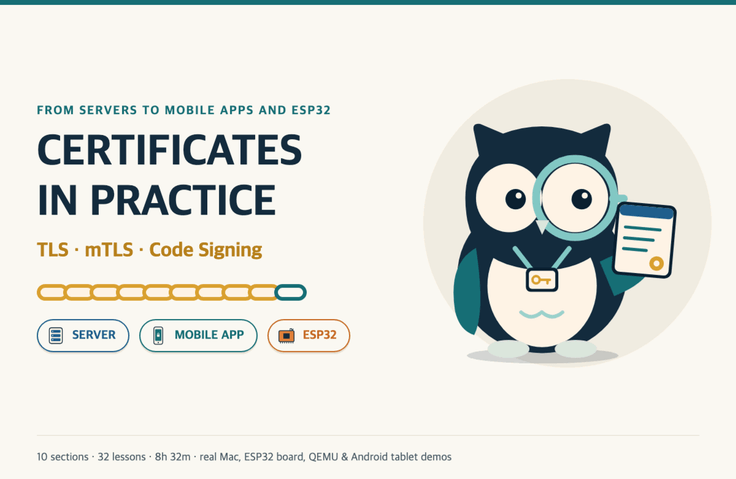
Từ máy chủ, ứng dụng đến ESP32: Chứng chỉ trong thực tế — TLS, mTLS, ký mã

Khóa học thực hành về chứng chỉ trong thời đại vòng đời chứng chỉ giảm xuống còn 47 ngày: học qua màn hình thực tế của bảng điều khiển, bo mạch và máy tính bảng, từ TLS, mTLS và CA nội bộ trên máy chủ đến xác minh máy chủ, cập nhật có chữ ký và chứng thực khóa phần cứng trên ứng dụng di động và ESP32.

1 học viên đang tham gia khóa học này

Độ khó Cơ bản

Thời gian Không giới hạn

tls
tls
openssl
openssl
Android
Android
esp32
esp32
tls
tls
openssl
openssl
Android
Android
esp32
esp32

Bạn sẽ nhận được điều này sau khi học.

  • Khả năng đọc mã lỗi và độ sâu của chứng chỉ để xác định vị trí chuỗi bị đứt.

  • Cấu hình tự động gia hạn, tải lại và theo dõi hết hạn phù hợp với thời hạn hiệu lực 47 ngày (ARI, danh sách chứng chỉ của tôi)

  • Kinh nghiệm cấp chứng chỉ có thời hạn ngắn và chứng chỉ SSH bằng CA nội bộ (CA gốc ngoại tuyến + CA trung gian step-ca)

  • Cách thiết lập mTLS giữa các dịch vụ và tránh những bẫy vận hành như kết thúc TLS ở tầng trước, giả mạo header và luân chuyển CA với hai CA chồng lấn nhau.

  • Cách ESP32 và ứng dụng di động xác minh máy chủ, và cách chẩn đoán ba lỗi (tên miền, chứng chỉ gốc, đồng hồ)

  • Cấu trúc bảo vệ mã của thiết bị và ứng dụng bằng OTA có chữ ký, ký ứng dụng và Secure Boot

  • Danh sách kiểm tra 12 dòng để máy chủ đánh giá chứng thực khóa phần cứng và những hạn chế của nó

  • Các thói quen vận hành để chuẩn bị cho trường hợp chuỗi liên kết bị đứt, chẳng hạn như cân nhắc được-mất của việc giám sát CT, CAA và pinning.

  • Trình tự triển khai tự động hóa chứng chỉ cho dịch vụ và thiết bị của tôi


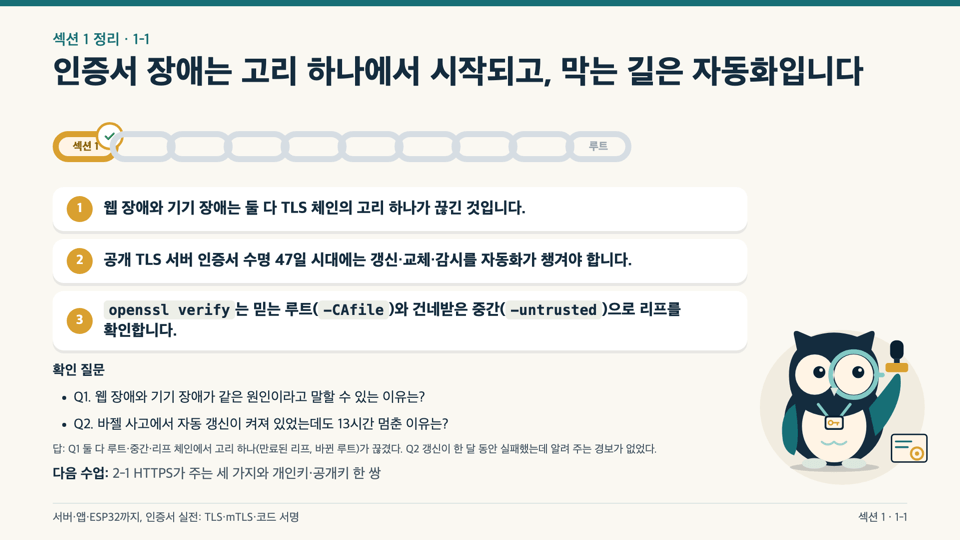
Chỉ cần một chứng chỉ bị lỗi, máy chủ, ứng dụng và thiết bị đều ngừng hoạt động.


Bạn sẽ tìm hiểu chứng chỉ TLS được tạo ra, được tin cậy và bị gián đoạn ở đâu như thế nào, bắt đầu từ máy chủ rồi lần theo đến ứng dụng di động và bo mạch ESP32. Khóa học đề cập đến những tình huống thực tế sử dụng chứng chỉ trong cùng một khóa học, như HTTPS của dịch vụ web, mTLS giữa các dịch vụ, CA nội bộ, bản cập nhật có chữ ký cho ứng dụng và firmware, cũng như bằng chứng khóa phần cứng của thiết bị.

  • Trong mỗi bài học, theo thứ tự giải thích (hoạt hình) → tái hiện (sự cố thực tế) → demo (màn hình thực tế), ngay sau khi xem nguyên lý, bạn sẽ kiểm chứng ngay trong cùng video bằng terminal, bo mạch và máy tính bảng.

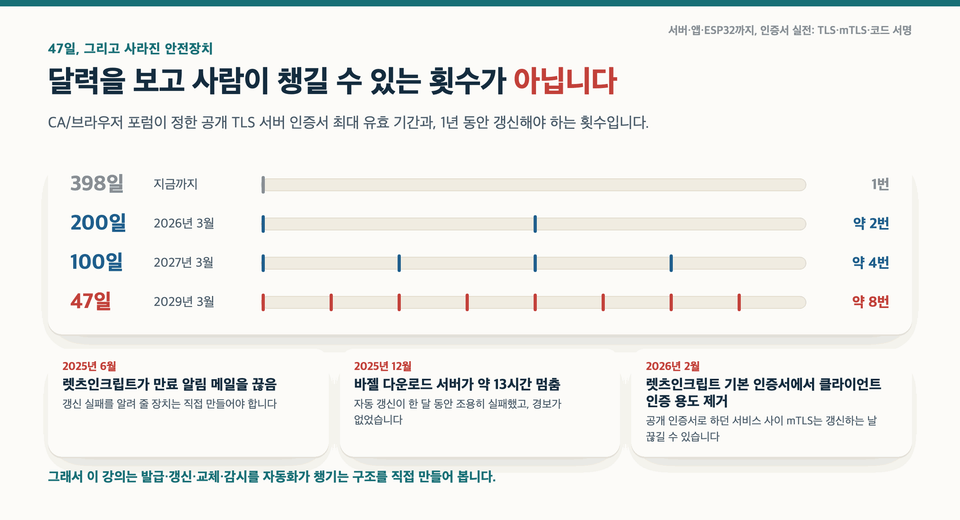
  • Thời hạn hiệu lực tối đa của chứng chỉ TLS công khai sẽ giảm xuống còn 200 ngày vào tháng 3 năm 2026, 100 ngày vào tháng 3 năm 2027 và 47 ngày vào tháng 3 năm 2029. Với thời hạn 47 ngày, bạn sẽ phải gia hạn khoảng tám lần mỗi năm.

  • Gồm 10 phần, 32 bài học, tổng thời lượng 8 giờ 32 phút. Bạn có thể chọn lộ trình phù hợp với công việc của mình trong ba lộ trình: máy chủ, ứng dụng di động và ESP32.

Vì sao chúng tôi tạo khóa học này? Hãy thử tưởng tượng hai nhóm gặp sự cố trong cùng một ngày. Nhóm web phát hiện chứng chỉ trên trang thanh toán hết hạn vào rạng sáng, còn nhóm thiết bị thì có mười nghìn thiết bị xuất xưởng không thể kết nối với máy chủ. Hai sự cố tưởng chừng chẳng liên quan, nhưng lần theo nguyên nhân, chúng ta sẽ tìm thấy cùng một mắt xích trong chuỗi chứng chỉ. Máy chủ web có thể được khắc phục chỉ bằng một dòng cấu hình, nhưng những thiết bị đã được đưa đến hiện trường và các ứng dụng đã cài đặt có thể còn chẳng nhận được bản cập nhật để sửa lỗi. Trên thực tế, vào tháng 12 năm 2025, máy chủ tải xuống của Bazel, một công cụ build, đã ngừng hoạt động khoảng mười ba giờ do chứng chỉ hết hạn, sau khi quá trình tự động gia hạn âm thầm thất bại suốt một tháng. Có rất nhiều khóa học về chứng chỉ, nhưng hầu hết chỉ dừng lại ở cấu hình máy chủ. Trong khóa học này, chúng ta sẽ đặt máy chủ, ứng dụng và thiết bị trên cùng một chuỗi, đồng thời tự tay xây dựng một hệ thống để tự động hóa đảm nhiệm việc gia hạn và giám sát thay vì con người.

Bạn sẽ học những nội dung như thế này.


Mục (1) Giới thiệu · Hai sự cố, lộ trình khóa học, chuẩn bị môi trường thực hành

Theo dõi vụ chứng chỉ web hết hạn và hàng chục nghìn thiết bị không thể kết nối xảy ra cùng một ngày, bạn sẽ thấy sự cố chứng chỉ bắt nguồn từ một mắt xích trong chuỗi. Bạn sẽ phân biệt TLS máy chủ, chữ ký ứng dụng và OTA firmware lần lượt dựa vào điều gì, đồng thời tải kho lưu trữ thực hành về và hoàn tất bước xác minh chuỗi đầu tiên.


Phần (2) Cặp khóa và TLS · Khóa riêng·khóa công khai, TLS 1.3, khả năng chống chịu trước máy tính lượng tử

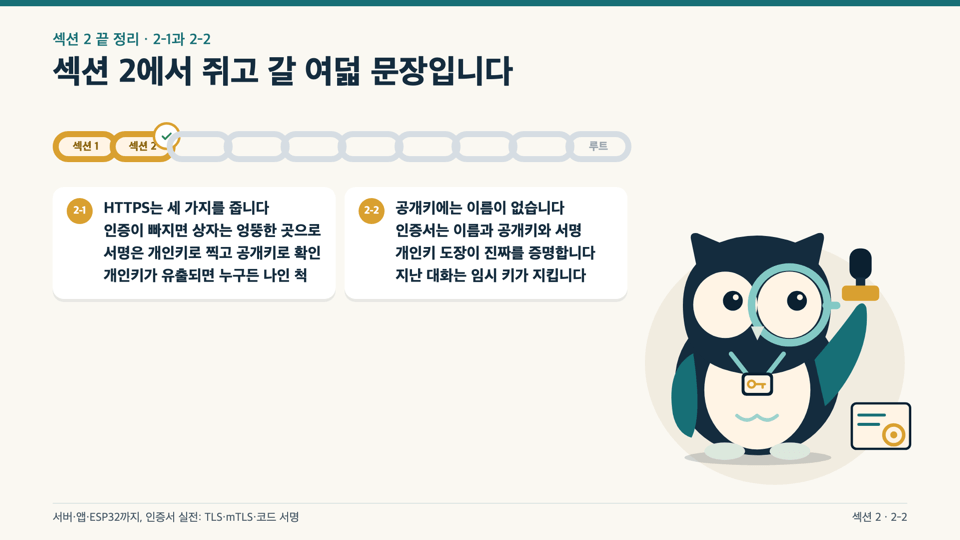
Bắt đầu từ ba thuộc tính HTTPS mang lại (tính bảo mật, tính toàn vẹn và xác thực) cùng một cặp khóa riêng/khóa công khai. Đọc từng dòng nhật ký bắt tay TLS 1.3 thực tế và kiểm tra trao đổi khóa lai kháng lượng tử (X25519MLKEM768) được chọn mặc định trong OpenSSL 3.5.


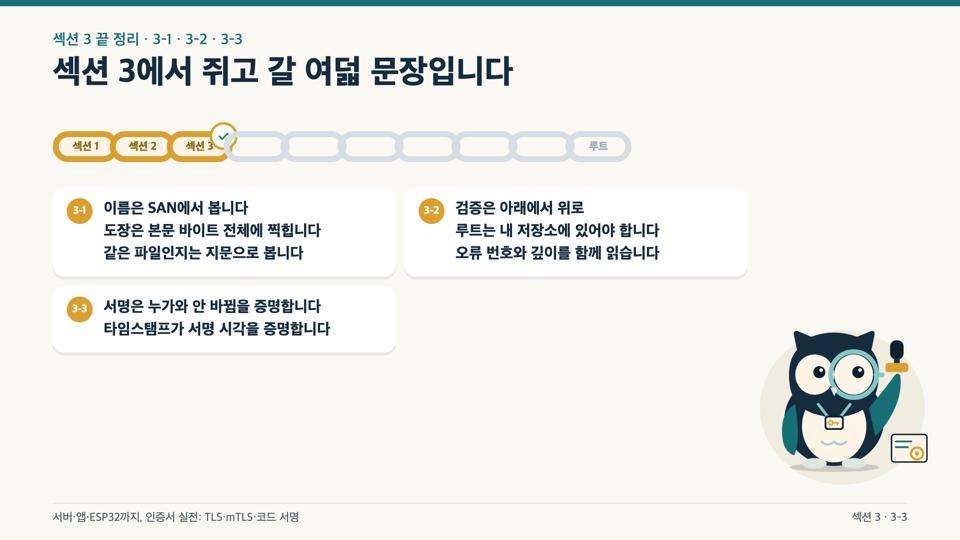
Mục (3) Chứng chỉ và chuỗi tin cậy · Cấu trúc chứng chỉ, năm trường hợp chuỗi bị lỗi

Đọc từng trường của một chứng chỉ và tự xác minh chuỗi nối từ chứng chỉ gốc, chứng chỉ trung gian đến chứng chỉ lá. Đưa năm chuỗi bị cố tình làm hỏng vào cùng một lệnh để học cách xác định vị trí bị đứt dựa vào mã lỗi và độ sâu, rồi kết nối cùng nguyên lý này với chữ ký điện tử, dấu thời gian và JWT.

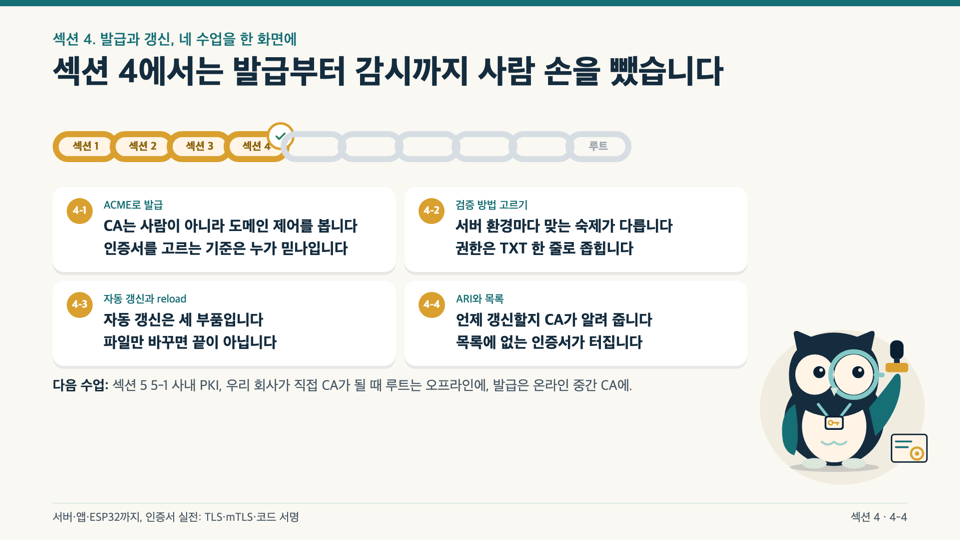
Mục (4) Cấp phát và gia hạn · ACME, HTTP-01·DNS-01, tự động gia hạn, ARI

Với máy chủ ACME thử nghiệm chạy trên PC của mình, bạn sẽ theo dõi trọn vẹn quy trình cấp một chứng chỉ từ đầu đến cuối. Bạn sẽ tìm hiểu nên chọn HTTP-01 hay DNS-01, vì sao tự động gia hạn không thể chỉ thay đổi tệp là xong (cần reload), cách CA thông báo thời điểm gia hạn bằng ARI và cách lập danh sách chứng chỉ của riêng mình.

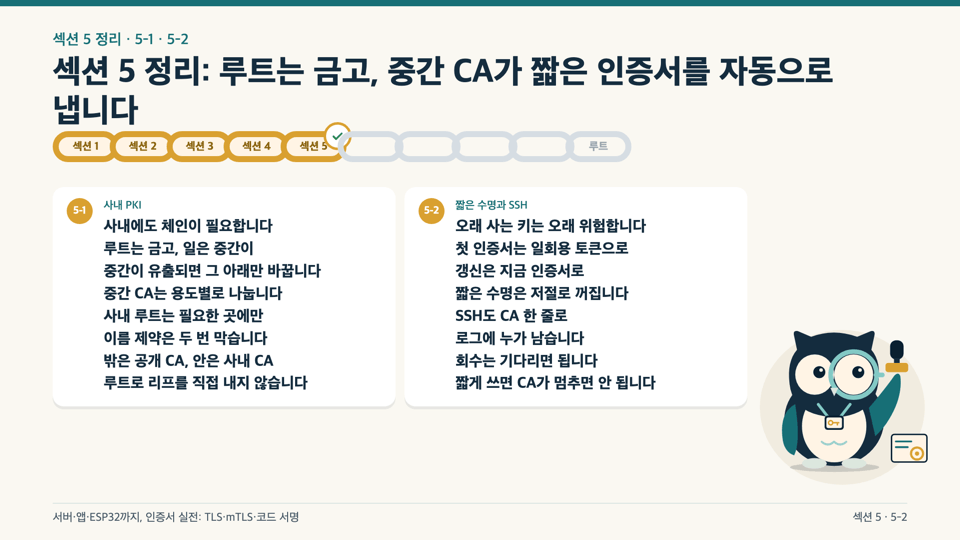
Mục (5) CA nội bộ · CA gốc ngoại tuyến, step-ca, chứng chỉ thời hạn ngắn

Chúng ta sẽ xây dựng cấu trúc khi công ty tự vận hành CA. Root CA được lưu trong két ngoại tuyến, còn CA trung gian trực tuyến (step-ca) sẽ tự động cấp chứng chỉ có thời hạn ngắn và chứng chỉ SSH.

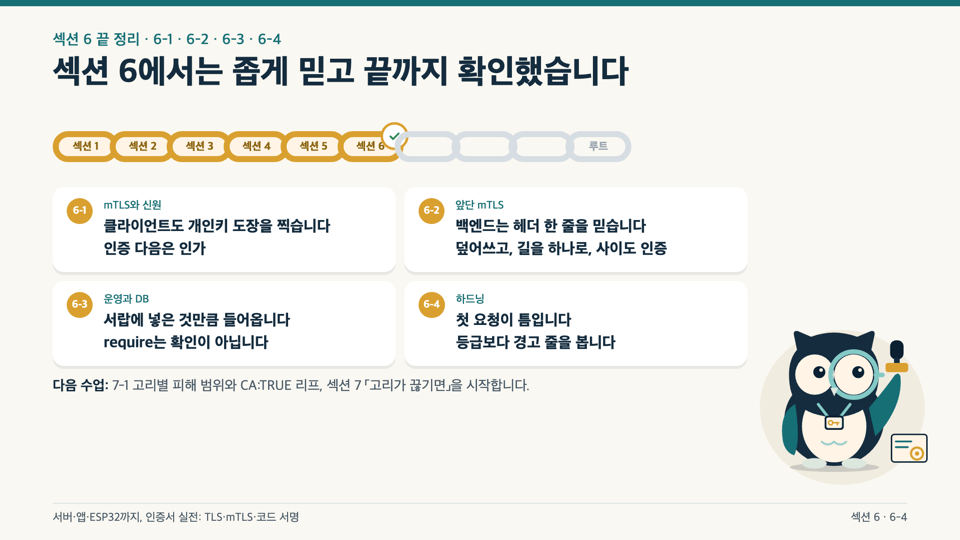
Mục (6) Vận hành mTLS và TLS · Chứng chỉ chính là danh tính, giả mạo header, HSTS

Từng bước bật kết nối giữa các dịch vụ bằng mTLS và tìm hiểu cấu trúc trong đó chứng chỉ chính là danh tính. Chúng tôi sẽ điểm qua các cạm bẫy vận hành như giả mạo header xảy ra khi ngắt mTLS tại proxy phía trước, cách chuyển đổi bằng cách chồng lấp hai CA, sslmode khi kết nối DB, tăng cường TLS và HSTS để ngăn hạ cấp.

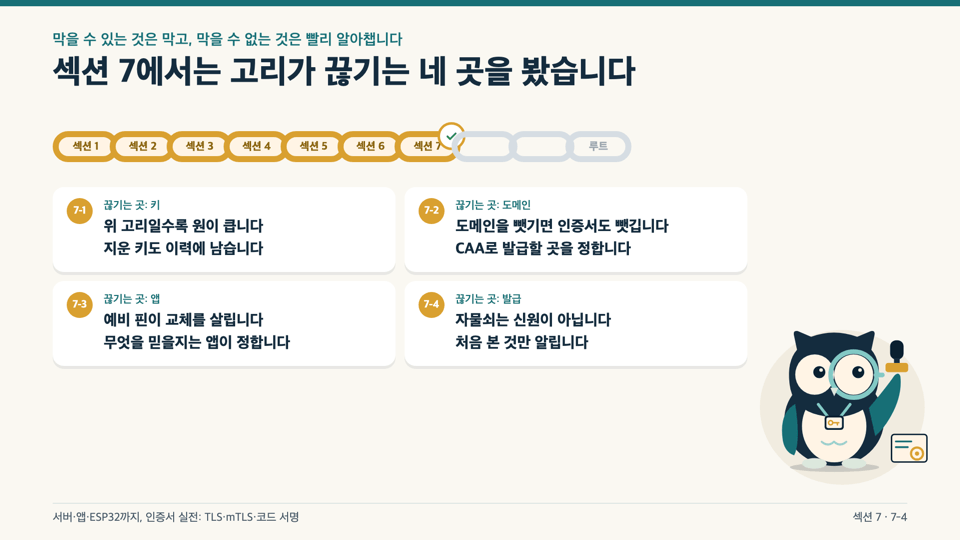
Mục (7) Khi chuỗi liên kết bị đứt · chứng thư lá CA:TRUE, CAA, ghim chứng chỉ, giám sát CT

Chúng tôi phân tích phạm vi thiệt hại theo từng mắt xích bị đứt gãy. Tìm hiểu về chứng chỉ lá có CA:TRUE, CAA và việc chiếm quyền tên miền phụ, ưu nhược điểm của kho lưu trữ tin cậy và certificate pinning trong ứng dụng di động, cũng như cách giám sát các chứng chỉ được cấp cho tên miền của mình qua nhật ký CT.

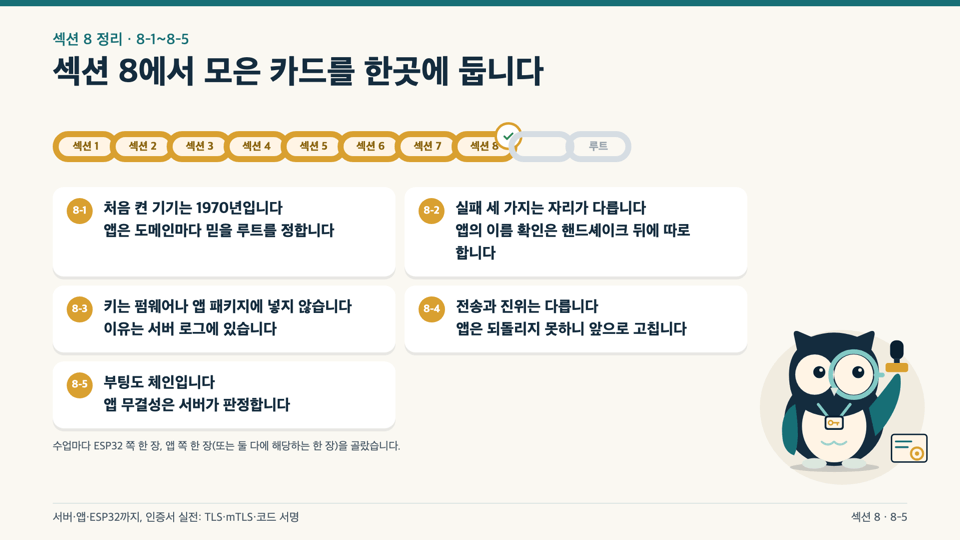
Phần (8) Cách thiết bị và ứng dụng tin cậy máy chủ · ESP32 và ứng dụng di động

Chúng ta sẽ xem xét cùng một khái niệm song song trên firmware ESP32 và ứng dụng di động. Qua màn hình của bo mạch và máy tính bảng thực tế, chúng ta sẽ kiểm tra bộ chứng chỉ của firmware và vấn đề đồng hồ năm 1970, ba trường hợp xác minh máy chủ thất bại, mTLS giữa thiết bị và ứng dụng, OTA có chữ ký cùng việc ký APK và rollback, Secure Boot (QEMU) và kiểm tra tính toàn vẹn của ứng dụng.

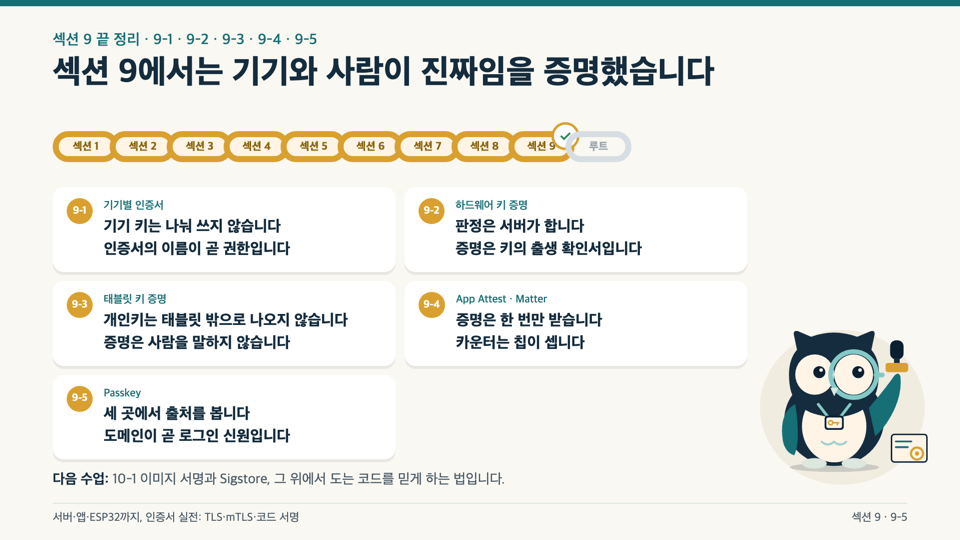
Mục (9) Chứng chỉ thiết bị và chứng thực khóa phần cứng · Checklist chứng thực gồm 12 mục, Passkey

Bắt đầu từ rủi ro khi 100 thiết bị cùng dùng chung một chứng chỉ, rồi chuyển sang cách cấp chứng chỉ riêng cho từng thiết bị. Chúng ta sẽ tạo khóa bên trong chip của máy tính bảng Android thực tế và đánh giá chuỗi chứng thực nhận được bằng checklist 12 dòng phía máy chủ. Nội dung còn đề cập đến Apple App Attest, chứng thực thiết bị Matter, Passkey và .well-known.


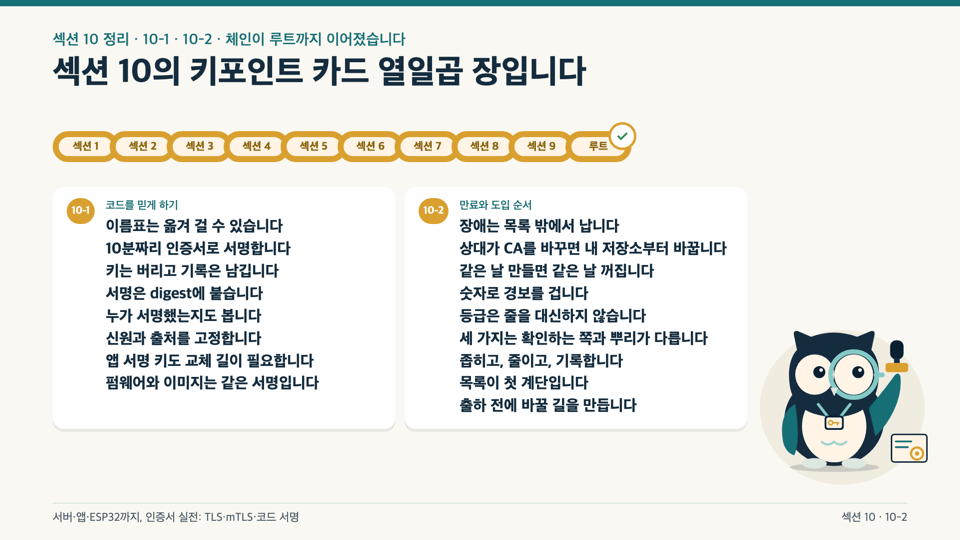
Phần (10) Chuỗi cung ứng và vận hành · ký ảnh, Sigstore, thứ tự triển khai

Tìm hiểu cách ký container image và mã nguồn, rồi xác minh bằng Sigstore. Cuối cùng, tổng hợp các loại chứng chỉ gặp sự cố khi hết hạn và sắp xếp thứ tự áp dụng ngay từ hôm nay cho dịch vụ và thiết bị của bạn.

Thông tin cần lưu ý trước khi tham gia khóa học

Môi trường thực hành

  • Hệ điều hành: Giao diện trong khóa học là macOS. Bạn cũng có thể làm theo bằng các lệnh tương tự trên Linux. Với Windows, chúng tôi khuyên bạn nên thực hiện trong WSL2 (khuyến nghị Ubuntu) (môi trường Windows·WSL2 chưa được ghi hình và kiểm tra trực tiếp).

  • Công cụ sử dụng: OpenSSL 3.5 trở lên, Docker, Python 3.12, Git. Tất cả đều miễn phí; không cần gói trả phí, tên miền thật hay chứng chỉ CA công khai. Tất cả máy chủ chỉ chạy trên máy tính của tôi (127.0.0.1).

  • Phần cứng (tùy chọn): Bo mạch ESP32 (trong video sử dụng ESP32-C5, ESP-IDF v5.5) và thiết bị Android (Android 9 trở lên; trong video sử dụng máy tính bảng Android 15). Nếu không có, bạn có thể hoàn thành phần demo bằng cách xem màn hình thực tế. Các thiết lập bo mạch không thể hoàn tác, chẳng hạn như Secure Boot, sẽ không được ghi vào chip mà chỉ được thử nghiệm trên QEMU. Không sử dụng iPhone thật.

  • Cấu hình PC: Không cần cấu hình đặc biệt. Một số bài thực hành chạy nhiều container Docker cùng lúc, nên máy có dư bộ nhớ sẽ tiện hơn. Không cần card đồ họa.


Tài liệu học tập

  • Tài liệu bài giảng dạng PDF (698 trang): Bao gồm hình minh họa, lệnh, kết quả đầu ra thực tế và thẻ chẩn đoán lỗi của tất cả các buổi học. Phần đầu có hướng dẫn sử dụng tài liệu, ba lộ trình học và mục lục; bạn có thể dùng dấu trang PDF để mở ngay bài học cần tìm. Dung lượng khoảng 106MB.

  • PDF giới thiệu khóa học (19 trang): Mỗi phần đều có một trang tóm tắt các câu hỏi cần xem trước, việc cần tự thực hiện và tiêu chí hoàn thành.

  • Kho lưu trữ thực hành (công khai trên GitHub, MIT): gồm 22 thư mục thực hành về tạo chuỗi, chuỗi bị hỏng, máy chủ thử nghiệm ACME, step-ca, mTLS, tăng cường bảo mật nginx, giám sát CT, firmware ESP32, ứng dụng demo Android, đánh giá chứng thực khóa, Passkey và ký ảnh. Không có tệp khóa nào được lưu trong đó; mọi khóa và chứng chỉ đều được tạo mới trên PC của bạn khi chạy.

Kiến thức cần có và lưu ý

  • Kiến thức cần có: Bạn chỉ cần biết chạy lệnh trong terminal và đọc kết quả. Không cần kiến thức về chứng chỉ hay mật mã. Những thuật ngữ mới sẽ được giải thích ngắn gọn trong từng bài học. Chỉ cần có thể đọc mã firmware và ứng dụng là đủ.

  • Video và phương pháp học khuyến nghị: Video có độ phân giải 1080p, phần thuyết minh sử dụng giọng đọc AI. Tất cả các bài học đều có phụ đề. Mỗi bài dài 12–22 phút; bạn có thể nhanh chóng tìm đến đoạn mong muốn (giải thích, diễn lại, demo) qua mốc thời gian ở dòng đầu tiên của ghi chú bài học. Tùy theo công việc, bạn có thể chọn học theo lộ trình máy chủ (22 bài), ứng dụng di động (22 bài) hoặc ESP32·IoT (18 bài).

  • Câu hỏi và cập nhật: Nếu gặp khó khăn, hãy đăng câu hỏi lên diễn đàn. Khi lịch trình vòng đời chứng chỉ hoặc phiên bản công cụ thay đổi, chúng tôi sẽ cập nhật kho lưu trữ thực hành và tài liệu.

  • Bản quyền: Nghiêm cấm sao chép và phân phối trái phép video bài giảng cũng như PDF giáo trình. Bạn có thể tự do sử dụng mã nguồn trong kho lưu trữ bài thực hành theo giấy phép MIT. Chỉ thực hành trên máy tính và thiết bị của bạn, không thử nghiệm trên máy chủ hoặc thiết bị của người khác.

Khuyến nghị cho
những người này

Khóa học này dành cho ai?

  • Các nhà phát triển backend và hạ tầng đang tự gia hạn chứng chỉ HTTPS thủ công hoặc lo ngại về thời hạn hiệu lực 47 ngày.

  • Nhà phát triển muốn chuyển cơ chế xác thực giữa các dịch vụ sang mTLS hoặc CA nội bộ.

  • Nhà phát triển firmware thiết kế kết nối máy chủ, OTA và chứng chỉ thiết bị cho các thiết bị IoT như ESP32.

  • Nhà phát triển Android/iOS phụ trách kho chứng chỉ tin cậy, ghim chứng chỉ, tính toàn vẹn của ứng dụng và Passkey.

  • Dành cho những ai mỗi lần gặp lỗi chứng chỉ đều phải tra cứu và muốn tìm hiểu lại từ những nguyên lý cơ bản.

Cần biết trước khi bắt đầu?

  • Chỉ cần có thể chạy lệnh trong terminal và đọc kết quả đầu ra. Không cần kiến thức về chứng chỉ hay mật mã.

  • Đối với mã firmware và ứng dụng, chỉ cần đọc được là đủ. Bạn không cần tự build cũng có thể theo dõi được luồng xử lý.

Xin chào
Đây là brunoleebi8302

Xác minh sự nghiệp

Trong thời kỳ Y2K đầy biến động của ngành CNTT, tôi bắt đầu sự nghiệp với vai trò nhà phát triển máy chủ. Sau đó, tại các hiện trường thuộc nhiều ngành nghề khác nhau, tôi đảm nhiệm đan xen vai trò nhà phát triển và kỹ sư hạ tầng, trực tiếp lĩnh hội mọi thứ từ nền tảng công nghệ đến hệ sinh thái hạ tầng phức tạp. Dựa trên kinh nghiệm xây dựng và tinh chỉnh vô số hệ thống, gần đây tôi đang tạo ra những giá trị mới trong lĩnh vực an ninh CNTT và công nghệ hội tụ.
Thêm

Chương trình giảng dạy

Tất cả

32 bài giảng ∙ (8giờ 31phút)

Tài liệu khóa học:

Tài liệu bài giảng
Ngày đăng: 
Cập nhật lần cuối: 

Đánh giá

Chưa có đủ đánh giá.
Hãy trở thành tác giả của một đánh giá giúp mọi người!

Khóa học khác của brunoleebi8302

Hãy khám phá các khóa học khác của giảng viên!

Khóa học tương tự

Khám phá các khóa học khác trong cùng lĩnh vực!

Ưu đãi có thời hạn

96.250 ₫

30%

2.823.631 ₫