CV của người phỏng vấn Nekarakube (/feat. Tỷ lệ trúng tuyển hồ sơ 100%)
taesun1114
Tỷ lệ trúng tuyển hồ sơ năm 2024 là 100% (/feat. NeKarakuBaeSamHyeonSKT) Cách viết hồ sơ kỹ năng để PR bản thân

Cơ bản
Portfolio, Interview
DevSecOps là gì? Định cấu hình môi trường xây dựng CI và môi trường tự động thực hiện kiểm tra SAST khi xây dựng.
104 học viên
Độ khó Nhập môn
Thời gian Không giới hạn
Đánh giá từ những học viên đầu tiên
5.0
구름사자
Tôi đang chăm chỉ tham gia các buổi học và tiếp thu được rất nhiều điều bổ ích.
5.0
김민준
Tôi đã xem bài giảng về tích hợp gitlab - sast (sonarqube) rất hay. Tôi đã rất băn khoăn không biết làm thế nào để tích hợp công cụ sast vào quy trình ci/cd tại doanh nghiệp. Tôi nghĩ rằng bài giảng này đã giúp tôi định hình được phần nào hướng đi. Mặc dù công cụ sẽ triển khai không phải là sonarqube, nhưng tôi nghĩ nó sẽ rất hữu ích trong việc trao đổi với bên cung cấp công cụ.
5.0
l2s
Nội dung cốt lõi về xây dựng pipeline CI trong thực tế đã được truyền đạt rất đầy đủ. Đặc biệt, mẹo về cách áp dụng khi có công cụ bảo mật khác ngoài SonarQube đã sử dụng trong thực hành thông qua các buổi học bổ sung cũng rất hay. Tuy nhiên, sẽ tốt hơn nếu có một chút lý thuyết về SonarQube cũng như các công cụ bảo mật khác! Dù sao thì đây vẫn là một buổi học rất bổ ích. Cảm ơn.
DevSecOps là gì?
Mô hình DevSecOps
Cấu hình môi trường kiểm tra tự động CI/CD Pipeline SAST
Bạn có thể đặt mục tiêu cho môi trường DevSecOps và những nỗ lực bạn cần bỏ ra để xây dựng môi trường đó!
Các nhóm bảo mật muốn tận dụng môi trường DevOps (CI/CD) nhưng không biết bắt đầu từ đâu!
Một phương pháp tự đánh giá và đặt mục tiêu được trình bày bằng cách sử dụng nhiều tiêu chí DevSecOps khác nhau.
Ví dụ về cấu hình môi trường sử dụng mã nguồn mở (Github, Jenkins, SonarQube, v.v.) để cấu hình môi trường DevSecOps
Nó được tạo ra với trọng tâm là những điều cơ bản của DevSecOps và thiết lập một môi trường thực tế.
Phần 1: DevSecOps là gì?, Mô hình DevSecOps
Phần 2: Cấu hình môi trường CI và môi trường quét SAST (Kiểm tra lỗ hổng mã nguồn) tự động trong môi trường CI
Mục 3: Các biện pháp giám sát
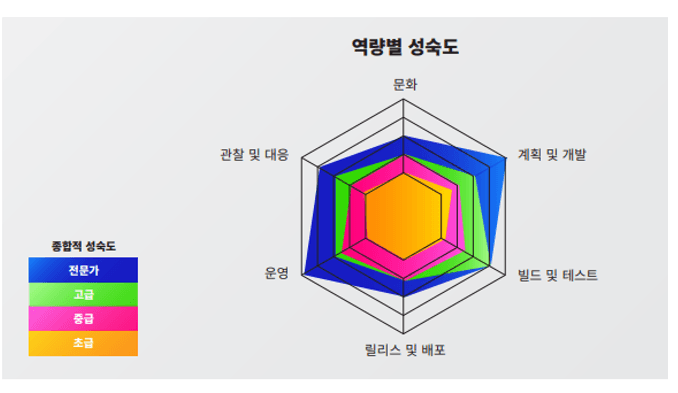
Phần (1) DevSecOps Cơ bản
Hãy cùng tìm hiểu DevSecOps là gì và cách lập kế hoạch triển khai nó trong môi trường của bạn.
Chúng tôi xem xét các mô hình DevSecOps do nhiều công ty nước ngoài đề xuất và trình bày đánh giá cũng như kế hoạch tương lai của riêng mình.
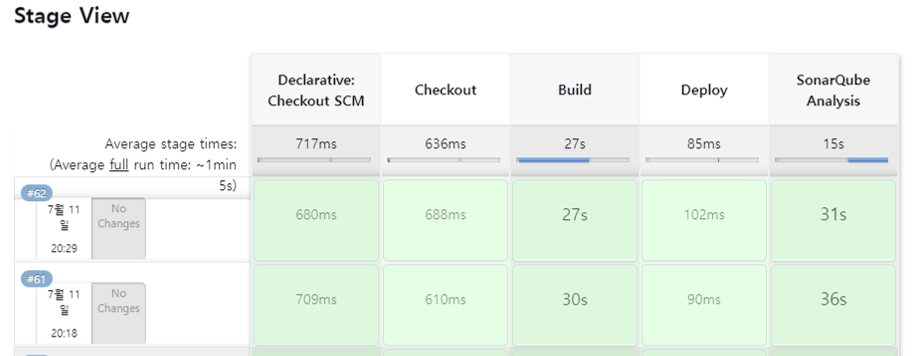
Mục (2) CI & SAST
Bài tập thực hành này trình bày cách triển khai kiểm tra SAST (Công cụ quét lỗ hổng mã nguồn) tự động để áp dụng Sec trong môi trường DevOps.
Công cụ được sử dụng: Jenkins & Github
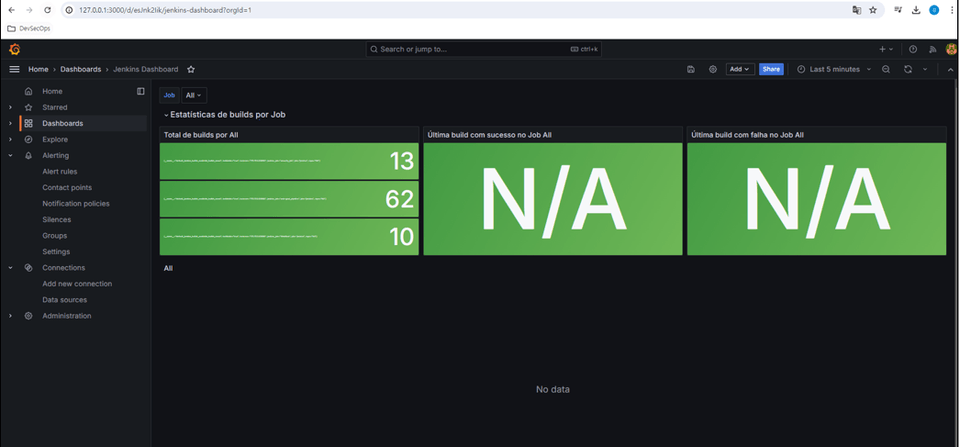
Mục (3) Giám sát
Chúng tôi đề xuất một kế hoạch giám sát để đảm bảo hoạt động bình thường sau khi kiểm tra tự động SAST.
Công cụ được sử dụng: Prometheus & Grafana
Hệ điều hành và Phiên bản (OS): Môi trường mà Docker chạy (Windows, Linux OSX, Mac, v.v.)
Công cụ được sử dụng: Docker Desktop
Thông số kỹ thuật PC: Một môi trường thực tế sẽ được tạo bằng tổng cộng năm hình ảnh Docker. Bất kỳ thông số kỹ thuật nào có thể chạy đồng thời khoảng năm container Docker đều đủ.
Tài liệu bài giảng được cung cấp ở định dạng PDF và mã cần thiết để thực hành được cung cấp trong các tệp đính kèm cho mỗi bài giảng.
Bài viết này chủ yếu giới thiệu phương pháp xây dựng môi trường kiểm tra lỗ hổng SAST/DAST tự động dựa trên quy trình CI/CD để xây dựng môi trường DevSecOps.
Vì chúng tôi không thể đề cập đến tất cả các công cụ SAST/DAST khác nhau, chẳng hạn như giảm tỷ lệ dương tính giả và cải thiện các quy tắc phát hiện cho SAST/DAST, chúng tôi rất mong bạn cung cấp thông tin dựa trên cấu hình môi trường DevSecOps tự động.
- Chúng tôi dự định tiếp tục biên soạn một loạt bài giảng về chủ đề DevSecOps và dự định viết thêm nội dung cơ bản về cách giảm các kết quả dương tính giả hoặc cải thiện các quy tắc phát hiện dựa trên các công cụ nguồn mở (ví dụ: SonarQube, ZAP).
Khóa học này dành cho ai?
Bất kỳ ai muốn xây dựng môi trường DevSecOps trong công ty
Những người đang suy nghĩ về việc lập kế hoạch và mục tiêu triển khai DevSecOps
Tất cả
23 bài giảng ∙ (3giờ 19phút)
Tài liệu khóa học:
Tất cả
9 đánh giá
4.8
9 đánh giá

Đánh giá 2
∙
Đánh giá trung bình 5.0
5
Nội dung cốt lõi về xây dựng pipeline CI trong thực tế đã được truyền đạt rất đầy đủ. Đặc biệt, mẹo về cách áp dụng khi có công cụ bảo mật khác ngoài SonarQube đã sử dụng trong thực hành thông qua các buổi học bổ sung cũng rất hay. Tuy nhiên, sẽ tốt hơn nếu có một chút lý thuyết về SonarQube cũng như các công cụ bảo mật khác! Dù sao thì đây vẫn là một buổi học rất bổ ích. Cảm ơn.

Đánh giá 32
∙
Đánh giá trung bình 5.0
Đánh giá 2
∙
Đánh giá trung bình 5.0
5
Tôi đã xem bài giảng về tích hợp gitlab - sast (sonarqube) rất hay. Tôi đã rất băn khoăn không biết làm thế nào để tích hợp công cụ sast vào quy trình ci/cd tại doanh nghiệp. Tôi nghĩ rằng bài giảng này đã giúp tôi định hình được phần nào hướng đi. Mặc dù công cụ sẽ triển khai không phải là sonarqube, nhưng tôi nghĩ nó sẽ rất hữu ích trong việc trao đổi với bên cung cấp công cụ.
Đánh giá 2
∙
Đánh giá trung bình 5.0
Đánh giá 330
∙
Đánh giá trung bình 5.0
Hãy khám phá các khóa học khác của giảng viên!
Khám phá các khóa học khác trong cùng lĩnh vực!
Ưu đãi có thời hạn, kết thúc sau 01:30:43 ngày
46.200 ₫
30%
1.383.168 ₫