inflearn logo

Xây dựng SIEM hoàn chỉnh trong một lần: Bước đầu tiên trong việc săn tìm mối đe dọa bằng Wazuh và ELK (Cơ bản)

Từ lý thuyết đến thực tiễn: Chứng minh năng lực cốt lõi của chuyên gia bảo mật thông qua việc xây dựng Wazuh+ELK SIEM Trực tiếp thiết kế và vận hành hệ thống săn tìm mối đe dọa (Threat Hunting) — trọng tâm của hoạt động giám sát an ninh. Thông qua thực hành dựa trên các kịch bản tấn công thực tế, hãy trở thành một kỹ sư bảo mật chuyên nghiệp có thể nhanh chóng tạo ra kết quả trong môi trường làm việc thực tế.

(4.8) 11 đánh giá

159 học viên

Độ khó Cơ bản

Thời gian Không giới hạn

Linux
Linux
Microsoft Windows
Microsoft Windows
security
security
wazuh
wazuh
ossec
ossec
Linux
Linux
Microsoft Windows
Microsoft Windows
security
security
wazuh
wazuh
ossec
ossec

Bạn sẽ nhận được điều này sau khi học.

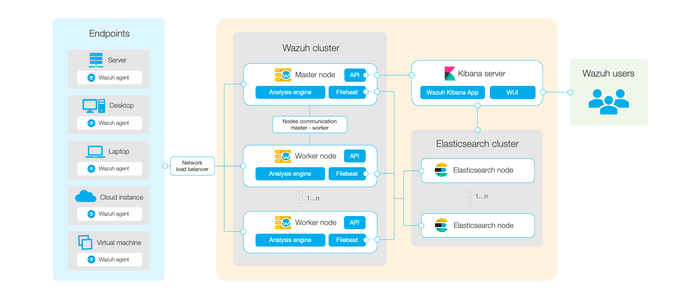
  • Xây dựng hệ thống săn tìm mối đe dọa thực tế: Thực hành một cách có hệ thống cách tự xây dựng hệ thống săn tìm mối đe dọa bằng sự kết hợp giữa Wazuh và ELK (SIEM).

  • Nắm vững các phương thức tích hợp đa dạng: Tìm hiểu sâu về sự khác biệt giữa phương thức Agent và Agentless cũng như cách sử dụng từng phương thức, đồng thời trực tiếp triển khai chúng.

  • Phát hiện mối đe dọa qua các kịch bản tấn công thực tế: Thực hành mô phỏng và phát hiện các cuộc tấn công thực tế thông qua 3 kịch bản: ransomware, webshell và tấn công deface.

  • Cách sử dụng Sysmon & Suricata: Thực hành cách tăng cường hơn nữa khả năng phát hiện của hệ thống săn tìm mối đe dọa bằng cách sử dụng các công cụ Sysmon và Suricata.

  • Ứng dụng trong môi trường bảo mật thực tế: Tìm hiểu chuyên sâu về chiến lược xây dựng và vận hành hệ thống trong môi trường bảo mật thực tế, nhằm áp dụng những nội dung đã học trong khóa học vào thực tiễn.

🎯 Tại sao việc hiểu về săn lùng mối đe dọa lại là điều cần thiết? 🎯


🔍 "Threat Hunting" là gì?

Threat hunting, khác với hoạt động giám sát an ninh mang tính phản ứng truyền thống, là phương pháp tiếp cận an ninh chủ động, có khả năng tìm kiếm và phân tích các mối đe dọa bảo mật trước, từ đó ứng phó trước khi cuộc tấn công xảy ra. Đây là công việc các chuyên gia bảo mật không ngừng giám sát hệ thống để chủ động phát hiện những mối đe dọa chưa được phát hiện.


💡 Tại sao săn tìm mối đe dọa lại quan trọng?

Các cuộc tấn công mạng ngày càng trở nên tinh vi hơn. Chỉ sử dụng các giải pháp bảo mật truyền thống sẽ khó có thể ứng phó với những cuộc tấn công ngày càng tinh vi này. Vì vậy, các chuyên gia bảo mật cần chủ động hơn trong việc tìm kiếm, phân tích và ứng phó với các mối đe dọa. Threat Hunting là phương pháp tối ưu đáp ứng nhu cầu này.


🔐 Wazuh & ELK - Lời mời bước vào thế giới mới của bảo mật!

  • Bạn sẽ học cách tích hợp và sử dụng Wazuh với sysmon, suricata, virustotal, v.v.


Wazuh và ELK là những công cụ giúp thực hiện quy trình săn tìm mối đe dọa này hiệu quả hơn, đã trở thành công cụ thiết yếu của các chuyên gia săn tìm mối đe dọa. Thông qua khóa học này, bằng cách học cách sử dụng Wazuh và ELK, bạn có thể trang bị năng lực ứng phó an ninh chủ động.


🚨 Vậy nó khác gì so với giám sát an ninh thông thường?

Giám sát an ninh thông thường chủ yếu là phương thức phát hiện và ứng phó với các mối đe dọa đã biết, trong khi săn tìm mối đe dọa đòi hỏi khả năng phát hiện và ứng phó ngay cả với những mối đe dọa mới, chưa từng được biết đến. Điều này không chỉ dừng lại ở việc ngăn chặn cuộc tấn công, mà còn là hoạt động giám sát an ninh ở cấp độ xác định nguyên nhân và nguồn gốc của cuộc tấn công, đồng thời ngăn chặn chúng từ trước.


✨ Bạn đã sẵn sàng nâng cao năng lực bảo mật của mình lên một tầm cao mới chưa?

Khóa học này hoàn hảo để bạn bắt đầu bước đi đầu tiên. Chúng tôi mời bạn khám phá thế giới săn tìm mối đe dọa với Wazuh và ELK! Hãy đăng ký khóa học ngay hôm nay và bắt đầu hành trình trở thành chuyên gia bảo mật! 🌟🛡️🚀

Khóa học tập trung vào thực hành!

Trong môi trường giả lập, bạn sẽ xây dựng cơ sở hạ tầng săn tìm mối đe dọa và rèn luyện kỹ năng vận hành.

Dựa trên các kịch bản giả lập, bạn sẽ áp dụng những nội dung cần thiết cho hoạt động săn lùng mối đe dọa thực tế.

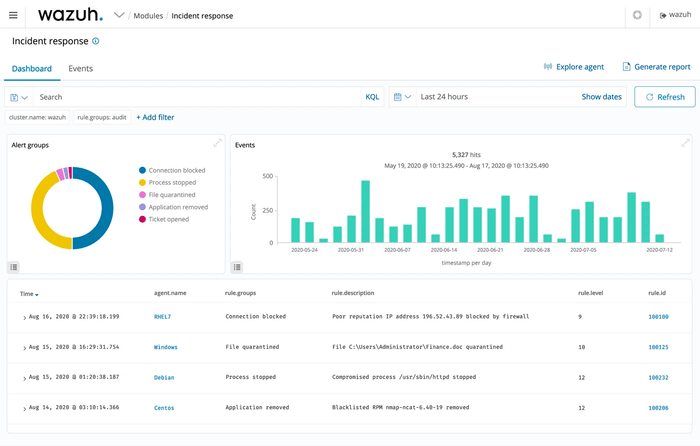
Kiểm tra các nội dung đã được hunting và tiến hành phân tích liên kết chúng.

Hướng dẫn sử dụng bảng điều khiển và các phương pháp quan trọng nhất

Chúng tôi sẽ giúp bạn theo kịp bài học một cách hiệu quả!

  • Cung cấp hình ảnh máy ảo snapshot cho từng chương (sử dụng Naver Drive)

  • Nếu có thắc mắc, vui lòng nhắn tin trực tiếp qua Inflearn hoặc kênh DISCORD '인프런_강의_위협헌팅'.


Chuỗi săn tìm mối đe dọa
sắp tới

Sử dụng Ansible và các công cụ khác để nâng cao hệ thống threat hunting trong môi trường hạ tầng quy mô lớn, đồng thời từng bước học các phương pháp threat hunting phản ánh những vấn đề mới nhất như RuleSet chi tiết và các mã độc mới.

Khuyến nghị cho
những người này

Khóa học này dành cho ai?

  • Dành cho những ai có kiến thức cơ bản về xây dựng môi trường bảo mật và muốn thử sức xây dựng hệ thống săn tìm mối đe dọa nâng cao: Khóa học này bắt đầu từ những kiến thức bảo mật cơ bản, giúp bạn học tập một cách có hệ thống thông qua thực hành cho đến khi xây dựng được hệ thống săn tìm mối đe dọa nâng cao.

  • Dành cho các quản trị viên CNTT và bảo mật muốn tăng cường cơ sở hạ tầng bảo mật trong môi trường doanh nghiệp: phù hợp với những người muốn nâng cấp bảo mật doanh nghiệp lên một tầm cao mới bằng cách học cách phát hiện và ứng phó với các mối đe dọa thông qua những kịch bản tấn công thực tế.

  • Những ai quan tâm đến các công cụ bảo mật như Sysmon, Suricata: có thể tìm hiểu chuyên sâu về cách sử dụng các công cụ này cũng như phương pháp vận hành hệ thống bảo mật hiệu quả.

  • Dành cho những người đang chuẩn bị xin việc và các bạn sinh viên mơ ước trở thành chuyên gia bảo mật: đặc biệt phù hợp với những ai muốn trau dồi bộ kỹ năng bảo mật cần thiết trong thực tế. Khóa học này cung cấp những nội dung cốt lõi có thể nâng cao năng lực cạnh tranh của bạn trong lĩnh vực bảo mật.

Cần biết trước khi bắt đầu?

  • Kiến thức cơ bản về bảo mật: Nếu có hiểu biết cơ bản về các loại hình tấn công, thuật ngữ bảo mật và triết lý bảo mật, bạn sẽ dễ dàng tiếp thu nội dung bài giảng hơn.

  • Kiến thức vận hành Linux cơ bản: Vì khóa học bao gồm nội dung về xây dựng và vận hành hệ thống trong môi trường Linux, bạn cần làm quen với các lệnh Linux cơ bản và cấu hình môi trường.

  • Quản lý và phân tích nhật ký: Có kiến thức cơ bản về cấu trúc và phương pháp phân tích tệp nhật ký sẽ hỗ trợ rất nhiều cho việc phát hiện và phân tích các mối đe dọa được đề cập trong khóa học.

  • Kiến thức mạng cơ bản: Cần có hiểu biết cơ bản về mô hình OSI 7 tầng, TCP/IP, các giao thức chính và cổng.

Xin chào
Đây là pokkuk

Xác minh sự nghiệp

859

Học viên

25

Đánh giá

83

Trả lời

4.9

Xếp hạng

4

Các khóa học

.

Chương trình giảng dạy

Tất cả

24 bài giảng ∙ (6giờ 2phút)

Tài liệu khóa học:

Tài liệu bài giảng
Ngày đăng: 
Cập nhật lần cuối: 

Đánh giá

Tất cả

11 đánh giá

4.8

11 đánh giá

  • ad19943435님의 프로필 이미지
    ad19943435

    Đánh giá 3

    ∙

    Đánh giá trung bình 4.3

    5

    100% đã tham gia

    Tôi đã học khóa này vì có kế hoạch xây dựng và nó đã giúp ích rất nhiều.

    • vulcanus6394님의 프로필 이미지
      vulcanus6394

      Đánh giá 1

      ∙

      Đánh giá trung bình 5.0

      5

      61% đã tham gia

      Đây là thông tin hữu ích. Thật thú vị và đây là lần đầu tiên tôi thấy ELK hoạt động tốt như vậy...

      • pokkuk
        Giảng viên

        Cảm ơn bạn vì đánh giá khóa học quý giá ^^

    • jjbang0316님의 프로필 이미지
      jjbang0316

      Đánh giá 9

      ∙

      Đánh giá trung bình 4.9

      5

      100% đã tham gia

      • ykg04261353님의 프로필 이미지
        ykg04261353

        Đánh giá 4

        ∙

        Đánh giá trung bình 5.0

        5

        33% đã tham gia

        • thejysplay8464님의 프로필 이미지
          thejysplay8464

          Đánh giá 1

          ∙

          Đánh giá trung bình 5.0

          5

          86% đã tham gia

          Khóa học khác của pokkuk

          Hãy khám phá các khóa học khác của giảng viên!

          Khóa học tương tự

          Khám phá các khóa học khác trong cùng lĩnh vực!

          Ưu đãi có thời hạn

          7.429 ₫

          24%

          1.573.938 ₫